Embora o software antivírus instalado no seu computador consiga lidar com a maioria dos malwares, algumas infecções exigem soluções mais potentes e eficazes. Se você estiver enfrentando uma infecção de malware persistente que não consegue eliminar com os métodos tradicionais, um pendrive pode ser a solução perfeita para salvar o dia. Usando ferramentas especializadas que inicializam a partir de um pendrive, você pode verificar e remover malware, mesmo aqueles que interferem no próprio sistema operacional Windows. Esse método é particularmente eficaz porque permite limpar o sistema de fora para dentro, evitando que o malware resista à remoção.

Links Rápidos
5. Use um software antimalware especializado.
Se o seu computador ainda conseguir inicializar o sistema operacional e você conseguir usá-lo, tente usar um software antimalware especializado para remover o malware do computador. Dependendo do tipo de malware, esse método pode ou não funcionar. No entanto, considerando o esforço considerável exigido por outros métodos de remoção de malware, vale a pena tentar.
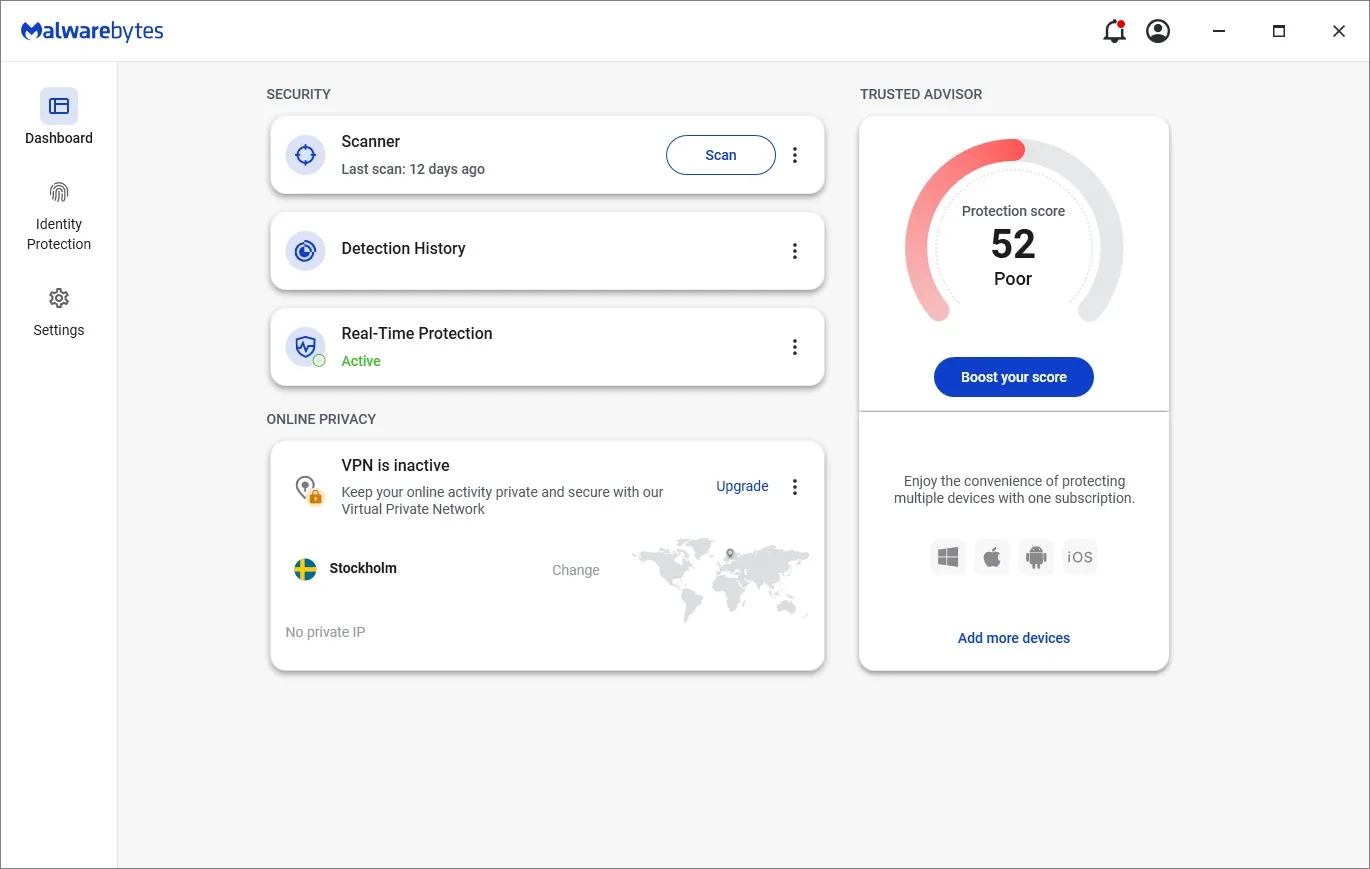
Recomendo começar com o programa. MalwarebytesEle funciona de forma semelhante a um antivírus comum e tem uma das melhores taxas de detecção de malware entre as muitas ferramentas antivírus que testei. O Malwarebytes também oferece recursos adicionais, como uma ferramenta de remoção de dados pessoais, proteção contra phishing, remoção de adware, varredura de pegada digital e até mesmo uma VPN, entre outros. O Malwarebytes é uma excelente escolha para detectar e remover malware com eficácia, além de fornecer proteção abrangente para o seu dispositivo.
Se você estiver usando o Windows, a ferramenta Ferramenta de Remoção de Software Malicioso (MSRT) também vale a pena experimentar. É uma ferramenta leve incluída nas atualizações mensais de segurança do Windows, mas também pode ser baixada como um programa independente. Ela encontra e remove malware e tenta reverter quaisquer alterações feitas no seu sistema. A MSRT é um recurso valioso para aprimorar a segurança do seu sistema operacional Windows.
No entanto, a ferramenta MSRT não substitui uma ferramenta antivírus tradicional. Ela foi criada para ser uma ferramenta complementar para encontrar e remover famílias de malware conhecidas. Se você deseja uma proteção mais forte contra malware, a ferramenta Microsoft Safety Scanner Também é uma boa opção. Esta ferramenta oferece uma varredura completa e aprofundada do sistema para detectar uma ampla gama de ameaças.
Por último, mas não menos importante, você também pode experimentar o programa USB FixPrincipalmente se você suspeitar que há malware em um USB ou unidade de armazenamento externa. O UsbFix realiza uma verificação rápida sempre que o computador é inicializado e protege suas unidades USB em tempo real. O UsbFix é uma solução eficaz para proteger seu dispositivo contra malware transmitido por dispositivos USB.
Você precisará executar essas verificações diversas vezes para garantir que elas capturem e limpem qualquer malware desagradável do seu sistema. Alguns malwares são mais furtivos que outros. Exigem mais esforço para serem removidos. Varreduras frequentes e abrangentes são necessárias para garantir que todas as ameaças potenciais sejam removidas.
4. Use uma unidade USB inicializável para operações de resgate
Se o seu computador não inicializar corretamente ou se você quiser evitar a inicialização para proteger seus dados contra roubo e outros problemas relacionados a malware, tente limpá-lo usando um pendrive inicializável. Este método é essencial para manter seus dados seguros.
Uma maneira eficaz de remover malware do seu computador é usar um disco de recuperação USB inicializável para restaurar o sistema operacional a um ponto anterior à infecção por malware. Por esse motivo, Tenha sempre uma unidade USB de recuperação à mão.E eu aconselho você a fazer o mesmo. Este disco representa sua primeira linha de defesa contra ameaças digitais.



Se o seu sistema operacional foi comprometido por malware, soluções antivírus ou antimalware provavelmente não conseguirão erradicá-lo completamente. E mesmo que consigam, não há como garantir que o malware tenha sido removido permanentemente. Hackers costumam criar mecanismos de sobrevivência no malware que o trazem de volta à vida após a remoção. Portanto, usar uma unidade USB inicializável proporciona um ambiente limpo para verificação e remoção.
Considere usar um pendrive USB inicializável como seu kit de primeiros socorros digital. Infecções graves por malware podem assumir o controle do seu sistema, bloquear seu software antivírus comum ou até mesmo impedir a inicialização do sistema operacional. Nesses casos, você pode usar um pendrive USB inicializável para sair do ambiente infectado. Esse método garante que você possa recuperar o controle do seu dispositivo.
Isso significa que o malware não consegue interferir no processo de limpeza, pois ele já está em execução antes mesmo da inicialização do sistema operacional. O processo de verificação e limpeza pode levar algum tempo, especialmente se você tiver uma grande quantidade de dados em suas unidades de armazenamento. Isso ocorre principalmente porque essas verificações são mais abrangentes do que as verificações antivírus comuns. Essa precisão garante que até mesmo ameaças furtivas sejam detectadas.
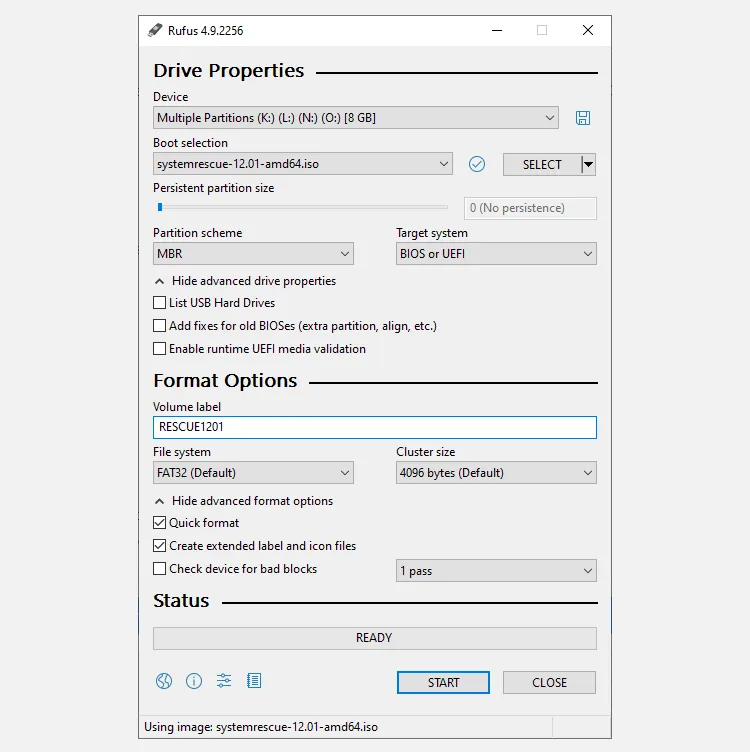
Criar uma unidade USB de recuperação também não é difícil. Minha opção favorita é SystemRescue, que fornece um arquivo ISO que você pode usar para criar uma unidade USB inicializável usando o Rufus (uma ferramenta de conversão de ISO para USB). Essas ferramentas tornam o processo fácil e acessível a todos.
- Baixar e instalar Rufus.
- Dentro de Seleção de inicialização-Clique no botão SELECIONAR Para selecionar seu arquivo ISO do SystemRescue.
- Dentro de Esquema de partição, Localizar MBR Na lista suspensa.
- Dentro de Sistema de destino, Localizar BIOS ou UEFI.
- Campo de verificação Rótulo de volume Em seguida, você deve ler: RESGATEEXXXXAs marcas X representam o número da versão do arquivo ISO que você baixou.
- definir Sistema de arquivos على FAT32Você pode sair da configuração. Tamanho do cluster Em seu valor padrão.
- Clique no botão Começar Para criar uma unidade inicializável.
Assim que o disco USB de recuperação inicializável estiver pronto, você poderá inicializar no ambiente temporário usando a unidade e usar a ferramenta antimalware ou antivírus de sua escolha para remover a infecção por malware. Como alternativa, se você planeja limpar completamente a unidade, também pode usar o disco USB de recuperação para extrair quaisquer dados importantes. Essa flexibilidade torna o disco USB de recuperação uma ferramenta inestimável.
Como inicializar a partir de uma unidade USB no Windows
Agora que você sabe como criar uma unidade USB inicializável, pode usá-la para inicializar e iniciar o processo de limpeza de malware do seu dispositivo. Certifique-se de que o computador esteja desligado e insira a unidade USB inicializável. Em seguida, ligue o computador e pressione repetidamente a tecla de acesso BIOS/UEFI. Observe que a tecla varia de acordo com o fabricante e pode ser ESC, F1, F2, F8 ou F10. Encontre a tecla apropriada para o seu dispositivo para acessar as configurações de inicialização.
3. Usando ferramentas portáteis de remoção de malware USB
Se você não quiser usar um pendrive para recuperar seu sistema ou não tiver um à mão, existem diversas ferramentas portáteis de remoção de malware em USB que podem ajudar em uma emergência. Essas ferramentas leves e autônomas podem ser executadas a partir de um drive externo ou pendrive inicializável para verificar se há malware em seu disco de armazenamento.
Duas das melhores ferramentas gratuitas que você pode usar para essa finalidade são:
- Kit de emergência Emisoft: Um kit de ferramentas de limpeza portátil, gratuito e com dois mecanismos que pode encontrar e remover programas e malware potencialmente indesejados do seu computador. É melhor usá-lo em conjunto com outros programas antivírus para obter melhores resultados.
- Sophos Scan & CleanUma ferramenta gratuita de verificação e remoção de vírus, projetada para remover malware de dia zero, spyware, trojans, rootkits e outros softwares maliciosos que podem escapar da proteção em tempo real dos softwares antivírus tradicionais. Esta ferramenta é particularmente eficaz na detecção e remoção de ameaças que ainda não são reconhecidas pelas soluções antivírus tradicionais.
Executar essas ferramentas com eficiência requer algum conhecimento técnico. Primeiro, você precisa criar uma unidade USB inicializável com o sistema operacional de sua escolha e, em seguida, transferir essas ferramentas para essa unidade. Você pode seguir os mesmos passos da seção anterior para criar a unidade; basta usar o novo arquivo ISO que você baixou para a ferramenta selecionada.
Quando precisar reparar seu computador, basta inicializá-lo a partir de um pendrive e executar a ferramenta de sua escolha para remover qualquer malware do sistema. Como alternativa, se o computador infectado ainda conseguir inicializar o Windows, você pode baixar essas ferramentas para um pendrive externo, conectá-lo e executá-las na máquina infectada. Esse método é particularmente útil quando o sistema está gravemente infectado e de difícil acesso.
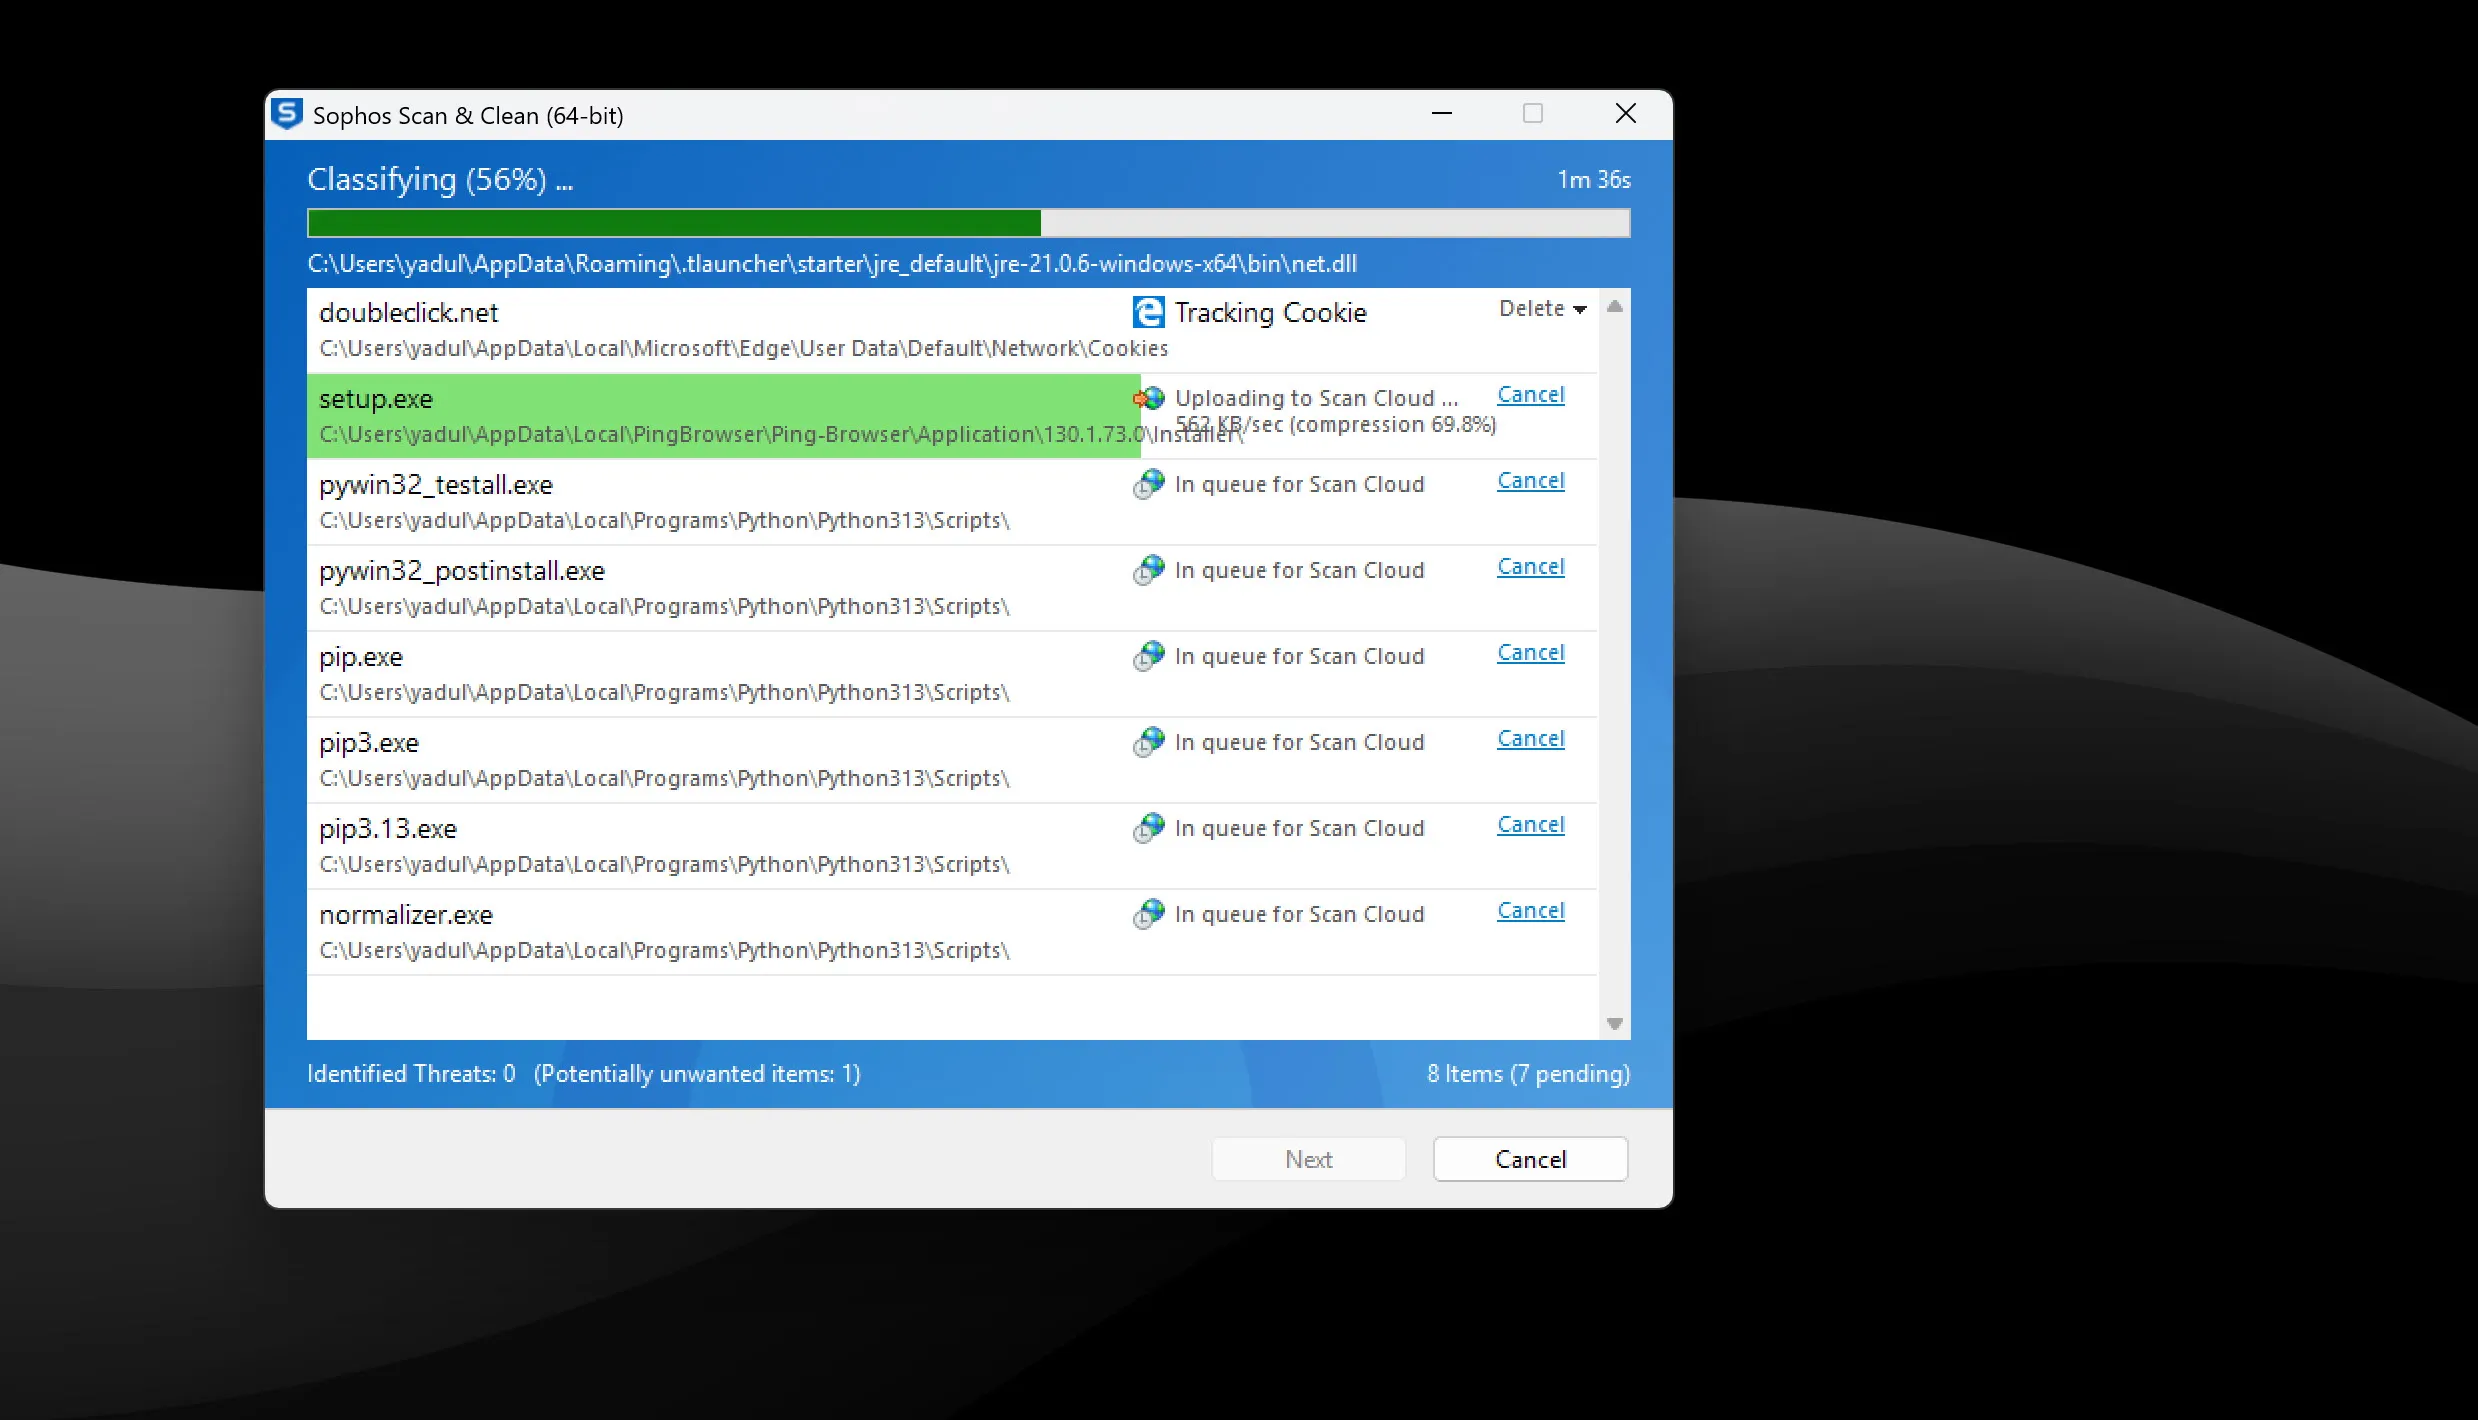
Geralmente, uso o Sophos para lidar com malware no meu computador. É um único arquivo executável que pode ser executado a partir de um pendrive e é muito fácil de usar. Basta executar o arquivo executável e aceitar os termos e condições, e ele iniciará automaticamente a varredura do seu sistema em busca de arquivos maliciosos. O programa mostrará quaisquer ameaças potenciais ou programas indesejados durante a varredura, e você pode optar por ignorá-los ou removê-los caso a caso. O Sophos fornece relatórios detalhados sobre o malware encontrado, o que ajuda você a entender a natureza da infecção e determinar o melhor método para removê-la.
Essa abordagem é mais adequada quando você não pode simplesmente apagar todo o disco ou uma única partição onde a infecção por malware está presente. Se você não tiver um backup seguro dos seus dados, usar ferramentas antimalware USB portáteis é sua melhor chance de recuperá-los. Além disso, essas ferramentas podem ser usadas como parte de uma estratégia abrangente de segurança cibernética, fornecendo uma camada adicional de proteção contra ameaças avançadas.
2. Formatar discos usando uma unidade USB Linux inicializável
Este método é particularmente eficaz para usuários do Windows, especialmente ao lidar com múltiplas unidades de armazenamento. A ideia é inicializar o Linux para acessar e formatar as unidades de armazenamento antes de instalar o sistema operacional e reiniciar. Esse processo garante que qualquer malware que possa estar oculto em outras partições da unidade seja eliminado.
Criar uma unidade USB Linux inicializável é relativamente fácil e há muitas maneiras de fazer isso. Ferramentas disponíveis para criar uma unidade USB inicializávelNão importa se você usa Windows, Linux ou macOS, o maior desafio é lidar com ferramentas de gerenciamento de armazenamento no Linux.
Ferramentas de linha de comando são a maneira mais direta de fazer isso. No entanto, se você quiser salvar dados e apagar apenas uma parte específica da unidade de armazenamento, tenha muito cuidado ao especificar a letra e o número corretos da unidade. Como alternativa, você também pode usar uma ferramenta GParted Para limpar o disco. É uma ferramenta Linux baseada em interface gráfica projetada para gerenciar discos de armazenamento, assim como o Gerenciamento de disco No Windows.
Executar o comando a seguir resultará em perda irreversível de dados. Você o faz por sua conta e risco; verifique cuidadosamente todos os comandos e entenda os riscos antes de executá-los.
Execute o comando destruir /dev/sdx0/ Em uma janela de terminal, onde x é a letra da unidade que você deseja apagar e 0 pode ser substituído pelo número da partição. Este comando apagará toda a unidade ou partição, do primeiro ao último setor, o que significa que tudo será apagado, incluindo a tabela de partições. Observe que executar o comando /dev/sdx/ Ele apagará todo o disco, portanto, certifique-se de selecionar a letra de disco e a partição corretas. Este comando é particularmente eficaz para remover malware persistente.
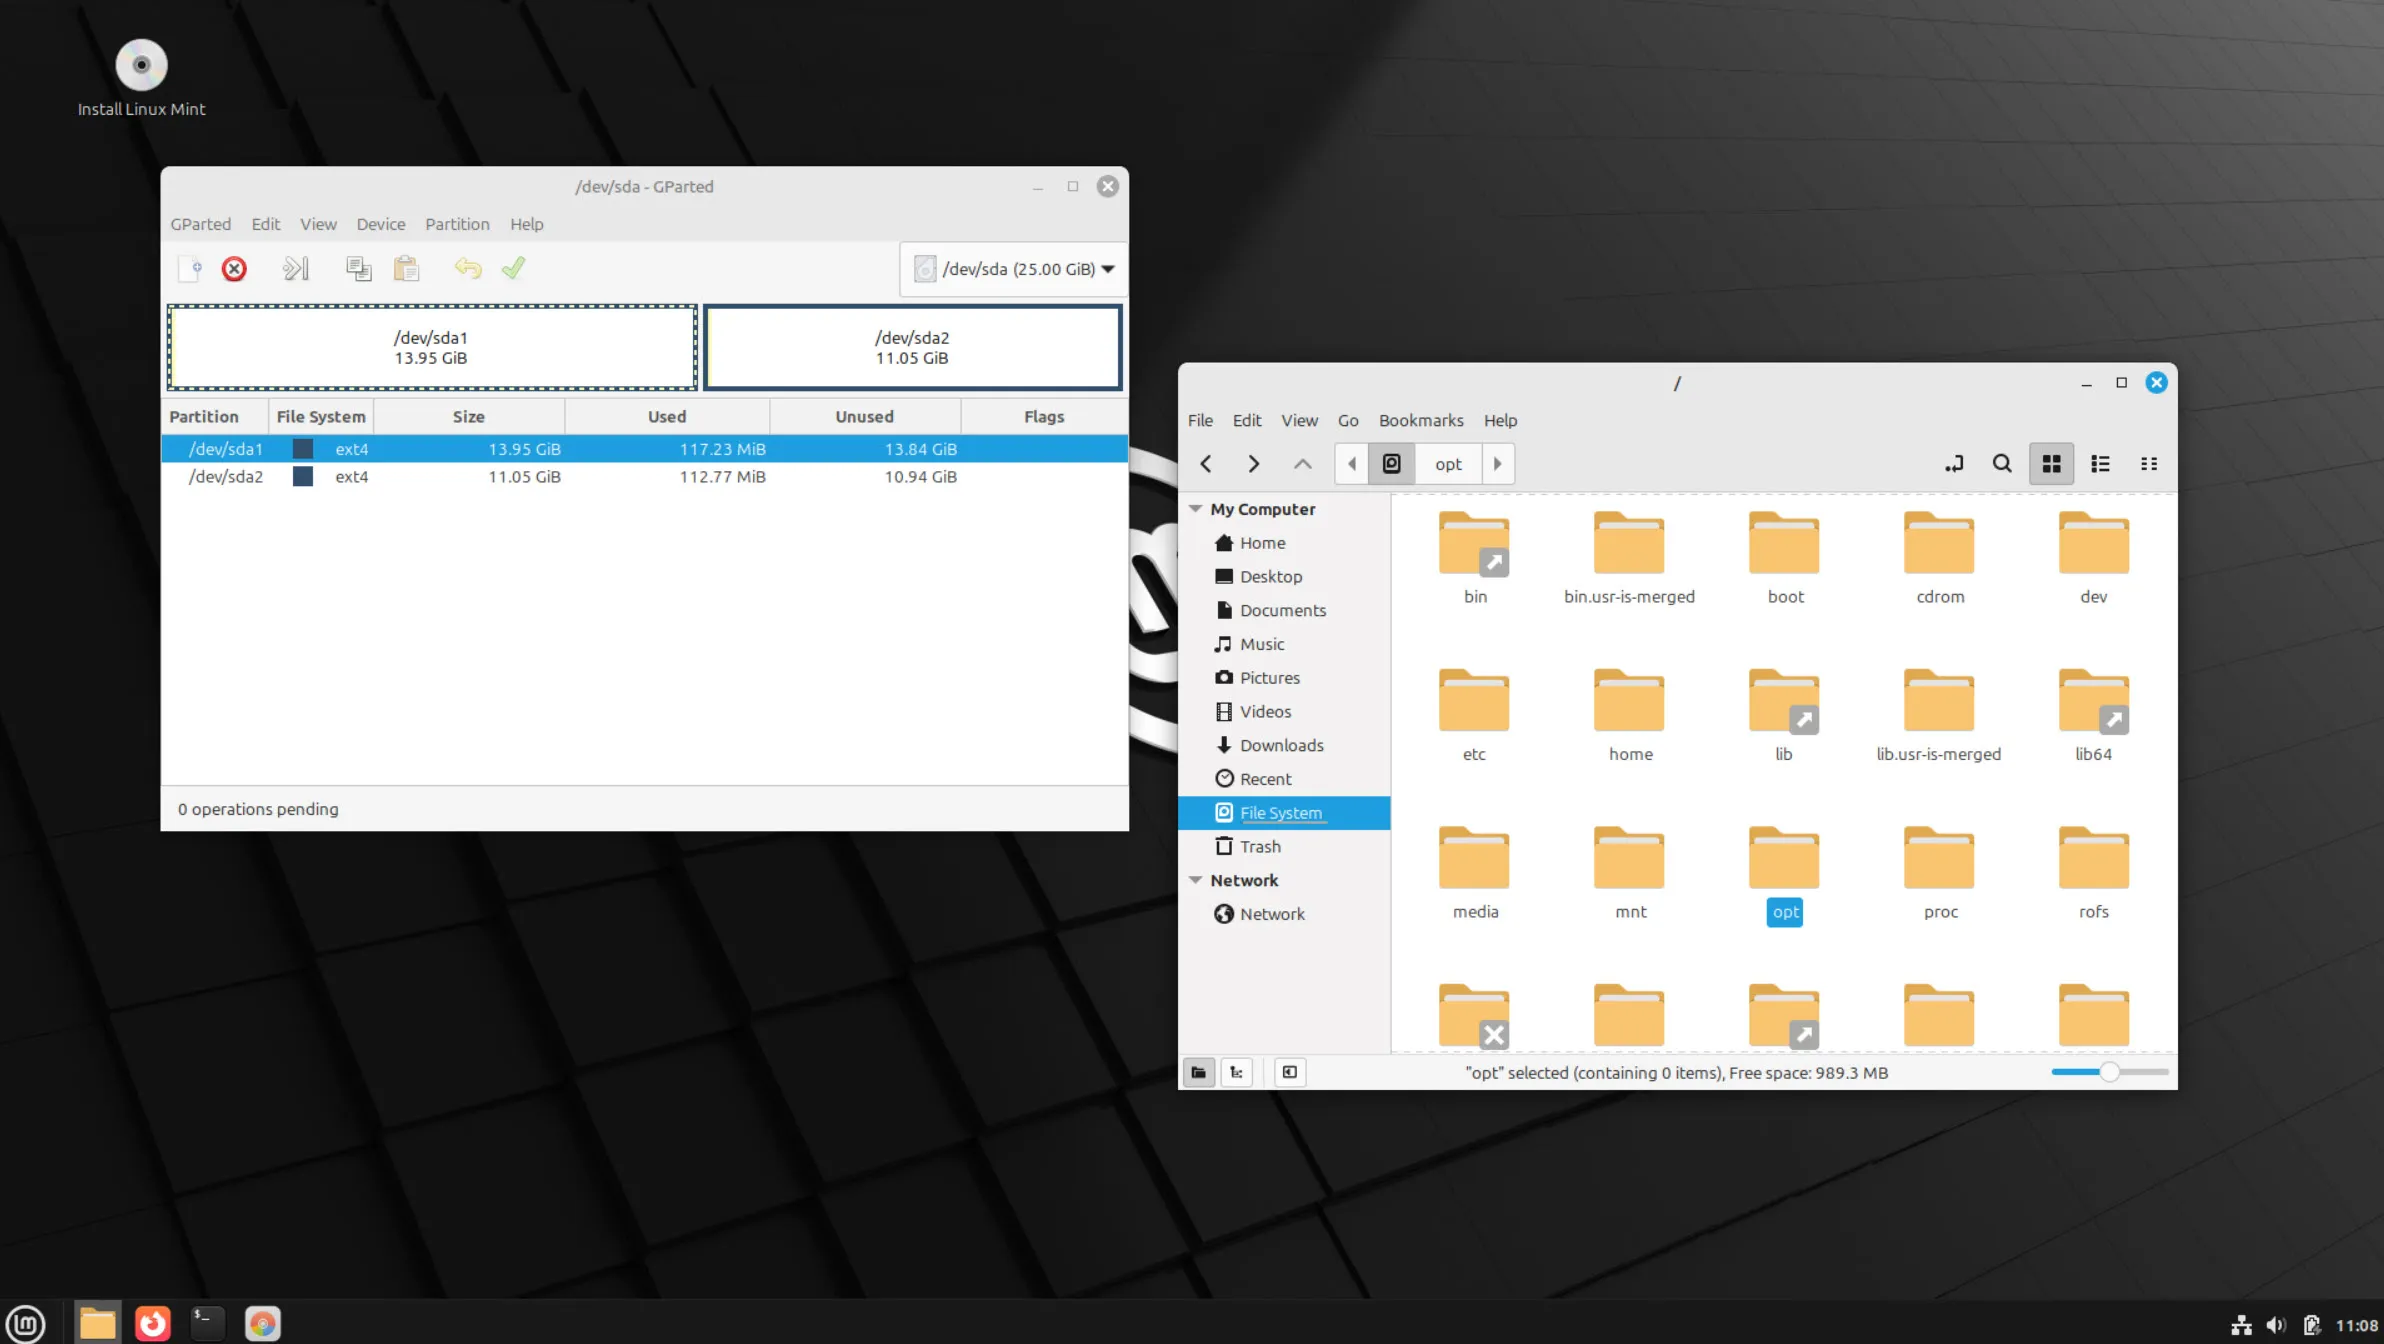
A maneira mais simples de encontrar o disco correto é acessá-lo no Linux e verificar as pastas usadas pela instalação do Windows, como Arquivos de programas و Windows و ProgramDataSe essas pastas estiverem localizadas em uma partição ou disco, este é o disco onde reside a instalação do Windows, e destruí-lo removerá o sistema operacional. Contanto que esteja usando uma partição diferente, você pode fazer backup dos seus dados com segurança no mesmo disco. Apenas certifique-se de fazer uma varredura antes de restaurar para evitar qualquer infecção acidental.
Isso resultará em perda de dados, mas, a menos que o malware esteja na partição do sistema operacional ou no disco de instalação, evita o incômodo de reinstalar o sistema operacional. Você provavelmente também precisará corrigir caminhos de arquivo corrompidos e outras funções ao reiniciar o computador. Este método é eficaz para remover malware que pode estar preso em arquivos do sistema ou programas instalados.
1. Reinstale o sistema operacional
Reinstalar o sistema operacional é a maneira mais eficaz e garantida de remover malware ou outros softwares maliciosos do seu computador. No entanto, a desvantagem desse método é que você precisará formatar o disco de armazenamento, o que significa que todos os dados sem backup serão perdidos no processo. Essa etapa crucial garante um ambiente completamente limpo.
Você pode facilmente Crie uma unidade USB inicializável para reinstalar o Windows Usando a Ferramenta de Criação de Mídia da Microsoft. Criar uma unidade USB inicializável com Linux é simples. Você pode escolher sua distribuição preferida e criar uma unidade USB inicializável usando uma ferramenta como Rufus أو EtcherEssas ferramentas facilitam a inicialização a partir de mídia externa.
Este método dá ao malware pouquíssimas chances de se esconder, pois todos os dados no disco de armazenamento são excluídos e sobrescritos. Novas partições são criadas e, mesmo que o malware sobreviva milagrosamente, não conseguirá acessar nenhum arquivo, pois tudo no disco físico foi realocado. Este processo radical garante a remoção completa da ameaça.
Reinstalar o sistema operacional do zero, configurá-lo e reinstalar todos os seus programas e aplicativos diários pode ser uma experiência frustrante. No entanto, é a única maneira de ter certeza absoluta de que seu computador está protegido contra malware. O esforço envolvido deve ser equilibrado com a segurança que esse método oferece.
Cada um dos métodos listados aqui oferece diferentes níveis de proteção. Dependendo da cepa de malware que infectou seu computador, removê-lo pode exigir desde uma simples verificação até uma reinstalação completa. A escolha do método apropriado depende da natureza da infecção.