A maioria dos golpes online ainda gira em torno de um objetivo: roubar sua senha. Nos acostumamos a ficar atentos a páginas de login falsas, links suspeitos e e-mails urgentes pedindo para "verificarmos" as credenciais de nossas contas.

Mas uma nova onda de ataques a contas da Microsoft funciona de maneira diferente. As vítimas acessam o site legítimo da Microsoft, utilizam verificações de segurança adequadas e até mesmo concluem com sucesso a autenticação multifator — mesmo assim, os invasores conseguem acesso.
Essa tecnologia, conhecida como phishing de código de dispositivoEle não rouba sua senha. Em vez disso, ele engana você para que conceda acesso, usando o próprio sistema de autenticação da Microsoft exatamente como foi projetado.
Links Rápidos
Fazer login com um código de dispositivo é realmente útil.
Você pode já tê-lo usado várias vezes antes.
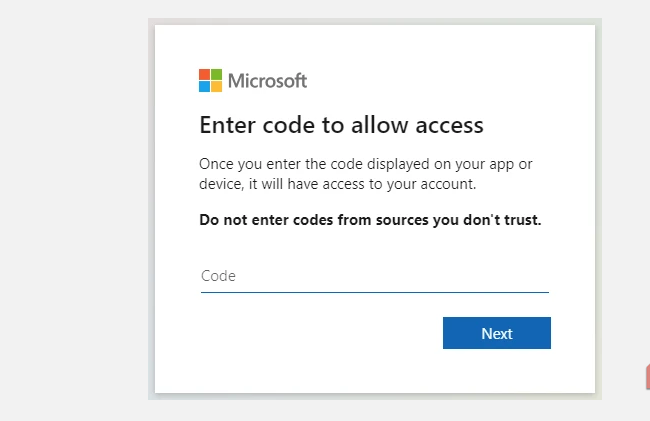
A Microsoft, assim como outras grandes empresas de tecnologia, apoia algo chamado Fluxo de autorização de dispositivoIsso também é conhecido como login por código de dispositivo. Mas, mais comumente, ocorre quando um código de login correspondente é exibido em seus dispositivos em vez de uma página de login completa, que você deve conferir ou inserir para concluir o processo de login.
Isso é realmente útil, especialmente em dispositivos que não conseguem exibir facilmente uma página de login completa ou em situações em que você está se conectando a um dispositivo com funcionalidades limitadas. Por exemplo, você pode ter encontrado esses ícones na sua smart TV ou ao se conectar à TV do seu quarto de hotel – ambos são ótimos exemplos.
Na maioria das vezes, esse processo é perfeitamente seguro e não apresenta nenhum perigo. Mas tudo muda quando uma vulnerabilidade específica é explorada.
Recursos legítimos podem ser usados contra você.
Explora uma suposição comum
O login por código de dispositivo é incrivelmente conveniente. No entanto, ele pode ser explorado, pois pressupõe que a pessoa que inseriu o código iniciou a solicitação. É aí que o processo falha, em parte.
Se um invasor souber seu endereço de e-mail ou outras informações de contato conhecidas, ele poderá iniciar uma solicitação de login a partir de seu próprio dispositivo, iniciando uma sessão exclusiva. A Microsoft (e outras empresas de tecnologia) gera então um token de dispositivo legítimo associado a essa sessão.



É aqui que as coisas se complicam. Em vez de tentar usá-lo eles mesmos, o atacante pode enviar o código diretamente para você, disfarçado de outro processo, muitos dos quais empregam táticas de phishing já conhecidas:
- Alerta de segurança relatando atividade suspeita
- Aviso urgente do Microsoft 365
- Mensagens do Teams ou mensagens de suporte de TI
- Solicitações de e-mail comerciais ou de outra natureza
A solicitação direciona você para a página oficial de login da Microsoft e instrui você a inserir o código fornecido para "proteger" ou "verificar" sua conta. É aqui que começa a próxima etapa do processo de exploração. Você não está visitando uma página de login falsa ou um portal de phishing bem elaborado: trata-se de uma página de login genuína da Microsoft, e as verificações de autenticação são reais.
Você fornece o código do seu dispositivo para fazer login como de costume, aceita a solicitação e acha que protegeu sua conta. Mas, na realidade, você autenticou o invasor e entregou as chaves da sua conta no processo.
Durante todo o processo, sua senha nunca é revelada, embora você tenha entregado sua conta diretamente.
Por que o golpe de login com código de dispositivo funciona tão bem?
É tudo uma questão de tradição.
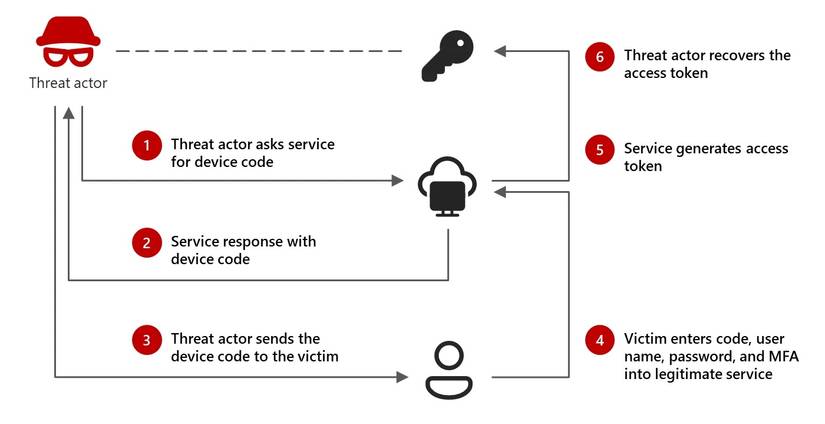
O maior problema com os golpes de login por código de dispositivo é que eles vão além das táticas tradicionais de phishing. O phishing normalmente envolve uma página de login clonada, uma página de login semelhante ou um sistema que intercepta credenciais.
Embora o golpe de phishing com código de acesso ao dispositivo ignore tudo isso, fazendo com que tudo pareça legítimo e legal, na verdade, ele nem sequer parece "legítimo", já que você está interagindo com o processo de autenticação da Microsoft. O golpe funciona porque tudo opera exatamente como deveria; apenas foi ligeiramente invertido para você.
Então, o que um atacante poderia ganhar usando seu token de acesso?
Claramente, ter um agressor endossado é uma situação ruim.
Após a autenticação ser concluída, a Microsoft emite um token de acesso, que serve como prova temporária de que o login foi verificado. Na prática, o sistema assume que o titular do token já confirmou sua identidade, permitindo assim o acesso sem a necessidade de solicitar credenciais repetidamente.
A resposta depende, portanto, do que o atacante pode realmente obter da conta visada. Por exemplo, se sua conta do Outlook for o alvo, o atacante poderá acessar seus e-mails e, consequentemente, outros serviços associados a esse endereço (redefinindo senhas, acessando códigos de autenticação de dois fatores, etc.).
Mas se o seu login do Teams for alvo de um ataque, o invasor poderá acabar dentro da conta do Teams da sua empresa e ter acesso aos dados ali presentes.
Então, como você se protege contra phishing de código de dispositivo?
Vigilância constante que nunca termina
Em última análise, a melhor defesa contra ataques de login em dispositivos baseados em código é tentar entender como o login em dispositivos realmente funciona. Mesmo um conhecimento básico dos processos de login em dispositivos já oferece proteção. Desse ataque de phishing.
Resumindo, os códigos de login do dispositivo só devem aparecer quando você mesmo inicia o login em outro dispositivo. A Microsoft não enviará um código aleatório para proteger sua conta, assim como nunca enviará um e-mail solicitando sua senha, confirmando um código de autenticação de dois fatores (2FA) etc.
Isso não se aplica apenas à Microsoft. Nenhuma empresa, seja de tecnologia ou de qualquer outro tipo, deve solicitar essas informações. Elas são privadas e pertencem somente a você.
Na maioria dos casos, você pode seguir regras de segurança comuns para detectar golpes de phishing:
- Nunca insira um código de login enviado por e-mail, chat ou mensagem de texto.
- Lide com solicitações de autenticação inesperadas da mesma forma que você lida com solicitações de senha.
- Se você receber uma solicitação de autenticação multifator (MFA) que não foi acionada por você, rejeite-a imediatamente.
- Analise regularmente seu histórico de logins da Microsoft em busca de aplicativos ou sessões desconhecidas.
Lembre-se de que os códigos de autenticação são permissões, não etapas de verificação. Se o processo não foi iniciado, outra pessoa o fez.