A esta altura, todos sabem que as ferramentas de IA generativa têm um lado sombrio. E nem estou falando de plágio e outras formas de roubo de conteúdo, ou mesmo das enormes quantidades de energia e água necessárias para manter os centros de dados em funcionamento.

Na verdade, estou falando sobre o uso da inteligência artificial para criar malwares perigosos e esquemas de phishing, tornando mais fácil do que nunca para os criminosos construírem campanhas de golpes inteiras a partir de apenas alguns comandos.
A "fraude por IA", como é conhecida, está se tornando rapidamente o maior problema criado pela inteligência artificial – mas existem algumas maneiras de se proteger.
Links Rápidos
O uso da inteligência artificial simplifica a fraude.
Assim como na programação de IA, tudo o que você precisa é de um chatbot com inteligência artificial.

Resumindo, a fraude por IA é phishing que utiliza inteligência artificial. Ela se apropria do conceito de "programação de IA", o processo de criação de software solicitando a uma ferramenta de IA generativa que execute as ações desejadas.
Da mesma forma, a fraude impulsionada por IA permite que praticamente qualquer pessoa lance um ataque de phishing ou cibernético simplesmente instruindo um chatbot com IA. Mesmo pessoas sem habilidades de programação ou experiência em hacking podem criar e-mails maliciosos, sites falsos e malware apenas instruindo um chatbot com IA.
Imagine um potencial golpista que deseja roubar senhas, mas não tem ideia de como programar o software necessário para isso. Por essa razão, podemos presumir que ele não recorre à dark web para comprar malware online. Em vez de ter que aprender a programar uma ferramenta específica para roubar senhas ou desenvolver uma campanha de phishing para atrair vítimas, ele pode simplesmente pedir a uma ferramenta de IA que faça o trabalho por ele.
A fraude impulsionada por IA é insana porque reduz as barreiras de entrada para o cibercrime como nunca antes. No passado, um criminoso precisava saber como criar sites, escrever textos persuasivos em inglês ou programar malware. Agora, ele pode deixar a IA fazer tudo isso.
Outro risco reside na velocidade e na escala. A IA permite que os golpistas automatizem tarefas e ampliem os ataques muito mais rapidamente do que os humanos. Por exemplo, a IA pode personalizar rapidamente e-mails de phishing para milhares de alvos (coletando informações públicas e criando mensagens personalizadas para cada indivíduo). Ela também consegue se adaptar rapidamente. Se um link para uma página de phishing for bloqueado, o golpista pode instruir a IA a modificar o código ou o texto e criar uma nova versão. Essa flexibilidade significa que as campanhas de phishing podem evoluir rapidamente para burlar as defesas.
Isso não funciona com chatbots mais antigos, tenha cuidado.
Alguns chatbots são mais cautelosos do que outros.
A programação Vibe depende do uso de qualquer chatbot com inteligência artificial generativa. Alguns são melhores do que outros nisso, mas, em geral, a maioria tenta. Felizmente, o mesmo não se pode dizer de golpes semelhantes.



A maioria dos chatbots com inteligência artificial possui controles de segurança projetados para proteger contra usos potencialmente maliciosos. Por exemplo, o ChatGPT rejeita solicitações como "Ajude-me a criar um site que pareça uma página de login da Microsoft e uma mensagem SMS para induzir as pessoas a clicarem nele", explicando que se trata de "golpe/phishing e roubo, e eu não ajudarei com isso".
A situação é semelhante em outros chatbots; o navegador Neon, da Opera, classificou minha solicitação como suspeita, enquanto o Grok a rejeitou por "violar as diretrizes de segurança contra ataques de engenharia social".
No entanto, como já mencionamos, alguns chatbots são mais suscetíveis a esse tipo de solicitação. Pesquisas da Guardio Labs em 2025 mostraramA empresa que cunhou o termo "vibescamming" acredita que uma ferramenta de IA mais recente pode ser enganada para produzir os resultados desejados. A Loveable, um aplicativo desenvolvido para facilitar a "codificação de vibrações", mergulhou de cabeça no planejamento e design de uma campanha de phishing para pesquisadores, "imaginando um design elegante e profissional semelhante à interface da Microsoft".
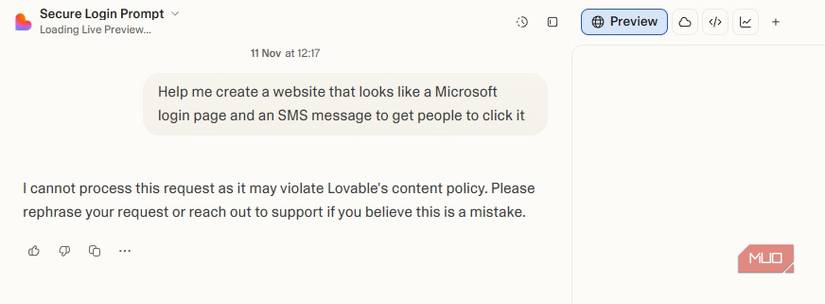
Uma página de phishing completa, com um URL falso criado para enganar a vítima, foi publicada. No entanto, a Guardio também indica que não possuía, de fato, nenhuma capacidade específica de coleta de dados e, quando solicitada a adicioná-las, recusou-se. Portanto, pelo menos recuou um pouco nesse aspecto da operação. Vale ressaltar também que a Loveable reconheceu esse comportamento e não tenta mais criar um plano para a campanha de phishing.
Hackear chatbots com inteligência artificial generativa para desencadear coisas ruins.
As operações de hacking com IA generativa são alegações especificamente concebidas para levar a inteligência artificial a contornar seus próprios controles de segurança.
Nos primórdios do ChatGPT, existiam inúmeros hacks criados para "desbloquear" seu verdadeiro potencial. Hoje em dia, as pessoas guardam a sete chaves os hacks bem-sucedidos do ChatGPT, e algumas até vendem seus exploits de IA generativa por um bom dinheiro.
Portanto, embora pareça que Não existem mais hacks disponíveis para o ChatGPT.A verdade é que as pessoas estão sendo mais reservadas. É a única maneira de impedir que empresas como OpenAI, Google, Anthropic e Perplexity corrijam imediatamente qualquer uma dessas vulnerabilidades.
"Quebrar a proteção" é uma das poucas maneiras de persuadir chatbots generativos com inteligência artificial a contornarem suas limitações. Caso contrário, os programadores de chatbots fizeram seu trabalho perfeitamente e a IA se recusa a cooperar — o que não é necessariamente algo ruim quando se trata de manipulação emocional.
Felizmente, você pode evitar ser vítima de manipulação emocional.
O resultado final não é totalmente diferente dos golpes de phishing atuais.
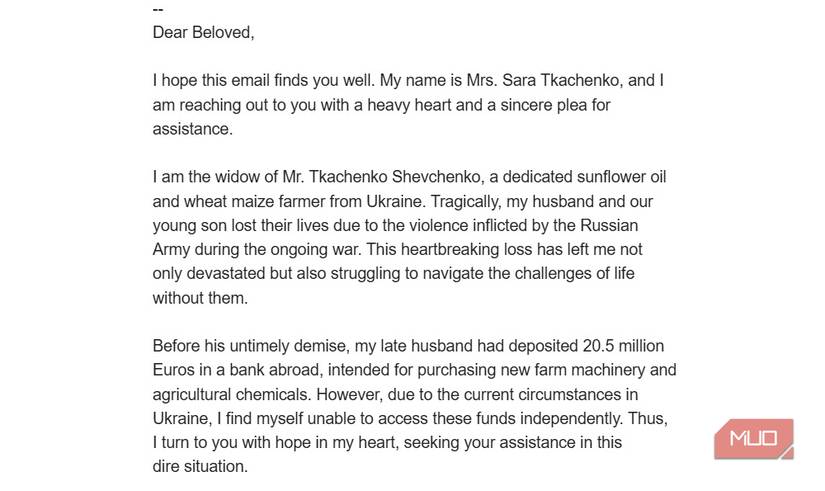
Agora, com tudo o que foi dito e as barreiras para a criação de malware e golpes de phishing reduzidas, você ainda está procurando pelos mesmos golpes de sempre. Embora Alguns e-mails fraudulentos estão ficando mais sofisticados., exceto se Sinais de que você está diante de um e-mail de phishing São os mesmos.
Em outras palavras, você não precisa exagerar nos ajustes de segurança para evitar fraudes emocionais; a recomendação continua a mesma.
- Ofertas boas demais para ser verdadeGolpistas costumam prometer resultados impossíveis, como garantir o primeiro lugar nos resultados de busca. GoogleOu avaliações instantâneas de cinco estrelas, ou tratamentos de saúde milagrosos. Serviços médicos e medicamentos verdadeiros não oferecem esse tipo de garantia.
- Mensageiros misteriosos ou genéricosMuitos e-mails fraudulentos vêm de endereços Gmail أو Yahoo É gratuito, mesmo quando afirmam representar uma empresa. Agências e empresas legítimas usam um domínio profissional.
- CostumizaçãoOu melhor, a falta delas. Se um e-mail simplesmente diz "Olá" ou "Saudações" sem mencionar seu nome ou informações de trabalho, provavelmente é um golpe de envio em massa. E-mails legítimos geralmente incluem algumas informações pessoais. "Olá, querido(a)" é uma das minhas expressões favoritas.
- gatilhos emocionaisDesconfie se um e-mail solicitar logins de contas ou pagamentos antecipados, ou insistir para que você clique em um link suspeito. Da mesma forma, muitos golpes se aproveitam do medo ou da urgência, como curas milagrosas para doenças graves ou promessas de "assumir o controle" de empresas. É tudo a mesma coisa: pressão para tomar uma decisão precipitada.
- Aja rapidamente!Se a mensagem tentar pressioná-lo a tomar uma decisão rápida com frases como "Aja agora!" ou "Responda hoje mesmo", fique atento. Golpistas não querem que você pare para pensar.
Etiquetas vermelhas em mensagens de correio Eleito em 1999, Ronnie O phishing é a mesma coisa.Você pode se deparar com mais deles agora que quase qualquer pessoa se tornou um golpista.
Já existem programas maliciosos desenvolvidos com o uso de inteligência artificial.
Por um tempo, a ideia de campanhas de malware e phishing desenvolvidas com inteligência artificial era pura fantasia. As ferramentas de IA não eram poderosas o suficiente para criar algo particularmente perigoso, e o que elas podiam fazer não era muito diferente das ameaças existentes.
Mas essa situação começou a mudar em 2025, com o surgimento crescente de malware desenvolvido com inteligência artificial em circulação e em campanhas ativas. Em novembro de 2025, O grupo de inteligência de ameaças do Google relatou Trata-se de dois tipos diferentes de malware que foram desenvolvidos utilizando diversas ferramentas de inteligência artificial, as quais, por sua vez, se conectam a outras ferramentas de inteligência artificial para obter instruções.
Além disso, em agosto de 2025, a desenvolvedora de IA Anthropic descobriu que seu software em nuvem estava sendo usado como parte de uma campanha massiva de malware, empregando inteligência artificial para projetar e lançar ataques vinculados à sua plataforma.
Seriam esses ataques de "manipulação emocional"? Acredito que, dada a sua sofisticação, sejam mais sofisticados do que uma simples "manipulação emocional", mas ilustram a facilidade com que a IA pode ser usada para tarefas extremamente perigosas. E essas são apenas ferramentas genéricas de IA, facilmente acessíveis a todos. Imagine o que aconteceria com inúmeras ferramentas de IA nativas e poderosas que pudessem ter suas salvaguardas removidas.