A fraude é desenfreada em nossa sociedade e, se você não tomar cuidado, pode acabar aceitando uma transferência de dinheiro simplesmente porque o e-mail parece legítimo. Os golpistas aperfeiçoaram a arte de criar logotipos convincentes, combinar o nome do remetente com o dos seus fornecedores e dar ao assunto a dose certa de urgência. No fim das contas, eles conseguem enganar até mesmo os mais espertos.

No entanto, o verdadeiro problema é que, ao receber um e-mail, você geralmente verifica sua autenticidade avaliando o que está visível. Certa vez, falei sobre uma lista de verificação para usar antes de abrir arquivos PDF.No entanto, existem também vários critérios que devem ser verificados antes de presumir que um e-mail é genuíno. As informações realmente importantes geralmente estão nos metadados.
Links Rápidos
O campo "De" não comprova quem enviou o e-mail.
A autenticação verifica o domínio, não a marca.
Aprenda a não confiar no nome exibido, pois, no fim das contas, ele não prova nada. Claro, isso geralmente é óbvio, principalmente se você usa Gmail ou Outlook, mas isso se deve à forma como a maioria desses clientes de e-mail são projetados; eles priorizam a conveniência em detrimento da verificação.
Receber um e-mail que diz claramente "Segurança do PayPal" não significa que o PayPal o enviou. O remetente real pode ser outra pessoa. [email protected]Substitua o "l" minúsculo no PayPal pelo número "1". Isso pode ser enganoso se você estiver com pressa. Para ver o remetente real, verifique o cabeçalho. Desde O endereço de e-mail do remetente está entre colchetes angulares. No entanto, isso por si só não garante a autenticidade da mensagem. Você deve verificar a origem do e-mail. No Gmail, abra a mensagem, clique nos três pontos ao lado do ícone de resposta e, em seguida, clique em Responder. Mostrar originalNo Outlook para desktop, acesse Arquivo ->Propriedades ->Cabeçalhos da InternetNo Apple Mail, acesse Consultar ->Mensagem ->Todos os cabeçalhosNa página da mensagem original, os três pontos de dados que importam são From (De), Return-Path (Caminho de Retorno) e Authentication-Results (Resultados de SPF, DKIM e DMARC).
Os valores de SPF, DKIM e DMARC devem ser PASSARNo entanto, isso por si só não prova a autenticidade. Mas indica que o e-mail foi devidamente autenticado, o que significa que o remetente tem controle técnico sobre o domínio. Lembre-se, um criminoso poderia registrar paypa1-secure.com e, se configurasse o SPF, assinasse as mensagens com DKIM e implementasse uma política DMARC, conseguiria estabelecer o controle técnico.
Nessa camada, o principal indicador de um e-mail falso é a incompatibilidade entre os cabeçalhos (De, Return-Path, resultados de SPF/DKIM). Certifique-se de que o endereço de remetente visível corresponda ao domínio no Return-Path e verifique se os endereços IP do SPF apontam para o domínio real da marca. Se tudo isso for verificado, há uma alta probabilidade de que o e-mail não seja falso.
Seu cliente de e-mail se esforça para detectar tentativas de phishing, mas nenhum filtro é perfeito. Ataques sofisticados, domínios recém-registrados e e-mails roteados por meio de contas comprometidas frequentemente escapam das defesas automatizadas..
A string “Received” mostra de onde o e-mail realmente veio.
Todo servidor de e-mail deixa um rastro que os atacantes têm dificuldade em controlar.
Quando um servidor de e-mail processa uma mensagem, ele adiciona a linha "Received" (Recebido) ao início do cabeçalho. Um atacante pode falsificar as linhas "Received" antes que o e-mail saia do sistema. No entanto, o servidor de e-mail de entrada também inclui uma linha como parte da string "Received". Essa adição é o que um atacante não pode falsificar. Se houver alguma discrepância, você deve suspeitar do e-mail.
Você ainda pode ver essas informações na página de visualização do código-fonte do e-mail. Aqui está um exemplo da primeira linha "Received" (Recebido), conforme aceito pelos provedores de e-mail:



Recebido de a74-66.smtp-out.amazonses.com (a74-66.smtp-out.amazonses.com. [54.240.74.66]) por mx.google.com
Este exemplo é a linha que o Google escreve, não a que o remetente adiciona. Simplesmente me diz que o Google recebeu o e-mail do endereço IP 54.240.74.66 em smtp-out.amazonses.com. Agora, para ver se isso faz sentido, preciso comparar com os outros cabeçalhos visíveis na mensagem.
Para esta mensagem específica, o remetente visível no cabeçalho é [email protected]O Return-Path é o domínio da Amazon: amazonses.com. De acordo com outras informações que verifiquei anteriormente, o SPF passou por este IP do Amazon SES, 54.240.74.66, e o DKIM passou por makeuseof.com. Tudo está consistente. É muito comum que empresas enviem notificações usando a infraestrutura do Amazon SES, então o cenário todo se encaixa.
Quando um e-mail é legítimo, ele segue um caminho de roteamento que inclui:
- Serviço postal reconhecido
- Autenticação correspondente do servidor
- Não existe nenhum provedor de hospedagem aleatório na cadeia (deve ser uma plataforma de serviço de e-mail reconhecida).
E-mails falsos geralmente deixam um rastro, indicando que o provedor de serviços recebe uma mensagem de um VPS não relacionado, um domínio estranho ou um endereço IP não associado ao remetente anunciado.
Embora tudo isso seja geralmente verdade, observe que ataques mais sofisticados também podem passar por contas legítimas comprometidas ou serviços de nuvem conhecidos, portanto, a ausência desses sinais de alerta não garante 100% de legitimidade.
Distorções no ID da mensagem e no envelope revelam phishing preguiçoso ou em massa.
Os detalhes da infraestrutura raramente correspondem à marca que está sendo imitada.
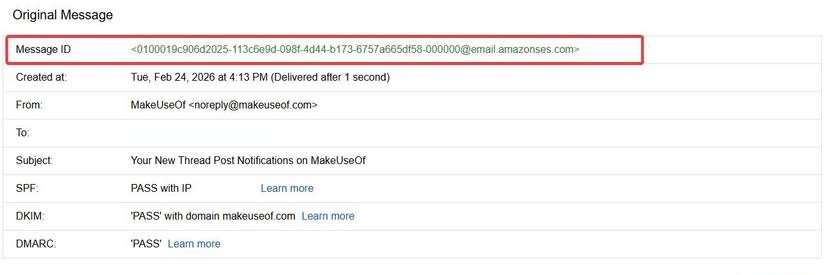
O campo Message-ID é outro cabeçalho importante que não deve ser ignorado. É o primeiro elemento que você vê na página de visualização do código-fonte. Trata-se de um identificador global único gerado pelo servidor do remetente da mensagem. Normalmente, ele vem na forma de uma longa string que termina com o componente @domain. Você deve prestar muita atenção a esse domínio.
Você deve esperar que uma mensagem da amazon.com tenha um Message-ID terminando com o domínio da Amazon. Em vez de Amazon, é um sinal de alerta se você receber algo como @cheapmailer.hosting123.net; não ignore.
No entanto, existem outras evidências no Message-ID que mostram que a mensagem não é genuína:
- O ID da mensagem está completamente ausente.
- Os formatos de ID da mensagem são idênticos em e-mails de phishing não relacionados.
- Cabeças X-Mailer Velho ou estranho.
- X-Origining-IP "Exposed" refere-se a um intervalo de hospedagem residencial ou de baixo custo.
O motivo pelo qual o Message-ID é uma ferramenta tão poderosa para detectar e-mails fraudulentos é que, embora atacantes sofisticados possam eliminá-los, o phishing em massa geralmente prioriza o volume em detrimento da sofisticação.
O Message-ID é um dos cabeçalhos mais fáceis de falsificar para um atacante, portanto, um Message-ID convincente nunca deve ser considerado prova de autenticidade; seu valor reside quase inteiramente na detecção de campanhas de phishing preguiçosas ou automatizadas que não se preocupam em otimizá-lo adequadamente.
Unificando os três títulos
O fio condutor entre os três títulos que descrevi é que todos se relacionam à forma como a mensagem é transmitida. Eles não consideram como a mensagem é apresentada. No entanto, o elemento da transmissão é crucial porque a apresentação pode ser replicada com mais facilidade. Além disso, os elementos de transmissão deixam rastros que servem como indicadores de autenticidade.
بالطبع, Se você está recebendo muitas mensagens indesejadas, é sensato tomar medidas práticas para reduzir o volume delas.Porque quanto mais pessoas houver, maior a probabilidade de que algo dê errado entre elas.