Os ataques cibernéticos na área da saúde se tornaram mais comuns nos últimos anos. Esses ataques podem ter consequências graves, incluindo roubo de dados confidenciais, interrupção de serviços e até mesmo perda de vidas.
Os estabelecimentos de saúde são bons alvos para os hackers por vários motivos, sendo o principal deles a coleta de informações detalhadas dos pacientes que eles armazenam. Para os cibercriminosos, extrair com sucesso os dados do paciente é como ganhar um pote de ouro. Para as instalações e pacientes afetados pelo hack, a experiência é um pesadelo.
Você não esquecerá uma experiência ruim rapidamente, mas poderá reduzir sua exposição a ela ou até mesmo evitar ataques completamente. Verificar Os efeitos positivos e negativos que a IA já está tendo na saúde.
Links Rápidos
O panorama dos ataques cibernéticos aos serviços de saúde
Os ataques cibernéticos a estabelecimentos de saúde não são novos. Em 2017, o ransomwareWannaCryDe puxar o tapete debaixo do Serviço Nacional de Saúde do Reino Unido. Os ataques cibernéticos causaram ondas, mas o NHS não foi o alvo principal dos agentes de ameaças. No entanto, os cibercriminosos parecem ter aprendido que as instalações de saúde são uma fruta fácil de encontrar. Em 2021, ele relatou Gabinete de Relações Públicas Um grupo de hackers lançou um ciberataque coordenado em mais de 1500 hospitais, escolas e empresas financeiras.
Ransomware e phishing são métodos comuns que os hackers usam nesses ataques: phishing para obter acesso privilegiado aos servidores; E ransomware para desligar utilitários e impedir o acesso a arquivos importantes para pressionar por dinheiro.
Em comparação com empresas de tecnologia que também lidam com dados valiosos de clientes, as unidades de saúde são alvos fáceis, principalmente porque os hackers têm vários pontos de entrada. Além disso, como as consequências de seus ataques são devastadoras, os hackers esperam que o gerenciamento aprove rapidamente suas solicitações. Verificar Por que você deve manter seus registros de saúde seguros.
Como ocorre a maioria dos ataques cibernéticos na área da saúde?
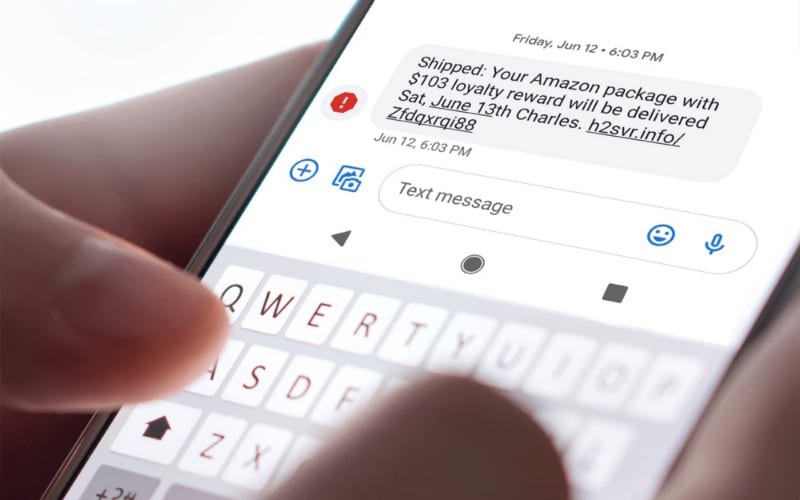
O principal ponto de entrada dos hackers são os e-mails de phishing enviados aos profissionais de saúde. Embora os hackers prefiram atingir funcionários com acesso de nível administrativo, qualquer funcionário permitirá isso. O primeiro objetivo é invadir o dispositivo de uma pessoa, induzindo-a a baixar malware relacionado a e-mail. Um truque de phishing também pode ser fazer com que eles cliquem em um link inválido e insiram suas credenciais de login em um painel falso.
Agora que o malware está no dispositivo do funcionário comprometido, o próximo objetivo é transferi-lo para a rede da organização. Isso geralmente acontece quando o dispositivo comprometido se conecta a dispositivos não seguros ou desbloqueados na rede. A comunicação pode acontecer via WLAN, Bluetooth, FTP ou até mesmo conectando uma unidade USB.
Uma vez que o malware está na rede da organização de destino, ele executa sua carga útil e estabelece um sistema de comando e controle com o invasor. Com esse backdoor aberto, os hackers podem se mover para os lados e se estabelecer, comprometendo mais servidores e criando mais backdoors na rede para futuros ataques.



Por que os hackers visam as instalações de saúde?
Esses ataques se resumem à obtenção de dinheiro e dados de identidade. Os hackers não se importam com quem extraiu um dente ou com a aparência de um raio-X da perna de alguém. O objetivo é obter informações pessoais e registros vitais dos pacientes. Isso inclui nome completo, histórico de endereço, detalhes do cartão, CPF, biometria, certidão de nascimento, certidão de óbito e muito mais.
Com essas informações, é possível roubar a identidade de uma pessoa e usá-la para obter empréstimos, abrir contas bancárias ou até mesmo se fazer passar por alguém na comunicação com prestadores de serviços. Os cibercriminosos também podem usar registros vitais, como certidões de óbito, para realizar fraudes de interesse público. Para hackers que não estão interessados em usar dados roubados, há uma demanda por eles no mercado negro (ou mesmo na dark web).
Mas monetizar dados roubados de pacientes nem sempre é um passeio no parque. Portanto, os hackers geralmente preferem forçar a administração do hospital a pagar um resgate. Eles geralmente têm a vantagem de obter pagamentos criptografando arquivos e impedindo que a equipe use os dispositivos nos quais mais confiam para acessar as informações do paciente e prestar atendimento.
Em momentos como esse, o acesso dos executivos da saúde é restrito e pressionado. Eles têm que escolher entre pagar o resgate e possivelmente ser multados pelo governo (de acordo com ao Tesouro dos Estados Unidos) ou enfrentar processos de pacientes cujos dados vazaram. Não é incomum que a administração desista e escolha a opção que protege a imagem de sua marca e custa menos dinheiro. Muitas vezes, a falta de fundos significa que as organizações de saúde não implementam medidas de segurança adequadas em primeiro lugar...
Como você pode proteger os dados de saúde contra hackers
Os hospitais estão na mira de ataques cibernéticos aos serviços de saúde, mas o alvo provavelmente se expandirá para incluir empresas de tecnologia para fabricar produtos que coletam dados de saúde, como relógios inteligentes. Aqui estão algumas coisas que você, um administrador de estabelecimento de saúde, um profissional de saúde ou qualquer pessoa que usa serviços de saúde pode fazer para reduzir seu risco.
Atualize o hardware antigo e corrija o software antigo
Muitos estabelecimentos de saúde ainda usam computadores com versões mais antigas dos sistemas operacionais Windows, como o Windows 7 e o Windows XP. O suporte para sistemas operacionais mais antigos terminou Isso significa que os hackers podem explorar facilmente as vulnerabilidades existentes. Mas mesmo os modelos de computador mais recentes que executam a versão mais recente do Windows podem ser prejudicados. No entanto, é melhor porque tem suporte ao desenvolvedor. Você pode esperar receber atualizações de segurança que corrigem falhas, geralmente antes que os hackers possam explorá-las.
Além disso, muitas unidades de saúde dependem de empresas terceirizadas que fornecem equipamentos e softwares especializados. O uso de vários provedores aumenta os pontos de entrada para hackers – porque tudo está conectado. Ao contar com produtos ou serviços especializados, é melhor patrocinar empresas que tenham um histórico de melhoria de suas mercadorias.
Em um setor onde os orçamentos priorizam consumíveis e folha de pagamento, pode ser difícil alocar dinheiro para substituir hardware antigo, embora funcionando. No entanto, a perda potencial de ataques cibernéticos torna esse custo necessário. Verificar Diferentes maneiras de prevenir ataques à cadeia de suprimentos.
Contrate a equipe azul ou vermelha
O departamento de TI em estabelecimentos de saúde é o principal responsável pela manutenção do software clínico e pela solução de problemas de dispositivos com defeito. Esses departamentos normalmente operam em um sistema enxuto, com poucos funcionários com habilidades ou conhecimento para prevenir ataques cibernéticos. Nesses casos, considere contratar uma equipe azul, vermelha ou roxa para avaliar a postura de segurança cibernética de sua organização.
Os analistas de segurança cibernética merecem. Uma equipe pode recomendar ou implementar protocolos de criptografia que tornarão seus arquivos inúteis para hackers, mesmo que eles invadam sua rede. Além disso, eles podem configurar a tecnologia de engano para economizar um tempo importante para o departamento de TI lidar com ataques cibernéticos antes que eles prejudiquem os sistemas. Verificar Quem é o Blue Team e como ele melhora a segurança cibernética?
Siga as melhores práticas de segurança cibernética para proteger os dados
Recomendamos práticas de segurança de endpoint, particularmente acesso à rede com modelo de confiança zero e regulamentação de acesso à porta USB. Enquanto isso, se você precisar usar um dispositivo, como um telefone, que frequentemente se conecta à rede da organização, considere ter um que seja apenas para o trabalho. Evite integrar este dispositivo muito profundamente em sua rede doméstica, pois ele pode transportar malware do trabalho para sua casa.
No entanto, se você usa aplicativos móveis, recomendamos compartilhar o mínimo de dados possível. Uma maneira de limitar a quantidade de dados que um dispositivo coleta é usar um método que armazene seus dados localmente, em vez de carregá-los na nuvem da empresa. Se você usa dispositivos que ajudam seu médico a monitorar sua saúde remotamente, solicite um dispositivo com criptografia avançada de ponta a ponta para proteger os dados. Verificar Maneiras econômicas de implementar segurança cibernética dentro do orçamento.
Qual é o futuro da segurança da saúde?
Os profissionais de saúde dependem fortemente de equipamentos digitais para oferecer cuidados de alta qualidade. Os apagões causados por ataques cibernéticos podem se tornar caóticos rapidamente. O impacto dos ataques só piorará no futuro, à medida que a geração de profissionais familiarizados com caneta, papel e equipamentos analógicos se aposentar. No entanto, é possível reduzir o risco fortalecendo sua segurança cibernética. Você pode ver agora Comparação de segurança cibernética e hacking ético: qual é a diferença entre eles?