Na maioria das vezes, sua preocupação com sua rede doméstica se limita a garantir o acesso à internet. No entanto, se você verificar sua rede em busca de potenciais vulnerabilidades de segurança, poderá descobrir problemas mais urgentes do que imagina. Você conhece as ameaças ocultas que podem ameaçar a segurança e a privacidade da sua rede? Descubra como se proteger de possíveis violações e manter seus dados seguros.

Links Rápidos
Por que você deve escanear sua rede regularmente?

Sua rede doméstica provavelmente consiste em um roteador que conecta todos os seus dispositivos com e sem fio. Essa configuração é conhecida como rede SOHO (Small Office/Home Office) e pode conter vulnerabilidades de segurança que podem ser exploradas por hackers. Os invasores podem tentar acessar sua rede de diversas maneiras, tornando a varredura de rede essencial para proteção:
- Explorar portas abertas expostas à Internet, permitindo acesso não autorizado a serviços e protocolos de rede.
- Segmente dispositivos diretamente na sua rede local, como computadores, impressoras e dispositivos de Internet das Coisas (IoT).
- Lance ataques sem fio para comprometer sua rede Wi-Fi, permitindo que invasores acessem seus dados e tráfego de rede.
- Ataque conexões de trabalho remoto (como VPN ou RDP), especialmente se essas conexões forem inseguras ou usarem senhas fracas.
Verificar regularmente sua rede e identificar vulnerabilidades ajuda a protegê-la contra essas ameaças. Felizmente, é mais fácil do que você imagina. Verificar regularmente sua rede é uma prática recomendada de segurança cibernética doméstica, garantindo que você fique à frente de potenciais ameaças e proteja seus dados pessoais.
Como escanear sua rede: dois métodos básicos
Ao escanear sua rede, você tem duas opções principais:
- Ferramentas de digitalização de rede baseadas na Web
- Ferramentas de digitalização de rede baseadas em servidor
Ferramentas baseadas na Web incluem sites como: Ferramentas de PentestEssas ferramentas permitem que você escaneie rapidamente seu endereço IP público em busca de portas abertas que possam ser exploradas por hackers. No entanto, essa é apenas uma varredura superficial, pelo menos até você pagar por esses serviços. Ferramentas baseadas na web, como o Pentest Tools, só conseguem escanear o que é visível na internet — não seus dispositivos internos ou clientes Wi-Fi.
Se você quiser mais informações, precisará usar ferramentas baseadas em servidor como Nmap, que roda em um servidor externo e escaneia sua rede de fora. O Nmap é de código aberto e gratuito, e hackers costumam usá-lo para escanear uma rede antes de tentar invadi-la. O Nmap é uma ferramenta poderosa em segurança cibernética e testes de penetração, fornecendo informações detalhadas sobre os dispositivos e serviços em execução na rede alvo.
Ferramentas de teste de penetração
Se você é novo em testes de penetração ou quer uma visão geral simplificada da sua rede sem precisar configurar um servidor Linux, o Pentest Tools resolverá o problema.
- Determine e registre seu endereço IP externo sem usar uma VPN. Você pode encontrar seu endereço IP externo pesquisando no Google por "qual é meu endereço IP" ou usando sites como Qual é o meu IP?Esta etapa é essencial para entender como o mundo externo vê sua rede.
- Abra uma ferramenta Verificador de vulnerabilidade de rede No Pentest Tools, copie e cole seu endereço IP externo no campo. Metae clique no botão . Iniciar digitalizaçãoEste processo iniciará uma verificação básica da sua rede.
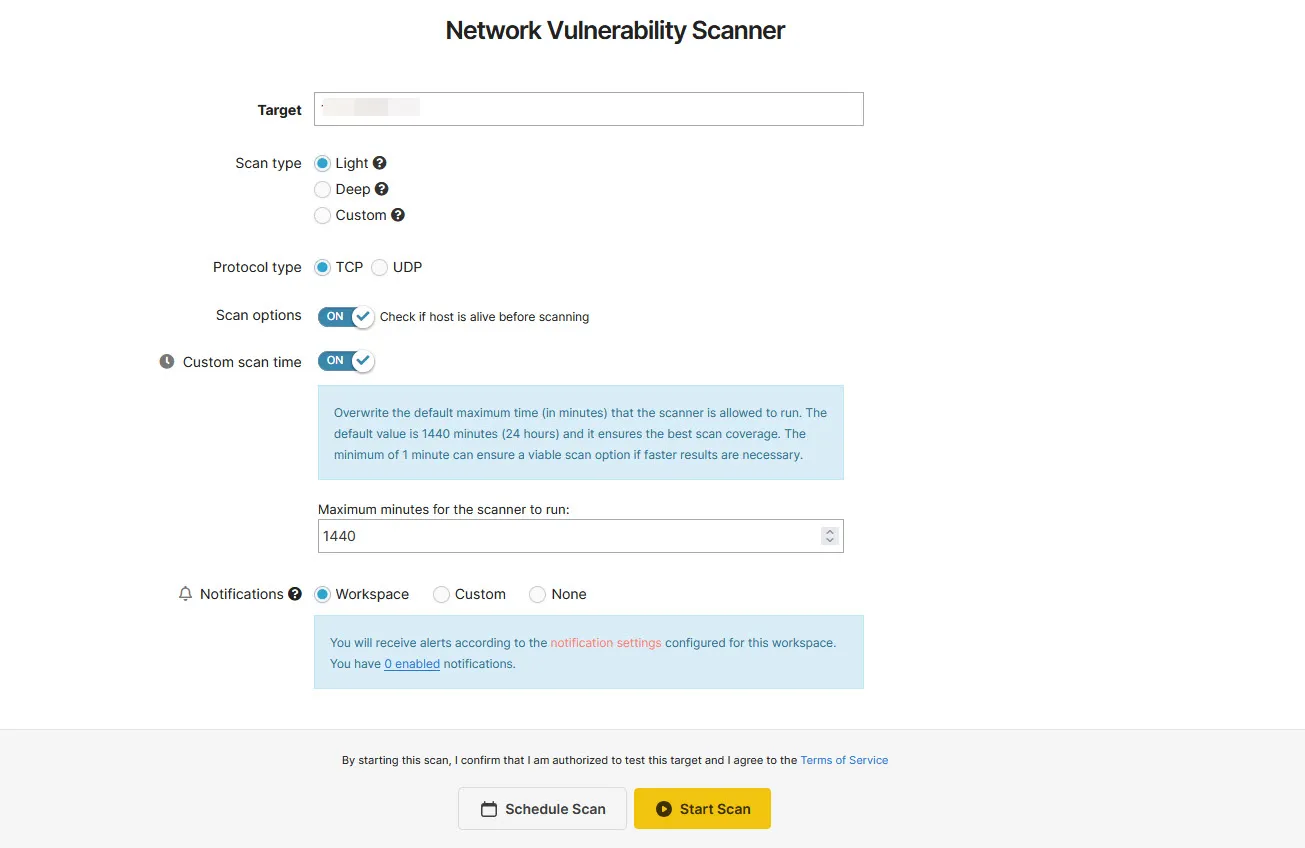
A página de resultados exibirá todas as informações de rede e portas abertas que um invasor poderia coletar ao escanear seu endereço IP público — um dos principais motivos para não expô-lo ao público. No entanto, os resultados da varredura leve, disponível para usuários gratuitos, servem apenas para encontrar portas comuns que podem estar abertas na sua rede por padrão. Executar uma varredura mais aprofundada, que varre um número muito maior de portas, pode custar até US$ 85 por mês. No entanto, como o site usa o Nmap para executar suas varreduras de qualquer maneira, vale a pena aprender a usar o Nmap se você precisar de resultados mais aprofundados. O Nmap é uma ferramenta poderosa e flexível que permite executar varreduras personalizadas e analisar de forma abrangente a segurança da sua rede.



Nmap
Se você precisa de resultados mais detalhados e precisos, o Nmap (Network Scanner) é uma opção avançada e adequada. Instalar e executar o Nmap requer algum conhecimento técnico, mas ele vem com uma interface gráfica de usuário (GUI) para Windows, facilitando seu uso.
Baixar: Nmap
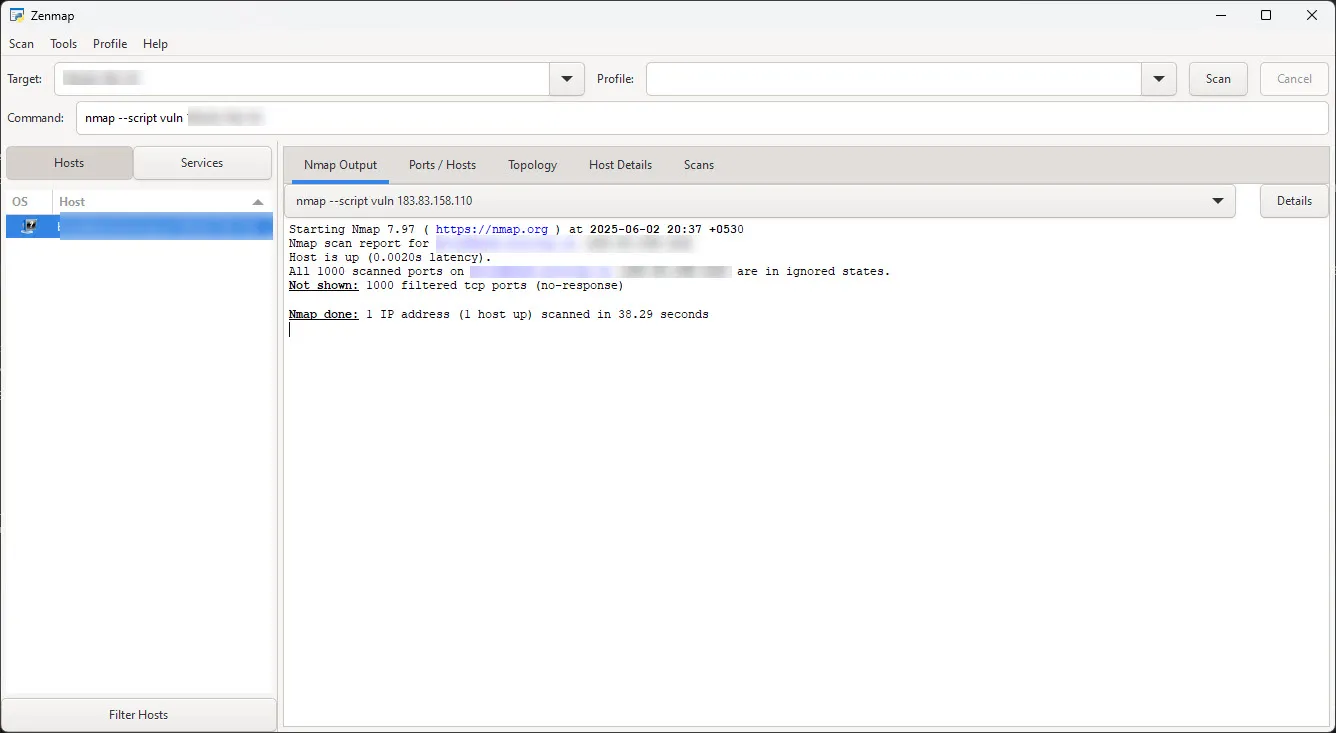
Você pode instalar o Nmap em sua máquina Windows, macOS ou Linux. Você pode usá-lo para escanear outros dispositivos conectados à sua rede doméstica, ajudando a identificar potenciais vulnerabilidades de segurança e avaliar seu nível de proteção.
nmap -sT [seu endereço IP externo]
Este comando verifica todos os dispositivos em uma sub-rede doméstica típica em busca de portas TCP abertas.
No entanto, a melhor maneira de executar o Nmap é por meio de um servidor Linux online. Executar o Nmap a partir de um servidor externo permite que você escaneie sua rede de fora, revelando portas abertas, vulnerabilidades e serviços exploráveis. Quando executado localmente, o Nmap pode escanear outros dispositivos na sua rede — como seu roteador, dispositivos inteligentes ou outros computadores — para identificar portas e serviços abertos. Ele só revelará o que um estranho vê se for executado de fora da sua rede.
Uma vez configurado, execute o comando. sudo apt instalar nmap No terminal, instale o Nmap. Em seguida, verifique se há vulnerabilidades nas portas abertas:
nmap --script vuln [seu endereço IP externo]
O desafio de usar o Nmap a partir de um servidor externo é que você precisa de conhecimento técnico em Linux ou do custo de configuração e execução de um servidor. Você pode alugar um servidor Linux em sites como Linode أو Vultr Por US$ 5 e US$ 2.50, respectivamente. Esses serviços permitem que você se registre usando uma conta de e-mail e forneça acesso a uma máquina Linux com muitos recursos após concluir o processo de verificação. Como alternativa, você pode tentar executar o Nmap no Linux em outra máquina e escanear sua rede. Apenas certifique-se de que a máquina de escaneamento não use seu roteador para se conectar à internet, pois isso pode confundir o processo.
Realizar varreduras a partir de um servidor virtual privado (VPS) significa compartilhar o endereço IP da sua casa com um serviço terceirizado. Sempre respeite os termos de serviço do provedor de VPS e nunca faça varreduras em redes que você não possui ou que não tem permissão para testar. Isso é necessário para garantir a conformidade legal e evitar qualquer violação dos termos de serviço.
Esta é uma limitação ao examinar uma rede enquanto ela está em uso, pois você nunca vê a perspectiva do hacker. Sua rede se comporta de forma diferente interna e externamente. A menos que você consiga ver as mesmas vulnerabilidades que um hacker poderia explorar, não será possível corrigi-las, pois elas só são visíveis de fora da rede. É por isso que muitos entusiastas de segurança ou indivíduos que desejam testar a força de sua rede montam um laboratório com pelo menos uma máquina Linux conectada à internet por meio de uma conexão externa. Essa configuração permite simular um ataque real e avaliar as vulnerabilidades da perspectiva do invasor, fornecendo uma visão abrangente da segurança da sua rede.
Feche vulnerabilidades e fortaleça seu roteador Wi-Fi
Independentemente da verificação realizada, você verá informações sobre seu roteador, seu Provedor de Serviços de Internet (ISP), sua localização atual, portas abertas e, se estiver usando o Nmap, quaisquer vulnerabilidades às quais ele possa estar exposto. Normalmente, você encontrará uma série de portas abertas comumente usadas:
- 80 (HTTP)
- 443 (HTTP)
- 53 (DNS)
- 3389 (RDP)
- 22 (SSH)
- 23 (Telnet)
Nem todas as portas abertas são perigosas, mas é preciso compreendê-las. Portas abertas permitem que serviços externos se conectem a programas em execução nos seus dispositivos, como PCs, smartphones, smart TVs e até mesmo ao próprio roteador. No entanto, simplesmente fechar todas as portas abertas não é uma solução prática, pois prejudicará sua conexão com a internet.
Portas comuns como 80 (HTTP), 443 (HTTPS) e 53 (DNS) devem ser deixadas abertas. No entanto, se você tiver portas abertas usadas por aplicativos de terceiros ou recursos do sistema operacional, como RDP (3389), SSH (22), Telnet (23) e FTP (20 e 21), considere fechá-las, dependendo do uso da sua rede.
Se precisar abrir uma porta específica por qualquer motivo, você pode ocultá-la de hackers que rastreiam seu endereço IP ou roteador em busca de vulnerabilidades. Outras vezes, você pode abrir portas específicas necessárias e fechá-las novamente para proteger sua rede. RDP, SSH, Telnet e FTP têm muitos usos legítimos, e fechar essas portas impedirá que esses protocolos se comuniquem com serviços externos.
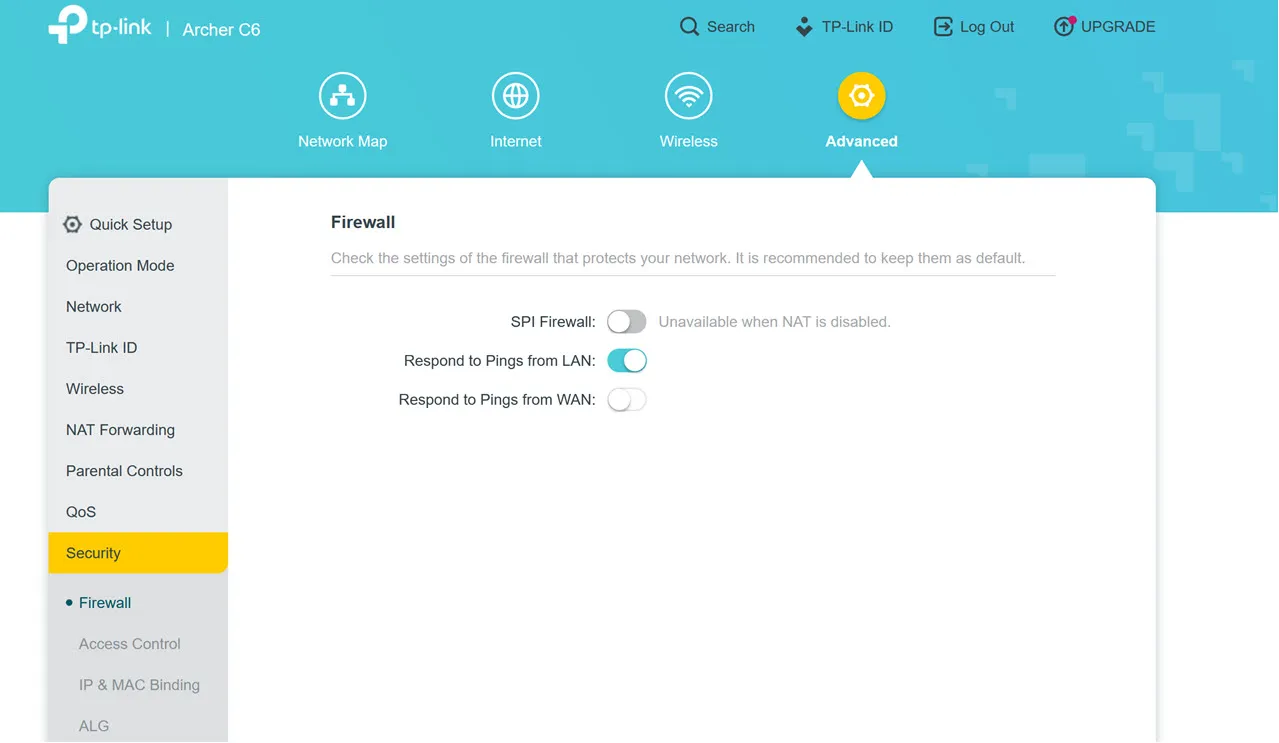
Como você pode ver nos resultados da verificação da seção anterior, todas as portas verificadas pelo Nmap e pela ferramenta de verificação de rede Pentest Tools na minha rede estavam fechadas. Mais especificamente, elas estavam em um "estado filtrado", em que a ferramenta de verificação de rede não conseguia confirmar se uma porta estava aberta, fechada ou filtrada.
Você pode fazer isso ajustando as configurações de firewall do seu roteador. Se você vir uma opção para desabilitar os testes de ping da WAN, habilite-a imediatamente. Isso informa ao firewall do seu roteador para não responder a solicitações de ping vindas da internet, o que significa que ele não será exibido quando hackers executarem varreduras de IP em massa.
Isso me leva à próxima maneira mais importante de se proteger: as configurações do seu roteador. Fortalecê-lo contra ataques é um dos primeiros passos que você deve tomar. Ao configurar um novo roteador para obter o melhorResultadosNo entanto, é melhor deixar alguns As configurações do roteador Wi-Fi estão desativadas..
As configurações exatas do roteador que você precisa variam dependendo do seu roteador, mas a lista de configurações a seguir é um bom lugar para começar:
- Habilitar firewall do roteador
- Desativar recursos de acesso remoto
- Desabilite todas as entradas de encaminhamento de porta.
- Desativar UPnP (Universal Plug and Play)
- Alterar as credenciais de acesso padrão do seu roteador
- Use criptografia sem fio WPA3, se possível.
- Atualize o firmware do seu roteador com frequência.
Verificar vulnerabilidades na sua rede Wi-Fi pode parecer complicado, mas com algumas ferramentas simples e um pouco de pesquisa, você pode configurar sua rede para ser mais segura.