Configurar sua rede doméstica parece uma tarefa bastante simples. Seu provedor de serviços de internet (ISP) já faz todo o trabalho pesado para você; tudo o que você precisa fazer é inserir sua senha de Wi-Fi para começar. Claro, isso é tudo o que você precisa para se conectar à internet, mas seu roteador não é tão seguro quanto você imagina.

Eu achava que minha rede Wi-Fi era segura até verificar as configurações do meu roteador.Mas examinar as portas abertas revelou riscos muito maiores. Do lado de fora, tudo parecia bem, mas nos bastidores, meu roteador estava silenciosamente respondendo a solicitações da internet aberta em portas que eu nunca havia exposto conscientemente.
Links Rápidos
O que significa, na prática, uma porta aberta na sua rede?
Não é apenas um número – é uma porta aberta.

Imagine sua rede doméstica como um prédio e seu roteador como o portão principal. Cada porta é como uma porta numerada nesse prédio. Na maioria das vezes, seu roteador só permite a entrada de tráfego quando algo em sua rede inicia uma comunicação, como seu navegador carregando um site.
Uma porta aberta exposta à internet significa que qualquer pessoa pode acessá-la diretamente. Isso não é inerentemente ruim ou inseguro, já que alguns serviços realmente precisam disso, como servidores de jogos, sistemas de acesso remoto ou servidores de mídia. No entanto, toda porta aberta é uma rota de ataque em potencial se algo por trás dela for vulnerável, desatualizado ou mal configurado. Algumas opções negligenciadas ou configurações padrão podem transformar silenciosamente esse risco abstrato em algo muito real.
Como verificar se há portas abertas no seu roteador
Ferramentas simples que qualquer pessoa pode usar.
Para descobrir a que o mundo exterior tem acesso, você precisa verificar seu endereço IP público a partir da internet, e não de dentro da sua rede ou Wi-Fi. A maneira mais fácil é através de ferramentas baseadas em navegador, como... Ferramenta de varredura de portas abertas YouGetSignal أو Verificador de portas Ou sites semelhantes. Essas ferramentas geralmente detectam seu endereço IP público automaticamente e verificam um conjunto comum de portas abertas.
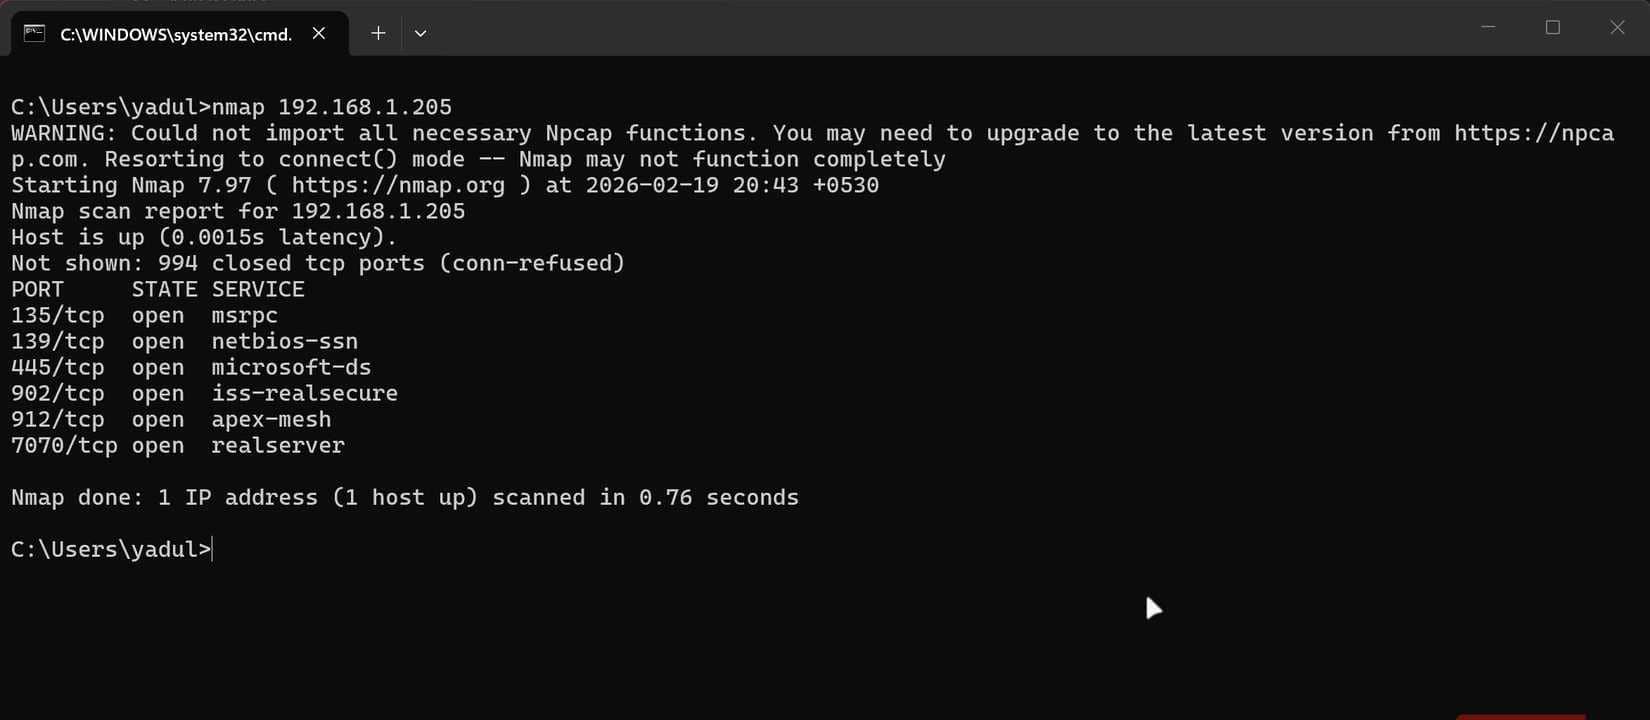
Para uma análise mais aprofundada e técnica, você pode usar o Nmap. Após a instalação no Linux ou macOS, uma varredura rápida pode ser realizada usando o seguinte comando:
nmap -Pn -F SEU_IP_PÚBLICO
Para realizar uma verificação mais completa, execute:
nmap -Pn --top-ports 1000 SEU_IP_PÚBLICO
Para especificar os serviços e versões:



nmap -Pn -sV --top-ports 1000 SEU_IP_PÚBLICO
No Windows, após instalar o Nmap, os mesmos comandos podem ser executados no PowerShell ou no Terminal do Windows. Se preferir uma interface gráfica, use o Zenmap, insira seu endereço IP externo e execute uma varredura completa. Para comparar esses resultados com os aplicativos instalados em seus dispositivos, use netstat -ano | findstr ESCUTANDO No sistema operacional Windows, ou ss -tulpn em Linux, ou lsof -i -P | grep LISTEN No macOS.
O que descobri no meu roteador doméstico "normal"
As configurações padrão não eram tão seguras quanto eu imaginava.
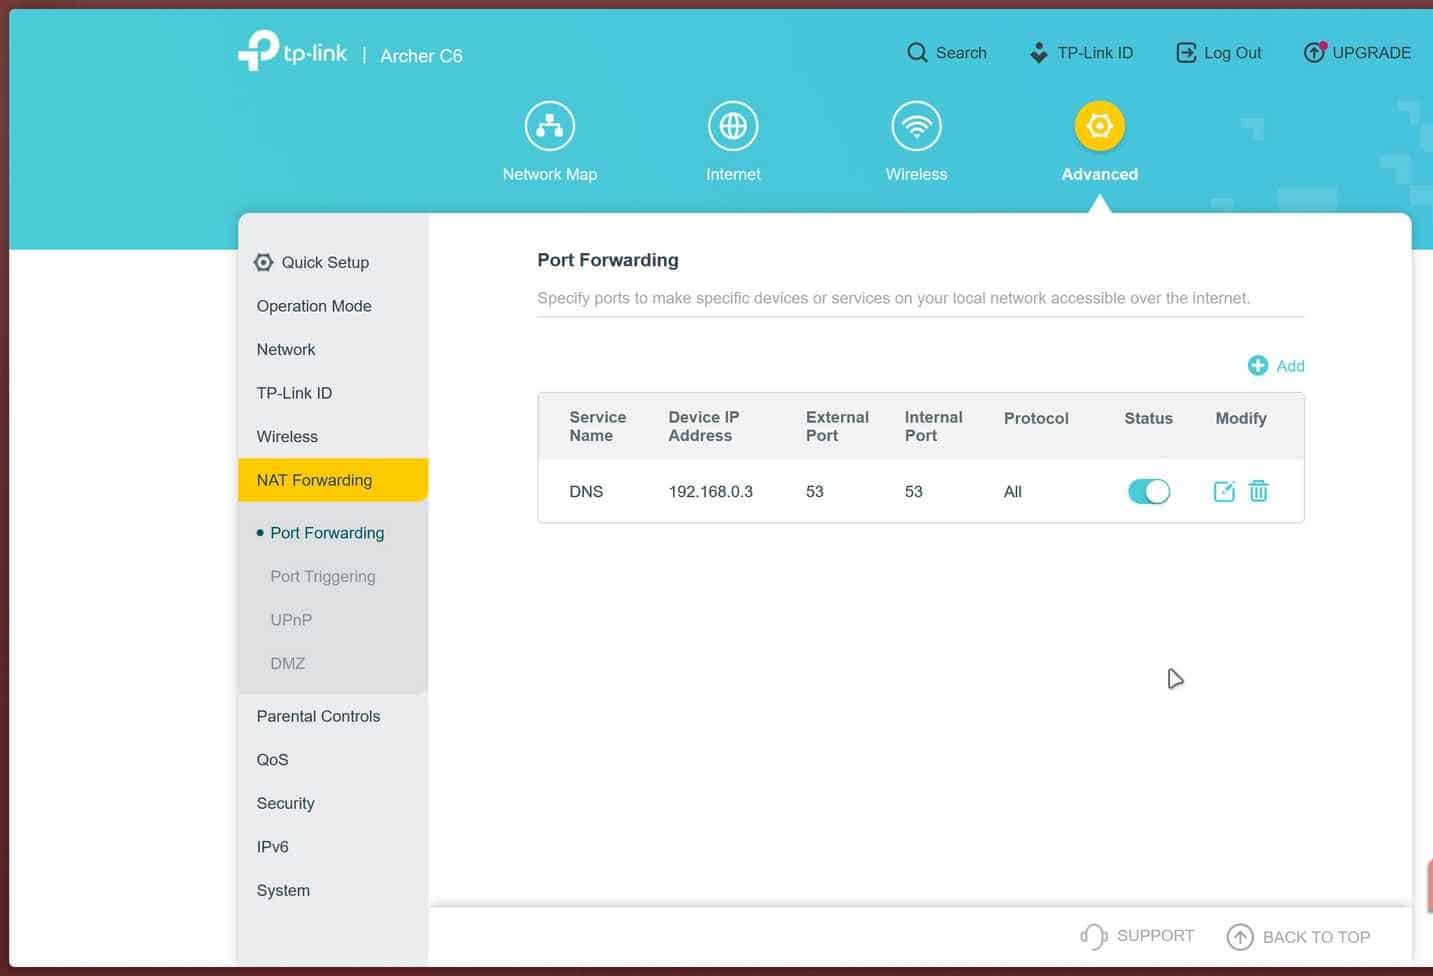
Ao verificar meu roteador doméstico comum, esperava encontrar tudo limpo. Em vez disso, encontrei uma pequena e organizada lista de portas abertas. Havia uma porta web aberta para o recurso de gerenciamento remoto que meu provedor de internet havia habilitado discretamente para poder gerenciar o roteador remotamente. Havia uma porta alta selecionada aleatoriamente que se revelou ser a porta de backup na nuvem do meu NAS, a qual eu não havia fechado após os testes. Outra porta alta estava atribuída a um servidor de Minecraft que eu havia desativado meses atrás, mas que nunca removi das regras de encaminhamento de portas do meu roteador.
Individualmente, nenhuma dessas coisas parecia alarmante. Mas, juntas, significavam que a página de login do meu roteador estava acessível pela internet e que dois dispositivos obsoletos e raramente verificados estavam apenas esperando que alguém escaneasse a faixa de portas certa no dia certo. Se você escanear um roteador típico, provavelmente verá algo familiar. Tudo parece inofensivo até você se lembrar de que os invasores automatizam esses escaneamentos e podem varrer faixas de portas inteiras em minutos, abrangendo centenas, senão milhares, de endereços IP.
Por que as portas expostas representam um sério risco de segurança?
Às vezes, basta uma porta aberta.
Os atacantes não adivinham seu endereço IP e o escaneiam manualmente; em vez disso, realizam varreduras automatizadas em massa pela internet, procurando por qualquer coisa que responda em portas interessantes. Assim que encontram uma resposta, eles identificam o serviço, verificam sua versão e começam a explorar vulnerabilidades conhecidas, logins padrão ou tentativas de preenchimento de credenciais.
Senhas fracas ou padrão tornam roteadores e serviços alvos fáceis para ataques de força bruta, especialmente considerando que A senha padrão do seu roteador provavelmente está em um banco de dados público.Firmwares e softwares de servidor desatualizados frequentemente contêm vulnerabilidades públicas que podem ser facilmente copiadas e coladas. Interfaces de administração expostas acidentalmente efetivamente entregam as chaves da sua rede caso alguém consiga fazer login. Serviços como FTP aberto (porta 21), SMB (porta 445) ou RDP (porta 3389) podem vazar arquivos ou fornecer a porta de entrada perfeita para alguém penetrar mais profundamente na sua rede doméstica. Enquanto isso, tudo dentro da sua rede parece funcionar normalmente: seu Wi-Fi está funcionando, o streaming está funcionando e não há sinais óbvios de que seu roteador esteja silenciosamente respondendo a chamadas externas.
Como fechei essas portas e protegi meu roteador?
Com algumas configurações, você estará relativamente seguro.
Após identificar as portas abertas, sua tarefa é fechar aquelas que você não precisa explicitamente e proteger as restantes. Acesse a página de administração do seu roteador a partir da sua rede digitando o endereço IP do gateway padrão (geralmente 192.168.0.1 ou 192.168.1.1) em um navegador. Se a senha de administrador ainda for a padrão impressa na etiqueta, altere-a imediatamente para uma senha forte e exclusiva.
Em seguida, localize e desative qualquer acesso remoto à internet. Essas opções geralmente são encontradas em Administração, Sistema ou Configurações de Gerenciamento. Depois, localize e desative UPnP e NAT-PMP em Configurações Avançadas, Rede ou NAT/Encaminhamento para impedir que dispositivos explorem silenciosamente vulnerabilidades em seu firewall.
Na página de encaminhamento de portas ou servidores virtuais, exclua quaisquer regras que você não reconheça ou não utilize mais, especialmente aquelas relacionadas a câmeras, dispositivos NAS ou computadores. Atualize o firmware do seu roteador, se possível, para garantir que quaisquer bugs conhecidos sejam corrigidos.
Para qualquer serviço que você intencionalmente mantenha aberto, use senhas fortes, habilite a autenticação de dois fatores sempre que possível, prefira protocolos seguros como SSH ou VPN em vez de Telnet, FTP ou RDP expostos e restrinja o acesso via IP quando o software permitir.
Se você for fazer apenas uma coisa hoje, feche essas portas.
Vitória da segurança em 10 minutos
Comecei este exercício pensando que seria uma confirmação tediosa de que tudo estava seguro. Em vez disso, dispositivos esquecidos, encaminhamentos antigos e o acesso remoto habilitado pelo meu provedor de internet transformaram silenciosamente minha rede doméstica comum em algo que um bot qualquer poderia invadir e destruir.
Se você ainda não verificou sua rede em busca de portas abertas, dedique esta tarde a isso. Execute uma varredura, remova os encaminhamentos, desative a administração remota e, por favor, altere a senha padrão do seu roteador. O objetivo não é ter segurança total — na prática, isso é impossível —, mas sim ser suficientemente discreto para que os atacantes passem para o próximo alvo, mais fácil.