Baixar arquivos da Internet é arriscado, pois malware, trojans e ransomware se disfarçam de downloads inofensivos. É sempre melhor prevenir do que remediar, por isso você deve sempre verificar a segurança dos downloads antes de abri-los. Verificar a integridade dos arquivos baixados é uma etapa essencial para proteger seu dispositivo e dados de potenciais ameaças cibernéticas. Use ferramentas confiáveis de verificação de vírus e serviços de análise on-line para garantir a integridade dos seus arquivos antes de executá-los.

Links Rápidos
6. Use a Segurança do Windows (ou antivírus integrado)
A maneira mais fácil de verificar downloads é com a Segurança do Windows, que já está instalada no seu computador. O Windows Security (anteriormente conhecido como Windows Defender) é executado em segundo plano, mas pode verificar arquivos suspeitos que você baixa. A verificação de arquivos baixados é uma parte essencial das práticas de segurança cibernética.
Para verificar um arquivo, clique com o botão direito sobre ele e clique Verificar com a Segurança do Windows Da lista. A verificação normalmente leva apenas alguns segundos e proporciona tranquilidade imediata. Para máxima proteção, certifique-se de: Habilitar proteção contra ransomware Nas configurações de segurança do Windows.
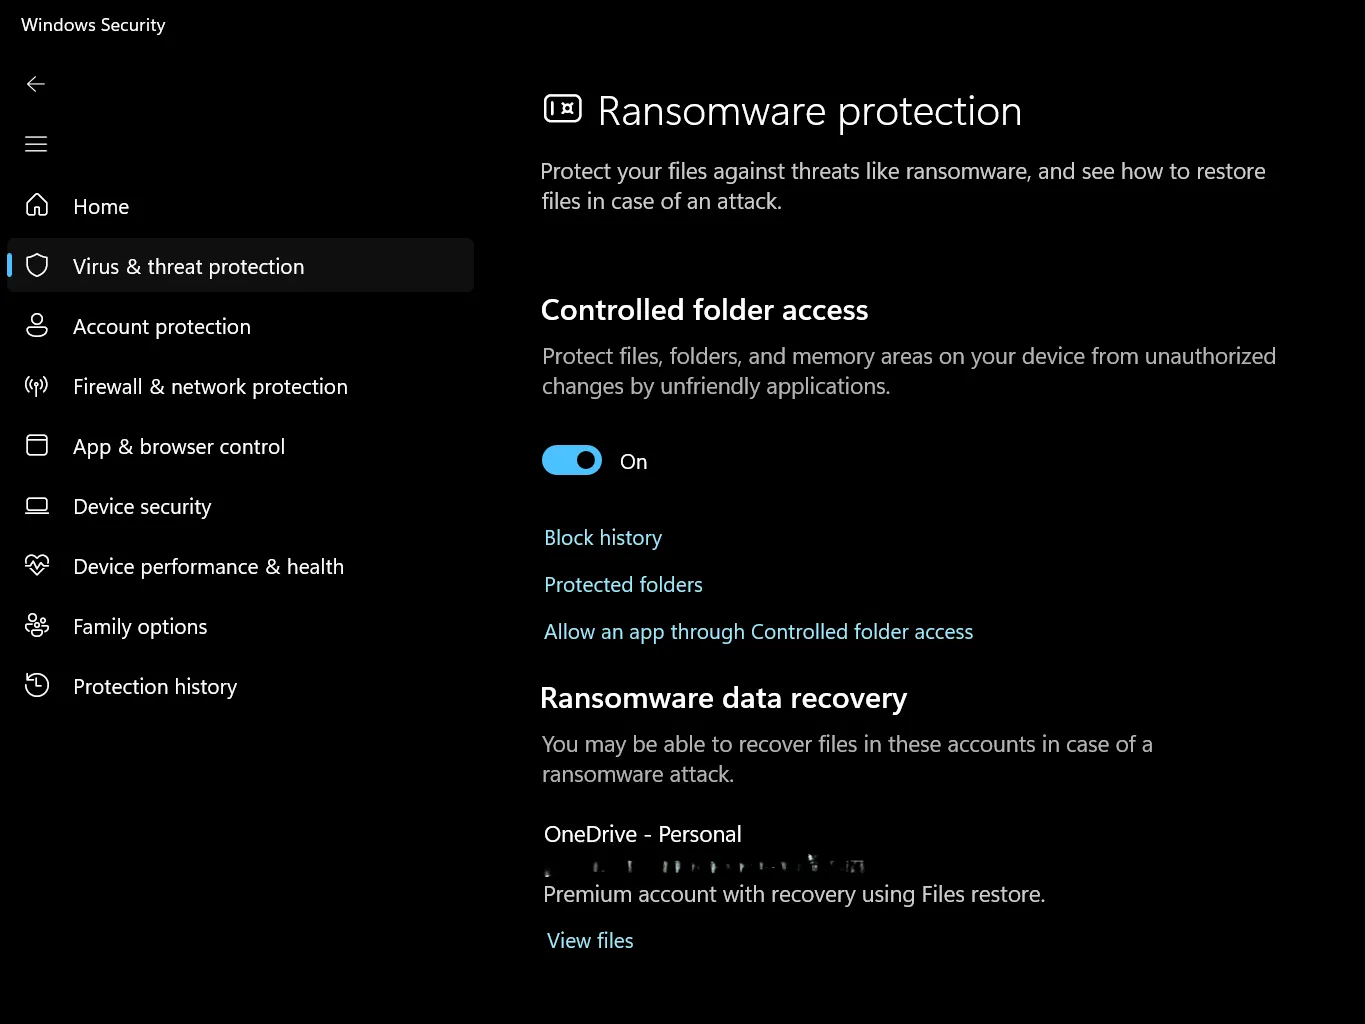
Mas o que dizer dos softwares antivírus premium pagos? honestamente, A segurança do Windows melhorou drasticamente. Ao longo dos anos. A menos que você lide com dados altamente confidenciais ou visite regularmente cantos obscuros da Internet, a proteção integrada lida com a maioria das ameaças de forma eficaz. Funciona especialmente bem quando combinado com Lista de verificação básica de segurança do Windows 11.
Mac e Linux têm proteção integrada semelhante, embora funcionem de forma diferente. Independentemente do seu sistema operacional, sempre execute uma verificação antes de abrir arquivos baixados, especialmente arquivos executáveis (.exe) ou arquivos de script que podem executar códigos maliciosos no seu sistema.
5. umPara verificar as extensões dos arquivos antes de abri-los
Um dos truques mais antigos do manual do cibercriminoso é disfarçar arquivos maliciosos com extensões falsas. Um arquivo aparentemente inocente chamado “photo.jpg” pode na verdade ser “photo.jpg.exe” esperando para causar estragos no seu computador. Essa técnica é conhecida como “falsificação de extensão” e explora a fraqueza do usuário em reconhecer tipos de arquivo reais.



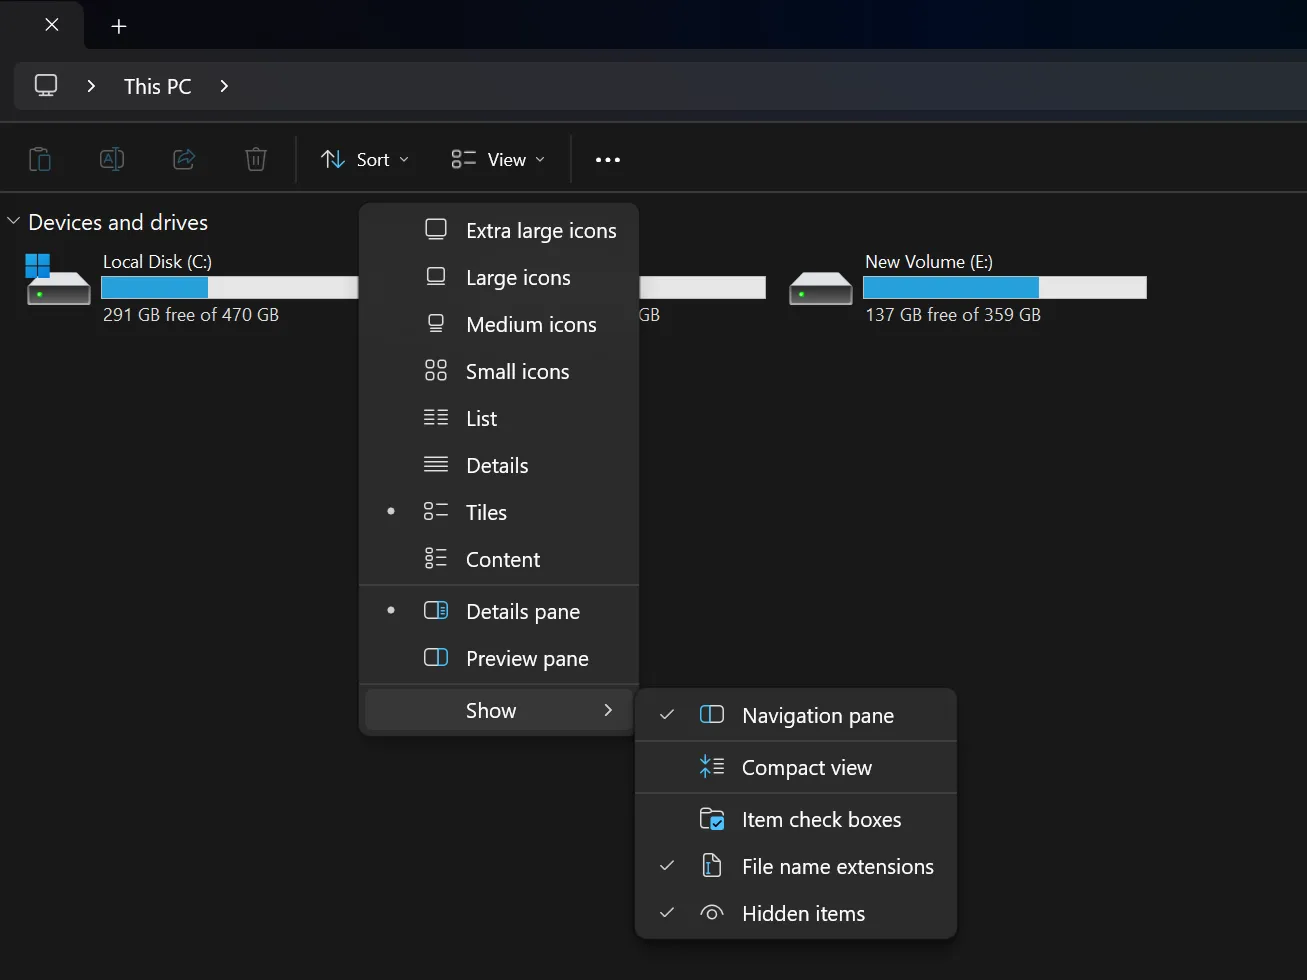
Por padrão, o Windows oculta as extensões de arquivo, o que é do interesse dos hackers. No entanto, você pode Modifique as configurações do Windows para exibir cada extensão de arquivo. Essa simples mudança oferece uma camada de proteção muito necessária contra malware furtivo. Especialistas em segurança cibernética recomendam fortemente habilitar esse recurso.
Você deve ter cuidado com arquivos executáveis (.exe, .bat, .cmd, .vbs, .js, .wsf, .scr) de fontes desconhecidas. Esses tipos de arquivo podem executar código no seu computador sem grandes restrições. Então, Detecte e evite esses arquivos EXE maliciosos Para se salvar de problemas. Além disso, documentos contendo macros (.docm e .xlsm) também podem conter código malicioso. Esses arquivos são frequentemente usados em ataques de phishing.
Preste atenção especial às extensões duplicadas, como “invoice.pdf.exe” ou “movie.mp4.scr”, que tentam esconder sua verdadeira natureza. A segunda extensão revela o que o arquivo realmente é, independentemente do ícone exibido. Essa é uma tática comum usada por invasores para contornar a verificação superficial do usuário.
4. Use serviços de verificação de vírus online
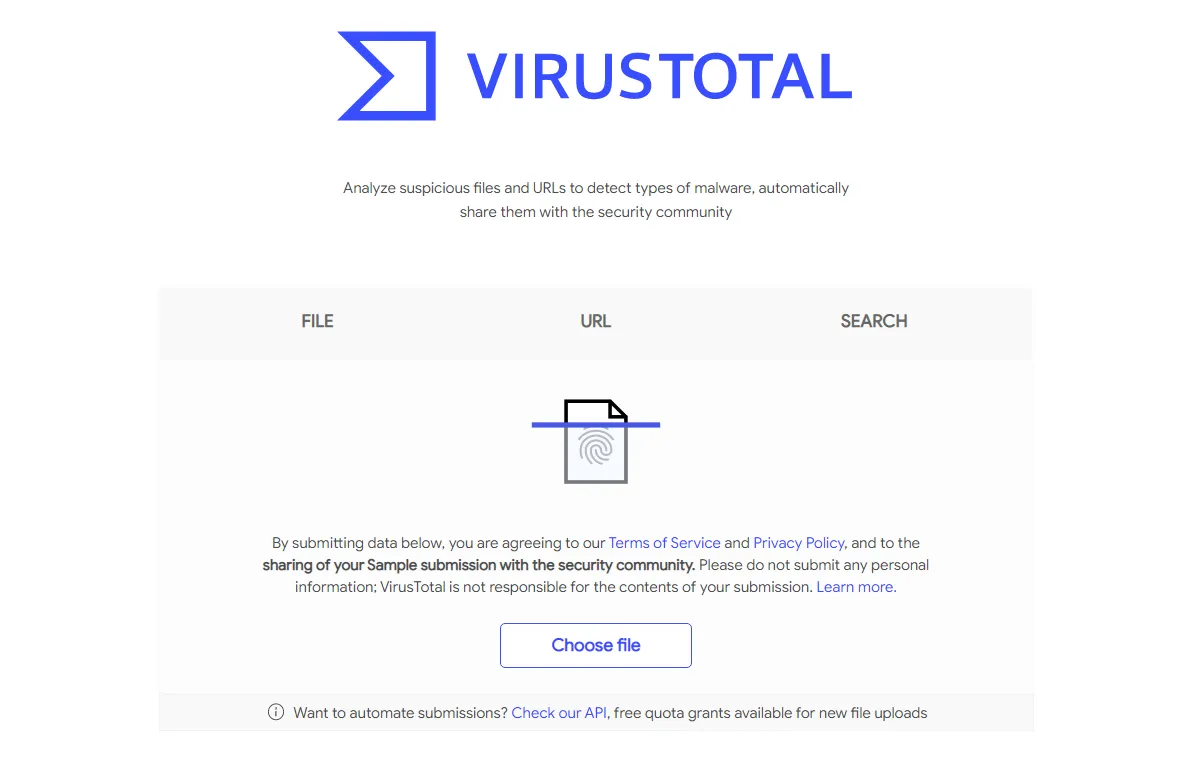
Se você ainda não tiver certeza sobre um arquivo, peça uma segunda opinião. Ferramentas de verificação de vírus on-line como: VirusTotal Analisando seus arquivos suspeitos com dezenas de mecanismos antivírus simultaneamente, o que é mais conveniente do que depender de um único scanner.
Usar o VirusTotal e ferramentas similares é simples: carregue o arquivo suspeito no site e aguarde os resultados. O VirusTotal exibe o número de mais de 70 mecanismos de segurança que classificaram seu arquivo como suspeito. Essa abordagem coletiva reduz muito a chance de malware passar despercebido. Serviços de verificação de vírus on-line são uma ferramenta poderosa para detectar ameaças.
Esses scanners on-line são úteis porque funcionam independentemente do seu sistema operacional. Eles são muito úteis para tipos de arquivos estranhos que seu software antivírus pode não estar otimizado para detectar. Lembre-se de que os arquivos que você envia para esses serviços geralmente são armazenados nos servidores deles, portanto, evite enviar documentos pessoais confidenciais. Tenha cuidado ao usar antivírus on-line gratuitos e evite enviar qualquer informação sensível.
3. Verificação de assinaturas digitais e hashes de arquivos
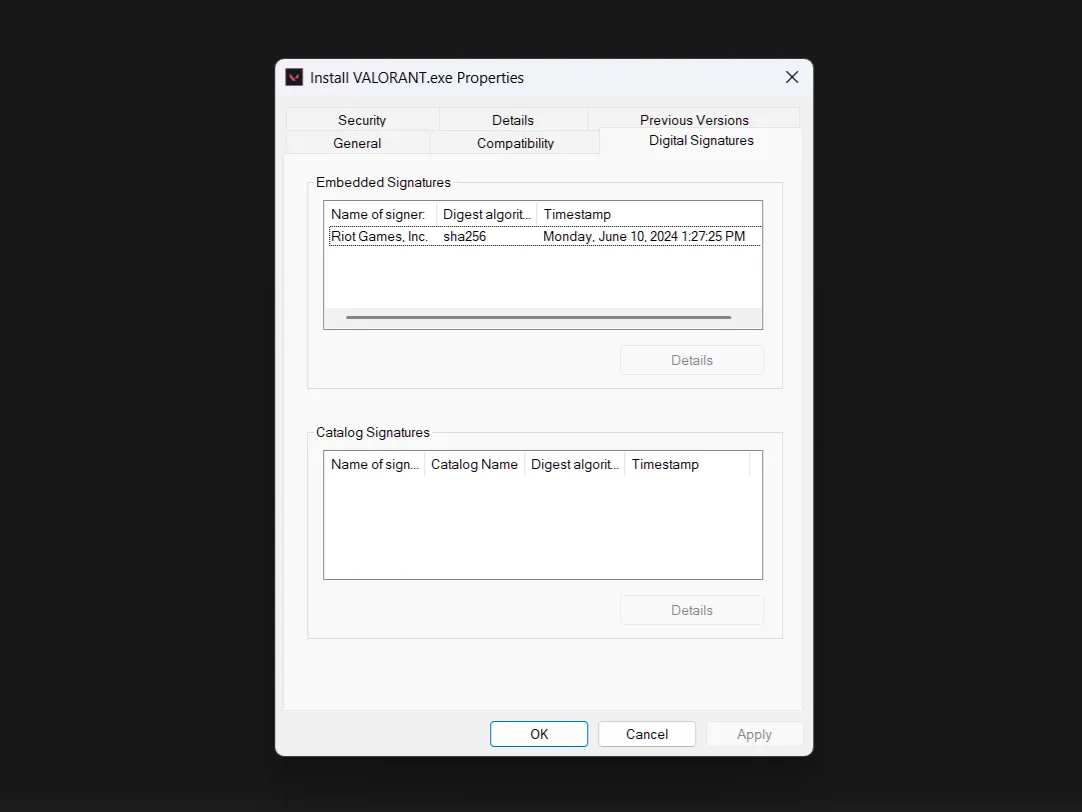
Empresas de software legítimas assinam digitalmente seus arquivos, verificando sua autenticidade. Se as assinaturas digitais de um arquivo estiverem faltando ou mostrarem um editor desconhecido, isso é um sinal de alerta que vale a pena investigar. Felizmente, podemos verificar as assinaturas digitais de um arquivo no Windows. Para fazer isso, clique com o botão direito em qualquer programa baixado e selecione Propriedades, então verifique a aba Assinaturas Digitais.
considerado como Hashes de arquivo Também é uma verificação de segurança útil. Ele atua como um identificador único para arquivos, semelhante ao DNA. Os desenvolvedores geralmente publicam o valor de hash junto com seus links de download ao baixar software de fontes oficiais. Ao comparar o hash publicado com o hash do arquivo baixado, você pode verificar que nenhuma alteração ocorreu durante o download.
Criar um hash de arquivo no Windows é mais fácil do que parece.
- Entrar Windows PowerShell Na barra de pesquisa do menu Iniciar, abra Melhor Correspondência.
- No PowerShell, digite Obter-FileHash, pressione espaço, seguido do caminho do arquivo e pressione Entrar. Você pode copiar o caminho do arquivo da barra de endereços do Windows File Explorer.
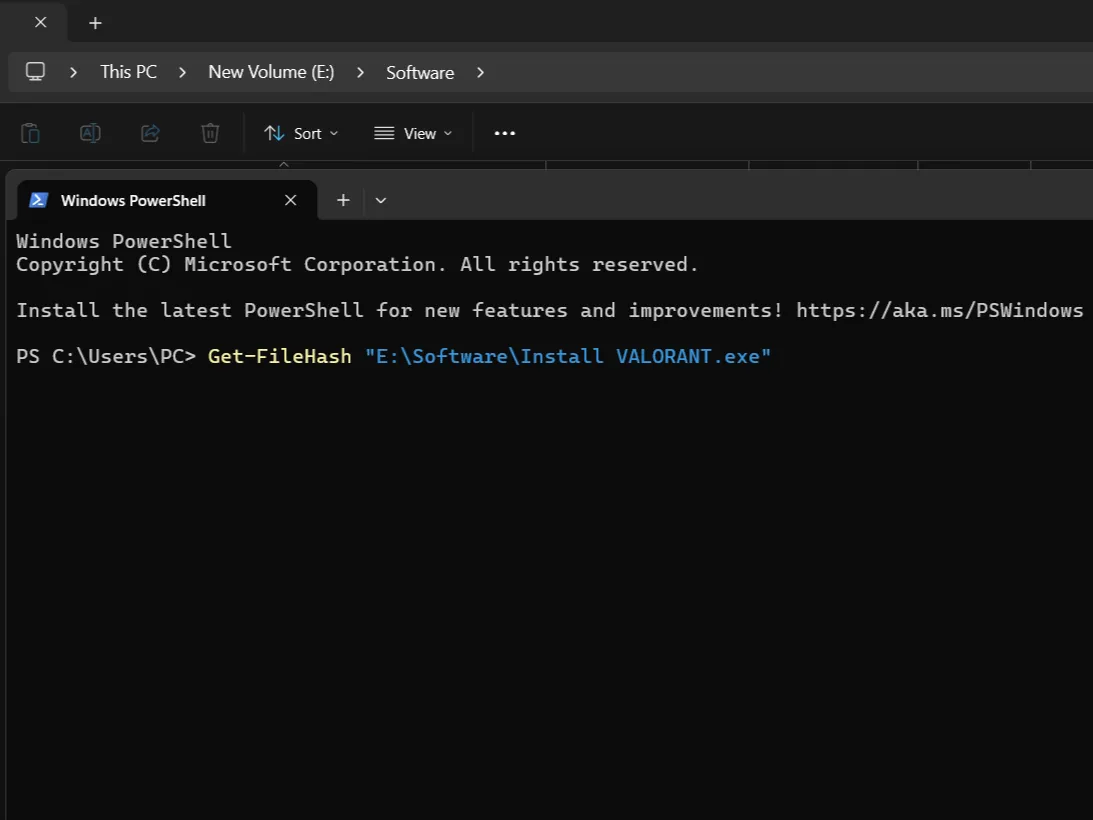
Compare esta saída com o hash publicado pelo desenvolvedor – eles devem corresponder exatamente. Esta etapa de verificação é importante para atualizações de software e ferramentas de segurança, pois mesmo pequenas modificações podem indicar adulteração.
2. Executando arquivos suspeitos em um ambiente sandbox
Às vezes, você pode encontrar arquivos que parecem suspeitos, mas mesmo assim é preciso abri-los. Em vez de arriscar seu sistema principal, considere executá-lo em um sandbox, um ambiente de trabalho leve projetado para testar softwares questionáveis. Se o arquivo for considerado malicioso, o dano será limitado ao ambiente de teste isolado.
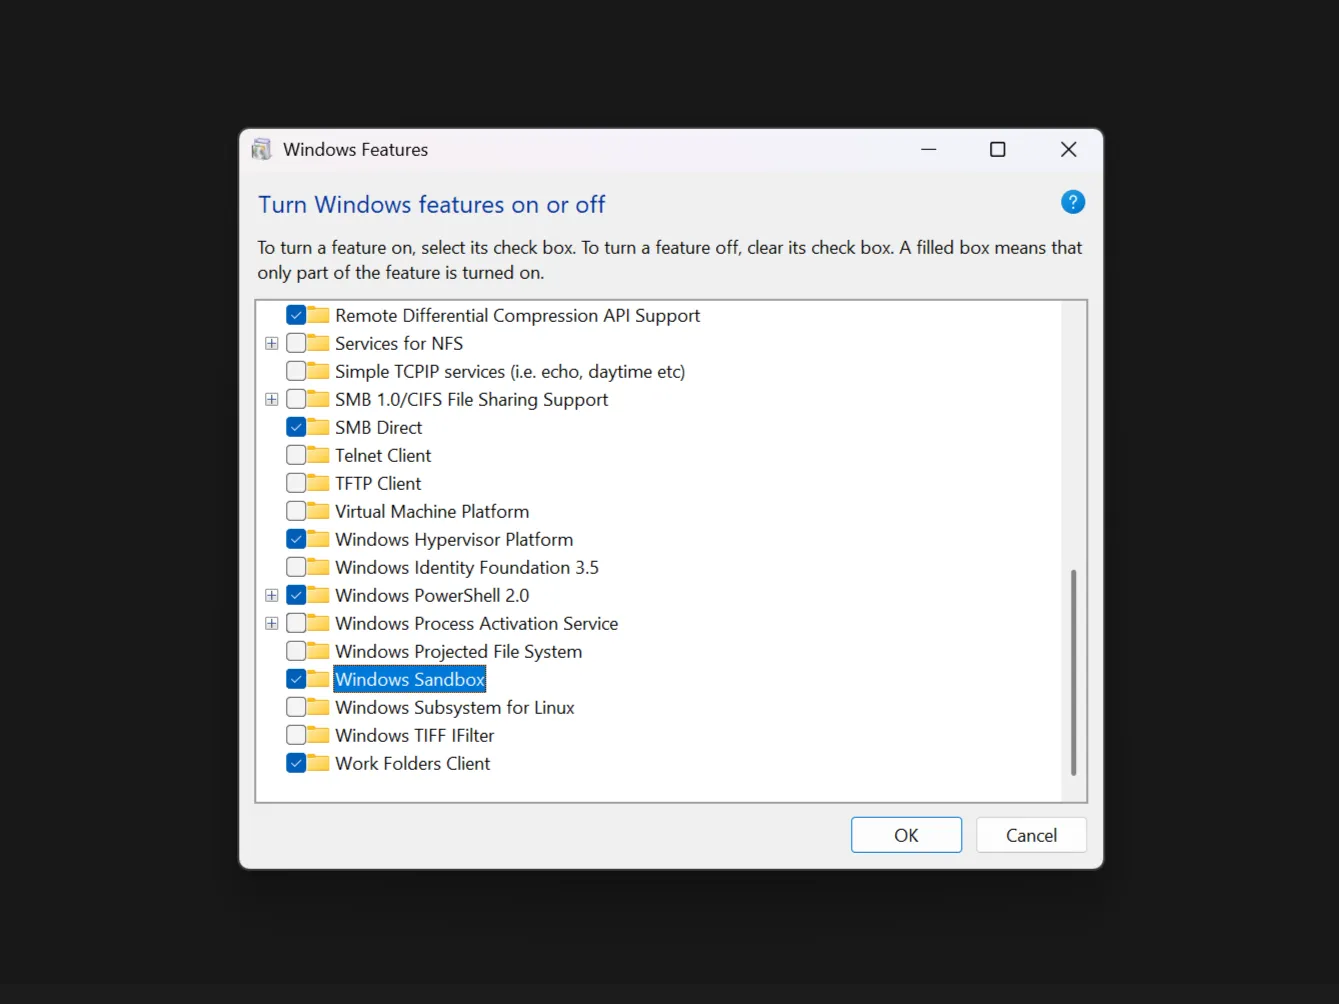
Se você tiver o Windows 10 ou 11 Pro, poderá acessar diretamente o Windows Sandbox. Leva apenas alguns minutos para Habilitar e configurar o Windows Sandbox, fornecendo uma rede de segurança instantânea para testar downloads suspeitos.
Não tem o Windows Pro? Sem problemas, você pode usar Ferramentas gratuitas de teste de isolamento online, como ANY.RUN e Análise Híbrida. Essas ferramentas permitem que você carregue arquivos e os observe sendo executados em um ambiente seguro. Alguns podem até gerar relatórios mostrando exatamente o que o arquivo tentou fazer: acessar redes, modificar chaves de registro, criar arquivos ocultos e assim por diante.
Após o teste, todo o ambiente desaparece, levando consigo qualquer malware em potencial. Se você testa frequentemente arquivos desconhecidos, considere configurar Máquina virtual Personalizável para que você possa redefini-lo facilmente após cada uso, fornecendo uma camada extra de segurança.
1. Evite desabilitar avisos de segurança ou o SmartScreen.
Todos nós já passamos por isso: você está com pressa para instalar algo e avisos de segurança irritantes continuam aparecendo. “O Windows protege seu PC.” “Este arquivo pode ser perigoso.” A tentação de clicar Corra de qualquer maneira Ou desabilitar essas proteções permanentemente é uma medida poderosa, especialmente quando você tem certeza de que o arquivo está seguro.
No entanto, esses avisos de segurança existem por um bom motivo: o Windows SmartScreen e recursos de proteção semelhantes protegem os sistemas contra infecções. Na verdade, ele frequentemente detecta malware que o software antivírus tradicional não detecta porque analisa padrões de reputação e comportamento em vez de apenas assinaturas de arquivos. O SmartScreen é uma parte essencial da sua estratégia geral de segurança, fornecendo uma camada adicional de proteção contra ameaças desconhecidas.
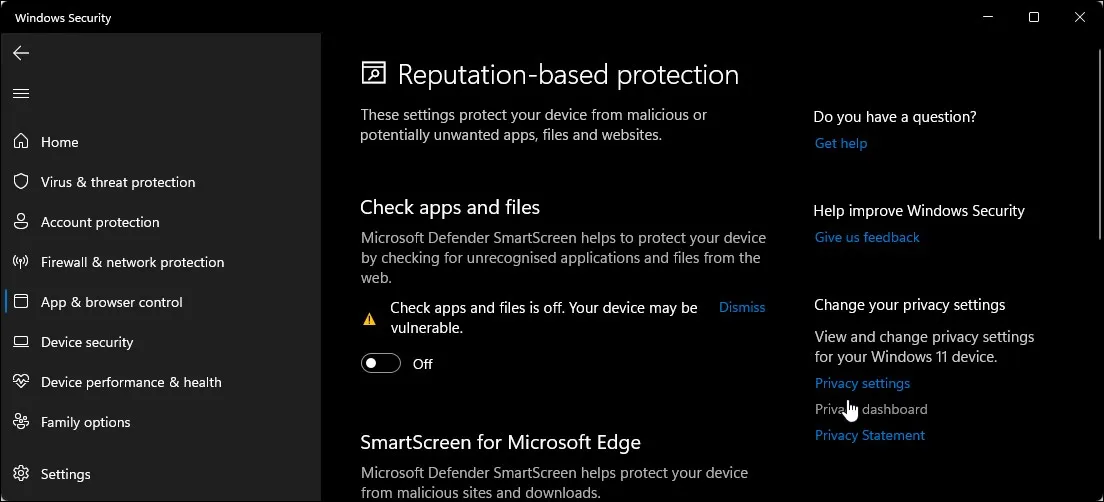
Em vez de desabilitar essas proteções, considere esses avisos uma oportunidade de verificar novamente o arquivo usando os métodos acima. Lembre-se: software legítimo raramente aciona vários avisos de segurança. Se você vir várias camadas de alertas, geralmente é uma forte indicação de que algo está errado. Verificar arquivos suspeitos com antivírus on-line ou analisá-los em um ambiente sandbox pode fornecer segurança adicional.