Os computadores tornaram-se uma parte indispensável da vida diária. Os sistemas de computador armazenam quase todas as informações pessoais importantes e dados críticos de infraestrutura, como arquivos governamentais e contas bancárias. Todas essas informações são valiosas, especialmente para cibercriminosos. O roubo tradicional de objetos físicos evoluiu para o roubo de dados. Mas como o cibercrime começou? Que ameaças históricas permanecem? Verificar Como definir e atingir suas metas de segurança cibernética.
Links Rápidos
Exemplos iniciais de crimes cibernéticos
Na década de XNUMX, os primeiros exemplos de ataques cibernéticos foram por meio de telefones. O objetivo aqui era fazer ligações internacionais; O invasor estava usando ativamente a engenharia reversa, ou seja, recriando os tons usados para essas chamadas para fazer ligações gratuitas em qualquer lugar do mundo.
Os worms de computador apareceram no final dos anos XNUMX. O primeiro worm foi chamado de worm Morris, em homenagem ao seu desenvolvedor, Robert Morris. Eles não foram criados para nenhum propósito malicioso. Em vez disso, eles foram desenvolvidos para medir o tamanho da Internet. No entanto, as enormes perdas financeiras que ocorreram como resultado de seu uso chegaram a dezenas de bilhões de dólares. Morris inadvertidamente se torna um dos hackers mais famosos.
Em 1989, o invasor realizou o primeiro ataque de ransomware, o que complicou ainda mais as coisas. Isso foi na área da saúde. O agressor alegou ter informações relacionadas à AIDS e enviou dezenas de milhares de disquetes para dezenas de países. As vítimas de ransomware foram solicitadas a enviar $ 189 para uma caixa postal no Panamá para descriptografar seus sistemas. Hoje, o ransomware continua sendo uma ameaça séria. Verificar O que é ransomware falso e você deve se preocupar com isso?
Como o cibercrime evoluiu até hoje?
Na década de XNUMX, os navegadores da Web e as tecnologias de e-mail se tornaram comuns. Essas eram ótimas ferramentas para pessoas comuns — e para cibercriminosos, porque era possível atingir grandes audiências em muito pouco tempo. Os cibercriminosos agora podem usar a Internet em vez de carregar o malware que desenvolveram usando disquetes. Ataques de phishing e tentativas de fraudar as pessoas aumentaram drasticamente neste período. Devido à falta de medidas e leis de segurança sérias, muitos criminosos cibernéticos ganharam muito dinheiro ilegalmente.
Sites de redes sociais e comunicação on-line mais fácil deram as boas-vindas ao novo milênio, e o roubo de identidade por meio de serviços on-line está ganhando força. Sites de redes sociais são apenas bancos de dados contendo informações de milhões de usuários. Os ataques cibernéticos estão se tornando sistêmicos com hackers identificando alvos e vítimas e começando a criar vetores de ataque adequados.
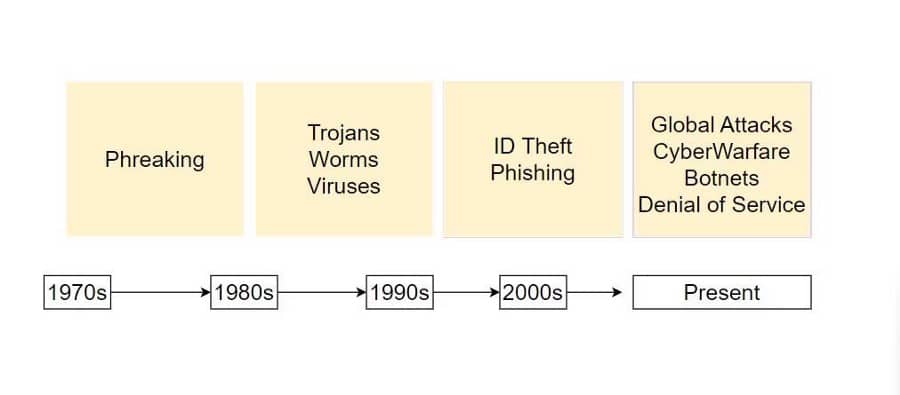
Desenvolvedores e empresas de tecnologia anunciam milhares de novas tecnologias, atualizações, software, hardware e aplicativos todos os dias. Isso significa que a segurança cibernética se tornou mais complexa. O melhor exemplo disso são os botnets. Que pode controlar milhares de dispositivos vulneráveis a malware. Imagine ataques de um grande número de dispositivos conectados à Internet em um site vulnerável, como um ataque distribuído de negação de serviço (DDoS).
Worms, cavalos de Tróia, phishing, roubo de identidade, ransomware e ataques DDoS: todos continuam sendo grandes ameaças à segurança de nossos dados. Verificar Maneiras econômicas de implementar a segurança cibernética dentro do orçamento.
A relação entre a engenharia de TI e a Internet das Coisas
A segurança da informação significa simplesmente proteger os dados contra acesso não autorizado. Toda empresa precisa proteger seus dados, clientes e membros cadastrados. É por isso que grandes empresas contratam profissionais para aumentar a segurança de suas informações.



O principal objetivo dos engenheiros de segurança de TI é aplicar os princípios de segurança a várias redes e sistemas. Com a Internet das Coisas (IoT), os cibercriminosos podem atacar tudo conectado à Internet — não são apenas sites e aplicativos que são vulneráveis a ataques cibernéticos. As geladeiras, fornos e até mesmo os aparelhos de ar condicionado em sua casa agora também precisam de proteção. Como cada um desses dispositivos pode ter seu próprio endereço IP, ele também pode ter possíveis vulnerabilidades de segurança.
E se você acha que um dispositivo que não se conecta a uma rede na Internet é seguro, você está errado. Ferramentas de comunicação como USB podem ser usadas para atacar dispositivos que não estão conectados diretamente à Internet. As redes corporativas, em particular, precisam de profissionais de TI qualificados para analisar possíveis vulnerabilidades de segurança na Internet das Coisas.
As equipes de segurança devem adotar os princípios de confidencialidade, integridade e disponibilidade e integrar esses princípios e requisitos aos sistemas após resultados de teste bem-sucedidos. Como tal, isso é crítico para desenvolvedores, fabricantes e engenheiros de TI.
Desenvolvedores, fabricantes e equipes de TI podem parecer independentes uns dos outros, mas na verdade fazem parte de um sistema inseparável. A garantia da informação deve seguir um determinado sistema para cada transação, portanto, uma rede regular e predefinida é necessária para garantir a consistência entre a equipe de teste, engenheiros de TI e desenvolvedores. Há muito que precisa ser decidido com antecedência. Você deve desenvolver um produto, que terá esses requisitos específicos, de acordo com as abordagens da trindade da CIA, ou seja, confidencialidade, integridade e facilidade de uso. Então, qual é o seu significado? Verificar Qual é a tríade da CIA em segurança cibernética?
O significado da tríade da CIA
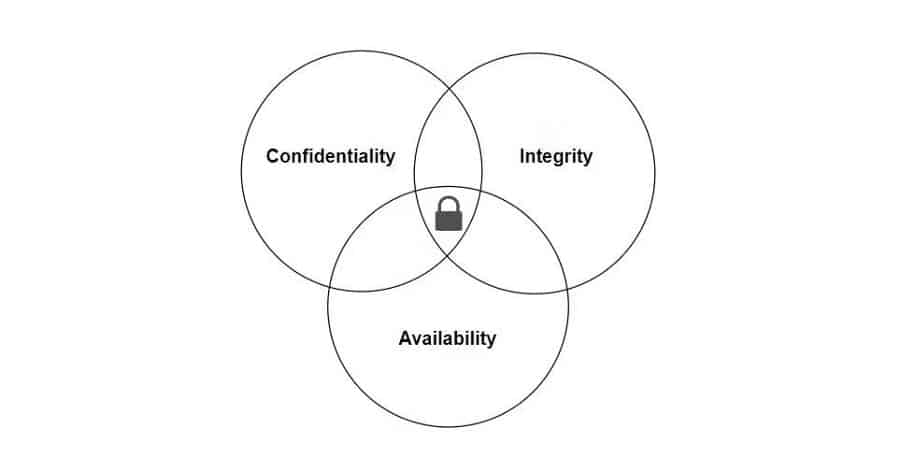
Um dos princípios básicos subjacentes à segurança da informação é a tríade CIA. Você pode pensar nisso como os artigos fixos da constituição. O profissional de TI pensa de acordo com os princípios estabelecidos na tríade CIA.
- confidencialidadeA informação é confidencial? É necessário usar várias técnicas de criptografia para evitar que os dados se tornem utilizáveis durante o acesso não autorizado.
- integridadeArmazenar adequadamente as informações é tão importante quanto manter sua confidencialidade. É necessário agir contra os dados que estão sendo alterados de forma não autorizada.
- Disponibilidade: Claro, os dados devem estar disponíveis para todos que realmente precisam acessá-los também! É importante acessar não apenas informações de software, mas também de hardware.
Proteja-se do cibercrime
Como resultado dos crescentes desenvolvimentos tecnológicos, o crime cibernético hoje está aumentando em um ritmo crescente. Manter-se atualizado e saber a importância de suas senhas e dados é vital para se proteger dos cibercriminosos. Se você não possui conhecimento profissional sobre este tópico, obtenha suporte de especialistas e leve em consideração as recomendações dadas sobre segurança de dados.
A maioria dos dispositivos que você usa contém informações importantes e confidenciais sobre você. Você não quer que nenhum dado privado caia em mãos erradas. Mesmo que os dispositivos não o tenham, ele pode causar danos físicos. É por isso que é importante saber como o cibercrime está se desenvolvendo e sua trajetória; Desta forma, você pode tomar algumas medidas para se proteger. Você pode ver agora Melhores cursos online para iniciar uma carreira de segurança cibernética.