A maioria das pessoas já conhece as verificações básicas a serem feitas antes de abrir qualquer arquivo.Isso também se aplica a PDFs: verifique se o remetente parece legítimo, tenha cautela antes de abrir ou baixar anexos inesperados e evite PDFs com extensões duplas (como .pdf.exe). Esses são excelentes hábitos que tornam muito mais difícil ser vítima de tentativas de phishing pouco elaboradas.

No entanto, os ataques a PDFs estão em constante evolução e nem sempre seguem um padrão previsível. Esses documentos são contêineres estruturados capazes de conter objetos ocultos, assinaturas digitais e metadados criptográficos; eles também podem executar ações. Tratá-los como documentos passivos significa confiar neles sem sequer compreendê-los. Isso pode ser perigoso. Embora os leitores de PDF modernos possam oferecer proteção contra alguns riscos, eles não são infalíveis. Você deve realizar verificações minuciosas para identificar possíveis ameaças antes de abrir qualquer arquivo PDF.
Links Rápidos
Verifique se o PDF pode ser executado antes de abri-lo.
Objetos ativos, procedimentos automatizados e cargas úteis incorporadas

Os arquivos PDF são formatos baseados em objetos, criados pela vinculação de objetos como dicionários, tabelas, matrizes e referências. Esses documentos podem suportar scripts e arquivos incorporados. Podem servir como ponto de partida para ações específicas e podem acioná-las automaticamente. O verdadeiro perigo dos arquivos PDF não reside no que o documento contém, mas sim no que ele pode fazer.
Ao receber um arquivo PDF, verifique primeiro se ele contém elementos executáveis. A melhor opção é executar o comando abaixo após instalar o Python e a ferramenta de linha de comando. PDFiD Baseado em Python:
python pdfid.py C:\Users\VocêBaixou\ssuspicious.pdf
Com base nos resultados dos testes, se algum dos seguintes objetos apresentar um valor diferente de zero, pode haver algum risco:
- /JS ou /JavaScript
- /Ação Aberta
- /Lançar
- /AA (Ações Adicionais)
- /Arquivo incorporado
A tabela abaixo ilustra a que os objetos podem se referir:
| objeto | Ahammad |
|---|---|
| /JS ou /JavaScript | Utilizado para camuflagem e preparação para exploração. |
| /Ação Aberta | O código pode ser executado automaticamente quando o documento for aberto. |
| /Lançar | Aplicações externas podem ser implementadas. |
| /Arquivo incorporado | Pode conter cargas úteis secundárias. |
| /AA (Ações Adicionais) | Muito semelhante ao OpenAction |
A maioria dos arquivos legítimos não precisa desses objetos. Por exemplo, `/Launch` é inútil para uma fatura. Não espere que um relatório estático exija arquivos incorporados. Um grande número de qualquer um dos objetos mencionados não significa automaticamente que se trata de malware. No entanto, eles transformam um arquivo PDF de um documento em um contêiner interativo. Você deve usar uma ferramenta para... pdf-parser.py É necessário investigar mais a fundo para determinar se os resultados retornam valores diferentes de zero para algum dos objetos principais mencionados.
No entanto, uma regra básica é abrir um arquivo PDF em um ambiente isolado ou máquina virtual caso tenha alguma dúvida. Além disso, a presença de scripts nem sempre é óbvia, e sua ausência não significa que objetos maliciosos não possam explorar vulnerabilidades em leitores de PDF. Houve diversos casos em que CVEs se originaram de fragilidades no analisador sintático sem qualquer script visível. O JavaScript é apenas um elemento da capacidade de execução; outro fator importante é a complexidade da estrutura e sua probabilidade de execução. Você nunca deve abrir acidentalmente um arquivo que possa executar, buscar ou armazenar payloads.
Verifique a integridade da criptografia do documento antes de confiar nele.
Assinaturas digitais, cadeias de certificados e modificações pós-assinatura.
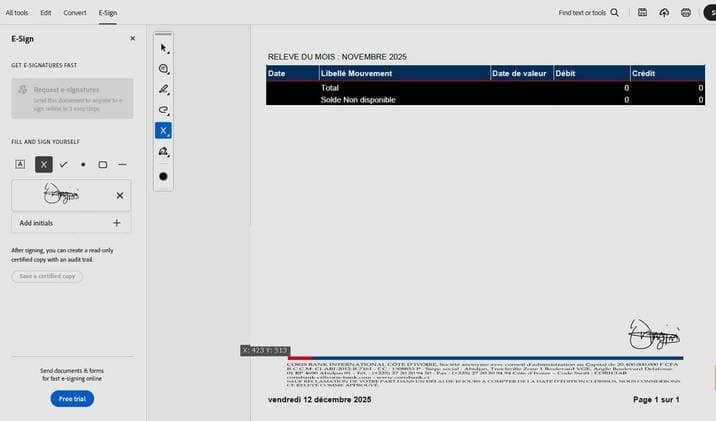



A mera presença de um logotipo ou assinatura visível em um arquivo PDF não garante sua integridade. A integridade só é verificada quando há uma assinatura digital. As assinaturas criptográficas dependem da Infraestrutura de Chaves Públicas (PKI) e podem confirmar três aspectos dos arquivos PDF: que o arquivo não foi alterado (integridade), quem o assinou (autenticidade) e sua origem (não repúdio).
Se algum arquivo PDF reivindicar autoridade, você pode executar a mesma verificação PDFiD que explorou anteriormente e procurar o valor /AcroForm. Qualquer valor acima de zero indica a presença de um campo de formulário de assinatura. Você pode então abrir o arquivo isoladamente. Adobe Reader ou qualquer outra ferramenta avançada de PDF. Verifique o painel de assinatura para o seguinte:
- A assinatura é válida?
- A origem da informação remonta a uma autoridade raiz confiável?
- O certificado expirou ou foi invalidado?
- O documento foi modificado após ter sido assinado?
- Existe algum registro de data e hora confiável?
Essa verificação é necessária porque um documento pode exibir uma assinatura sem, de fato, possuir uma assinatura criptografada. Além disso, como revisões podem ser anexadas a um arquivo PDF após a assinatura, é preciso prestar atenção especial às atualizações incrementais. Se um leitor apontar edições feitas após a assinatura, é preciso cautela. A tabela abaixo fornece um exemplo de verificação de integridade de assinatura.
| Status da assinatura | o significado |
|---|---|
| Bom e confiável | A segurança está intacta e a identidade do local foi verificada. |
| Válido, mas interesseiro. | A segurança está intacta, a identidade é incerta. |
| Danificado ou modificado | A segurança está em risco. |
| Sem assinatura | Não há garantias de criptografia. |
Inúmeros PDFs legítimos permanecem sem assinatura, e isso é perfeitamente normal. Mas, no momento em que um arquivo reivindica autoridade, como no caso de avisos bancários, formulários legais e contratos corporativos, a ausência de assinatura torna-se motivo de preocupação. Arquivos que reivindicam autoridade devem ser capazes de comprová-la matematicamente.
Verifique a origem do arquivo e a consistência estrutural antes de interagir com ele.
Alinhamento de metadados, verificação da cadeia de entrega e anomalias estruturais.
Arquivos PDF não assinados e com origem não verificável podem ser arriscados, mesmo que não sejam executáveis. Para se proteger, é necessário examinar o caminho de entrega do arquivo. Três valores devem ser verificados: SPF (Sender Policy Framework), DKIM (Domain Keyed Mailing) e DMARC (Domain-Based Message Authentication, Reporting, and Compliance). Esses protocolos de autenticação de e-mail verificam se a mensagem realmente veio do domínio que alega ser. Para verificar esses caminhos, siga estas etapas:
- Abra o e-mail com o PDF em anexo.
- Clique nos três pontos no canto superior direito do e-mail e clique em Ver original.
- Verifique os valores SPF و DKIM و DMARCSe os valores forem PASSARA fonte foi verificada.
Você também pode dar uma olhada rápida nos detalhes do e-mail para comparar o nome exibido com o domínio de envio real. Mas, mais importante ainda, se o arquivo foi baixado por meio de um link, verifique as strings de redirecionamento. Para fazer isso, copie o link e cole-o em uma ferramenta como Verificação de URL Para ver cada etapa realizada pelo arquivo, incluindo o link original, você pode verificar se o link está limpo executando-o através de Verificador de URLs do VirusTotalEm seguida, examine o arquivo propriamente dito. Você pode instalá-lo. ExifTool Execute o comando abaixo para encontrar valores de arquivo, como autor, criador, produtor, data de criação e data de modificação.
exiftool suspeito.pdf
Depois de obter esses valores, compare-os com as informações do PDF. Por exemplo, se o PDF deveria ser uma fatura de 2026 do seu banco multinacional, mas as informações do produto indicam uma versão antiga do LibreOffice para consumidores, isso é um sinal de que algo está errado. Por fim, execute o comando. qpdf Isso serve para manter a consistência estrutural.
qpdf --verificar arquivo suspeito.pdf
Múltiplas datas crescentes, fluxos excessivos de objetos, estranhas camadas de pressão e anomalias em referências recíprocas podem ser sinais de que algo prejudicial está acontecendo internamente.
Trate os arquivos PDF como contêineres executáveis, não como documentos passivos.
Embora um arquivo PDF possa parecer uma página de papel comum quando impresso, o arquivo em si se assemelha mais a um contêiner. Ele pode ser um meio eficaz de realizar ações. Para garantir a segurança, é recomendável examinar os mecanismos subjacentes ao arquivo.
Usar aplicativos de segurança é uma forma de se manter seguro online.No entanto, fazer uma pausa e inspecionar o arquivo antes de abri-lo é um hábito que o protegerá quando os aplicativos falharem.