A funcionalidade de preenchimento automático é considerada (Preenchimento automáticoUm dos pequenos recursos que tornam o uso da computação moderna tão fácil e prático é a capacidade de preencher automaticamente seu endereço de e-mail e senha ao acessar uma página de login. E quando você compra algo online, os dados do seu cartão de crédito aparecem sem esforço, sem que você precise pegar sua carteira. É rápido, conveniente e invisível — até você interromper o processo.

Embora o preenchimento automático economize tempo e esforço mental, ele pode ser uma mina de ouro para hackers, sites maliciosos ou até mesmo bots que sabem como enganá-lo para vazar dados confidenciais. As extensões do seu navegador já conseguem ver suas senhas.Mas com o enchimento automático, qualquer pessoa pode ver isso sob as condições adequadas.
Links Rápidos
O enchimento automático é a armadilha da conveniência absoluta.
Rápido, fácil e discretamente arriscado.

O preenchimento automático foi projetado com um único propósito: tornar o preenchimento de formulários repetitivos uma tarefa simples. Ele memoriza seu nome, endereço, número de telefone, credenciais de login e, às vezes, até mesmo os dados do seu cartão de crédito, para que você não precise digitá-los novamente sempre que encontrar um campo familiar. Para a maioria de nós, isso parece inofensivo. Afinal, navegadores como Chrome, Edge, Firefox, Safari e outros criptografam esses dados e os protegem com a senha do sistema ou uma senha mestra opcional.
Mas o problema não é a intenção — é o ambiente em que o preenchimento automático opera. Quando você visita um site, não há uma maneira infalível para o seu navegador determinar quais campos de entrada são legítimos e quais foram inseridos por um agente malicioso. O preenchimento automático funciona com base nos nomes e na estrutura dos campos, não no contexto de segurança. Isso significa que, se um site suspeito ocultar campos ou scripts invisíveis por trás da página, seu navegador poderá preenchê-los inadvertidamente, liberando dados que você nunca pretendeu compartilhar.
Em outras palavras, o preenchimento automático não é inteligente o suficiente para perceber quando está sendo enganado na maioria dos casos. E pode apostar que os cibercriminosos já descobriram como explorar essa vulnerabilidade.
Campos invisíveis, consequências óbvias
Como sites maliciosos lucram mais do que criam
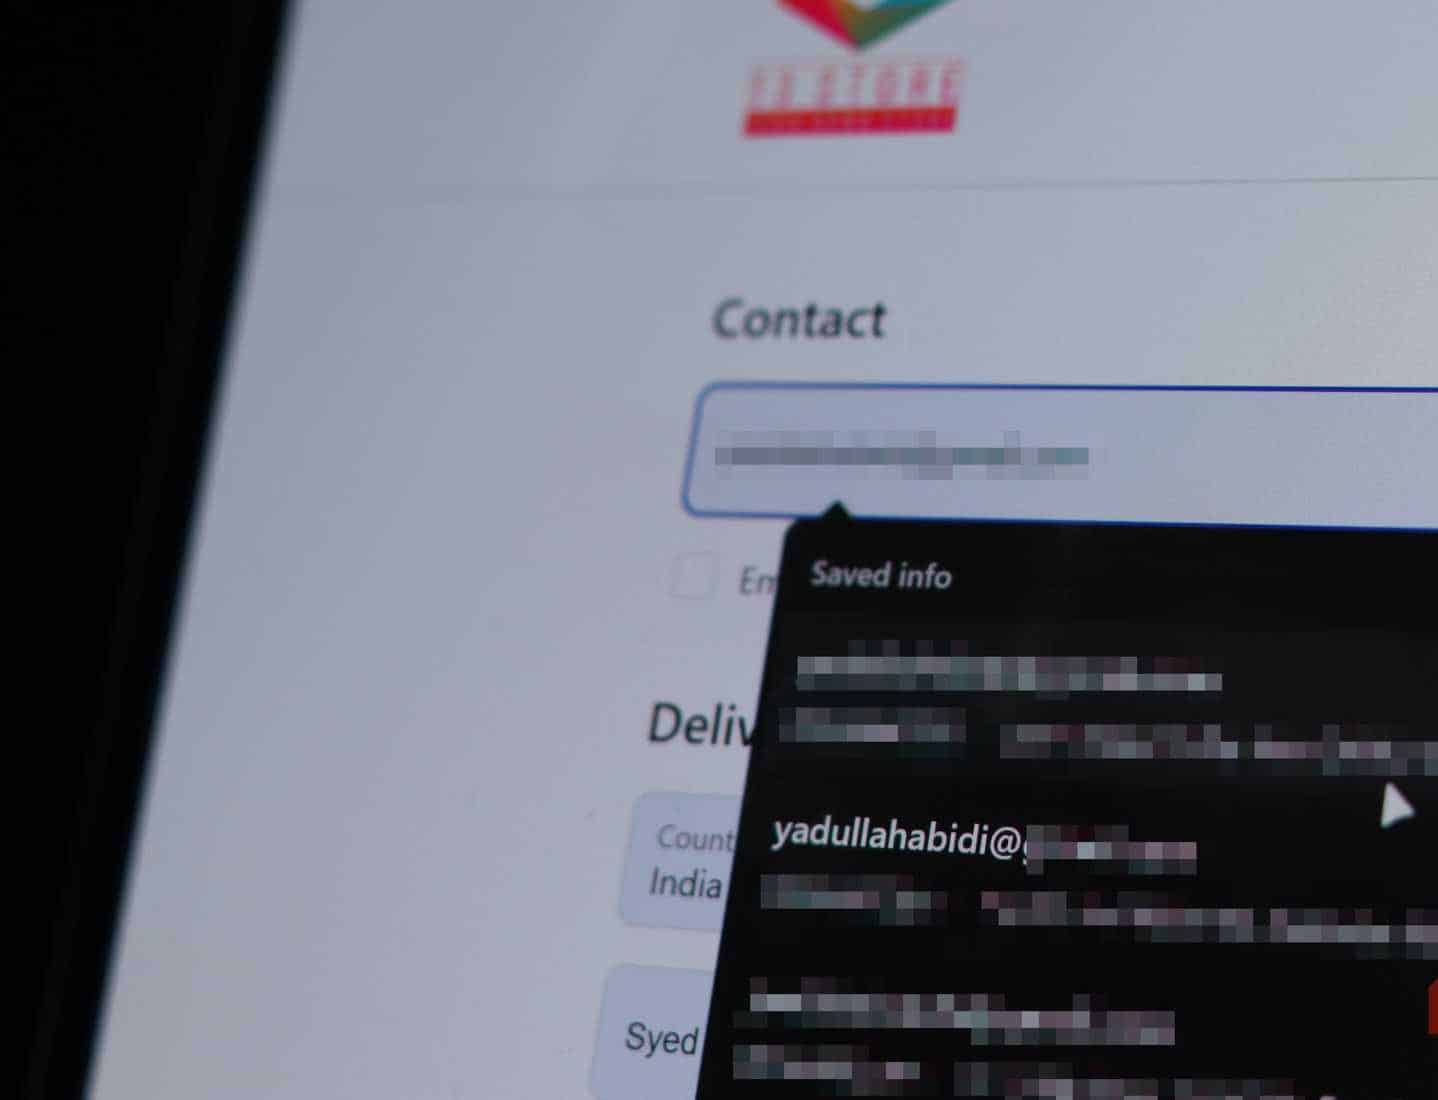
Os ataques de preenchimento automático mais comuns se baseiam em uma técnica simples: campos de entrada ocultos. Uma página da web maliciosa pode conter campos de login que você não consegue ver — eles são ocultados usando CSS ou posicionados fora da tela. Quando o recurso de preenchimento automático é acionado, ele não preenche apenas os campos visíveis de e-mail ou nome de usuário; ele também preenche esses campos ocultos.
Se esses campos corresponderem a dados sensíveis, como seu endereço, número de telefone ou informações de cartão de crédito salvas, esses dados podem ser transmitidos silenciosamente ao invasor. Por outro lado, você provavelmente não verá nenhum aviso ou janela pop-up; tudo acontece em segundo plano, geralmente em menos de um segundo.
O que agrava a situação é que os navegadores diferem na forma como lidam com o preenchimento automático. Alguns preenchem tudo automaticamente quando você clica em um campo, enquanto outros exigem confirmações explícitas. Mesmo os mais seguros podem ser manipulados se o JavaScript enganar o navegador, fazendo-o acreditar que o campo é legítimo. Trata-se de uma falha de segurança inerente ao funcionamento do preenchimento automático, e não necessariamente de um erro de programação que possa ser corrigido.



Até mesmo os gerenciadores de senhas podem ser explorados.
As extensões de navegador não são infalíveis.
Os gerenciadores de senhas de terceiros deveriam corrigir as vulnerabilidades do preenchimento automático baseado em navegador, e esse é um dos motivos pelos quais Por que você não deve usar o gerenciador de senhas integrado do seu navegadorIsso ajuda até certo ponto, já que os principais gerenciadores de senhas, como Bitwarden, 1Password e Dashlane, têm políticas de preenchimento automático mais rigorosas. Eles preenchem apenas URLs conhecidas, exigem confirmação manual do usuário e criptografam os dados de ponta a ponta. No entanto, mesmo esses podem ser vítimas de phishing.
Uma página de login falsa bem elaborada, que imita fielmente uma página verdadeira, pode enganar seu gerenciador de senhas e fazê-lo preencher automaticamente suas credenciais. Uma vez que esses dados são enviados, eles desaparecem. O ponto mais frágil é sempre a confirmação do usuário. Se você confiar no domínio errado ou clicar no botão errado, o preenchimento automático funcionará como esperado, mas para o site errado.
Some isso ao aumento das extensões de navegador e dos scripts entre sites, e o preenchimento automático começa a parecer menos um recurso conveniente e mais um risco à espera da vulnerabilidade certa.
A criptografia não o protegerá de um clique errado.
Armazenamento seguro não significa entrega segura.
Os navegadores armazenam dados com segurança, geralmente protegidos pela senha do seu computador ou pela senha de sincronização. Isso é verdade até certo ponto, mas o fato de seus dados de preenchimento automático estarem criptografados não significa que sejam inacessíveis.
Por exemplo, no Chrome, se alguém obtiver acesso à sua conta de usuário ou sincronizar seu perfil em outro dispositivo, poderá visualizar todos os seus dados de preenchimento automático e senhas salvas sem precisar de permissões adicionais. Os sistemas Windows e macOS fazem o possível para impedir esse tipo de acesso, mas o malware não respeita essas regras. Uma vez que um sistema é comprometido, os dados criptografados de preenchimento automático podem ser extraídos, descriptografados e enviados para um servidor remoto com relativa facilidade.
Em geral, a segurança do preenchimento automático é tão forte quanto a segurança geral do seu dispositivo. Considerando a frequência com que as pessoas deixam seus computadores desbloqueados, conectados a redes Wi-Fi públicas ou com navegadores abertos no trabalho, essa não é uma medida de segurança muito tranquilizadora.
Desative o preenchimento automático e recupere o controle.
Desligue tudo o que você não precisa.
Desativar o preenchimento automático pode parecer inconveniente a princípio, especialmente se você gerencia várias contas online. A boa notícia é que você não precisa parar abruptamente. Você pode desativar categorias específicas de preenchimento automático, como informações de pagamento e endereços, enquanto continua usando suas credenciais de login gerenciadas por um gerenciador de senhas confiável. Os navegadores também costumam oferecer controle detalhado sobre quais campos são lembrados e quando são preenchidos.
Se você utiliza um gerenciador de senhas, é melhor usar atalhos para preenchimento manual em vez do preenchimento automático. Como alternativa, você pode simplesmente copiar e colar as informações básicas de um arquivo de notas ou gerenciador de senhas já existente.
O preenchimento automático não é uma brecha prestes a acontecer, mas sim uma brecha que pode ser explorada. A tecnologia em si não é maligna; ela simplesmente opera dentro de um sistema que pressupõe a boa-fé da internet, uma premissa raramente recompensada pela internet moderna.