A cada poucos anos, surge algo promissor para eliminar as senhas de vez. E a cada poucos anos, a senha sobrevive. Os códigos de acesso são os concorrentes mais recentes e, francamente, podem ser os mais confiáveis até agora. Ao avaliar Senhas vs. Chaves de Acesso e as Diferenças entre ElasVocê verá que a criptografia é sólida. A resistência a phishing é real. Apple, Google e Microsoft estão todas envolvidas. A FIDO Alliance está comemorando, com muitos especialistas em segurança declarando que... Sim, a nova alternativa de senha é realmente mais segura.

Então, por que eu ainda não mudei? Porque, por trás de toda a propaganda, as senhas na prática são muito diferentes das senhas na teoria. Se você desconfia de toda essa propaganda ou já tentou usar senhas e ficou confuso, saiba que não está sozinho e que não está errado. Aqui estão alguns bons motivos pelos quais suas senhas ainda não desapareceram.
Links Rápidos
Continuo ligado ao ecossistema de alguém – só que a um ecossistema diferente.
O guarda mudou, mas as paredes não.
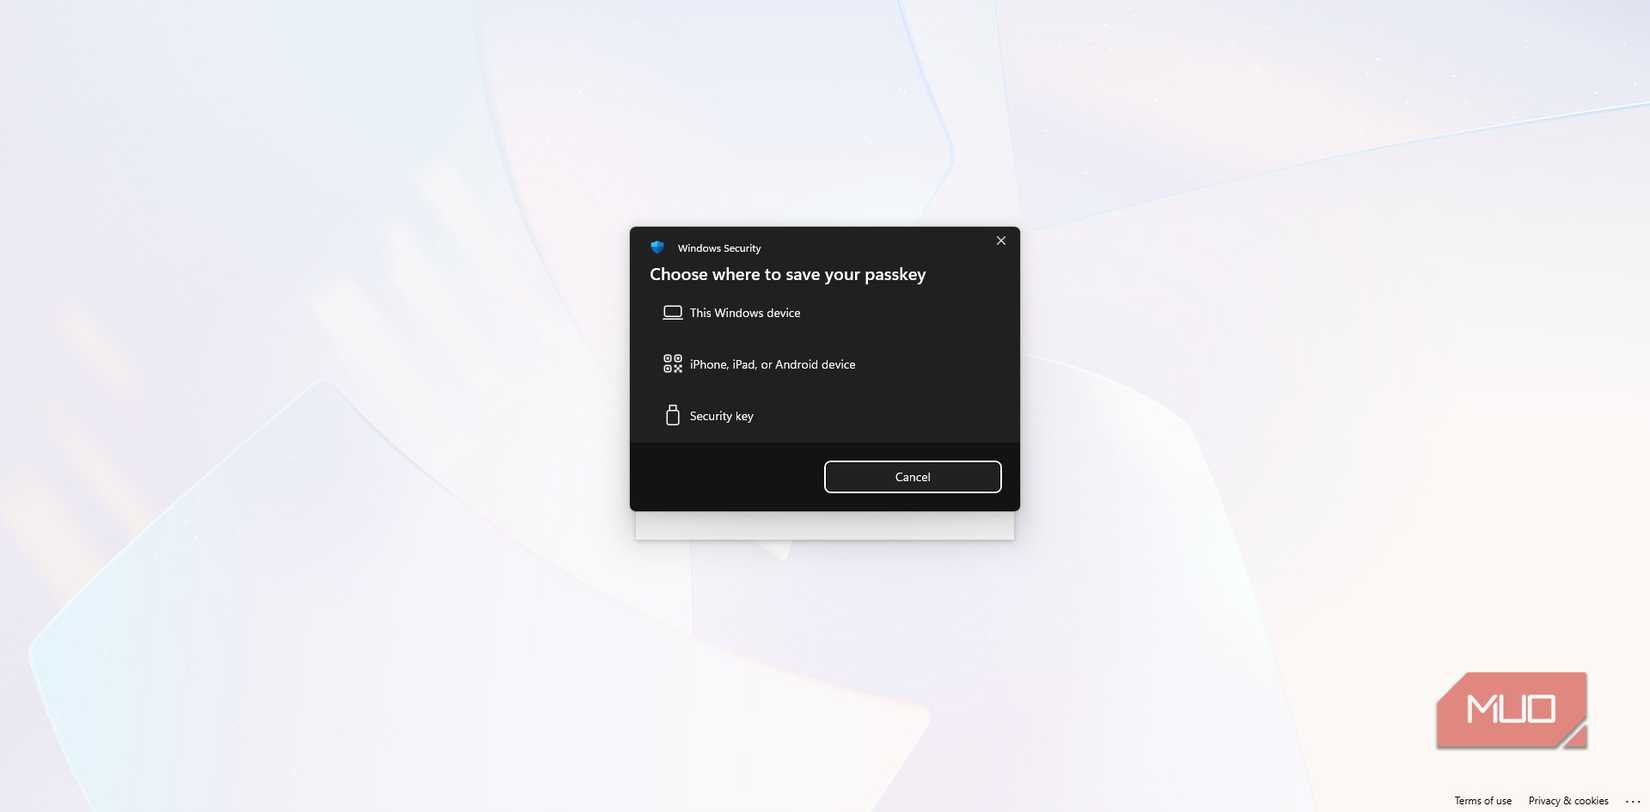
As senhas sempre tiveram um segredo obscuro: a maioria das pessoas as reutiliza porque lembrar senhas exclusivas é praticamente um trabalho extra. As chaves de acesso deveriam resolver isso, substituindo esses segredos armazenados por chaves de criptografia. E resolvem, mas por muito tempo, substituíram uma armadilha por outra: o confinamento a um ecossistema específico. Isso é... As senhas foram criadas para simplificar os processos de login, mas muitos usuários ainda ficam confusos. Em relação ao seu funcionamento em diferentes dispositivos.
Ao criar uma senha em um iPhone, ela é automaticamente atribuída ao iCloud Keychain. Isso é perfeito se sua vida gira em torno de dispositivos Apple, mas até recentemente, acessar as mesmas contas em um dispositivo Android ou Windows exigia soluções alternativas complicadas, como escanear códigos QR. O gerenciador de senhas do Google funciona de forma semelhante, mantendo suas senhas meticulosamente sincronizadas dentro do "ambiente fechado" do Android e do Chrome. O Windows Hello era o último bastião, historicamente vinculando as senhas a um único dispositivo físico. No entanto, no final de 2025, a Microsoft finalmente resolveu esse problema, introduzindo recursos de sincronização em nuvem para o Windows Hello que permitem que as senhas acompanhem os usuários em vários dispositivos Windows 11 por meio de sua conta Microsoft.
A verdadeira mudança rumo à capacidade de transporte efetiva surgiu no final de 2024 e em 2025. A Aliança FIDO divulgou ambos os Protocolo de Intercâmbio de Dados de Credenciais (CXP) e Formato (CXF)Essas funcionalidades são especificamente projetadas para permitir que os usuários exportem e importem senhas com segurança entre diferentes provedores de serviços. Embora grandes fornecedores como Apple e Google já tenham começado a implementar as APIs necessárias para esse padrão, o acesso a elas pelo usuário comum ainda está em desenvolvimento.
Atualmente, a solução mais prática para viver em múltiplas plataformas é Escolher um gerenciador de senhas de terceiros Assim como o NordPass ou o Bitwarden, que suportam senhas em todos os sistemas operacionais, esses serviços efetivamente quebram o "bloqueio de plataforma" das grandes empresas de tecnologia. No entanto, sua principal dependência mudou: em vez de estar vinculado à Apple ou ao Google, agora você está vinculado a um fornecedor de segurança privado. O bloqueio não desapareceu; apenas mudou de nome — pelo menos até que a CXP torne a troca entre esses cofres tão fácil quanto mover uma lista de contatos.
A experiência de configuração varia de tranquila a um verdadeiro pesadelo.
Sua experiência pode variar muito.
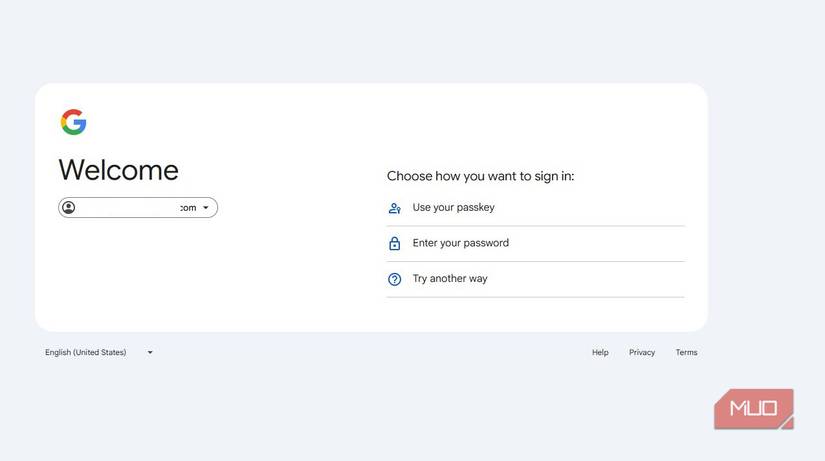
Existe uma versão de senhas que eu acho bastante interessante. Você olha para a tela, autentica com seu rosto ou impressão digital e faz login. Essa versão definitivamente existe, e é exatamente por isso que você encontra argumentos que... As senhas estão oficialmente obsoletas e você precisa tomar essa providência.O problema é que essa experiência perfeita não está disponível em todos os lugares, e a diferença entre os melhores e os piores aplicativos pode ser frustrante.
Considere o Stripe, por exemplo. Configurar uma senha lá pode parecer uma verdadeira corrida de obstáculos. Você faz login com uma senha, navega por várias camadas de configurações de segurança, confirma a autenticação de dois fatores, verifica seu e-mail e só então pode clicar em "Criar". São muitos obstáculos para algo que deveria simplificar a vida. Compare isso com o Target, que oferece senhas de forma visível diretamente na tela de login, ou com a Nintendo, que tecnicamente as suporta, mas coloca a opção abaixo do campo de senha que a maioria das pessoas preenche automaticamente por hábito.



Perder seu dispositivo se torna um tipo totalmente novo de emergência.
Esperamos que você goste de falar com o atendimento ao cliente.
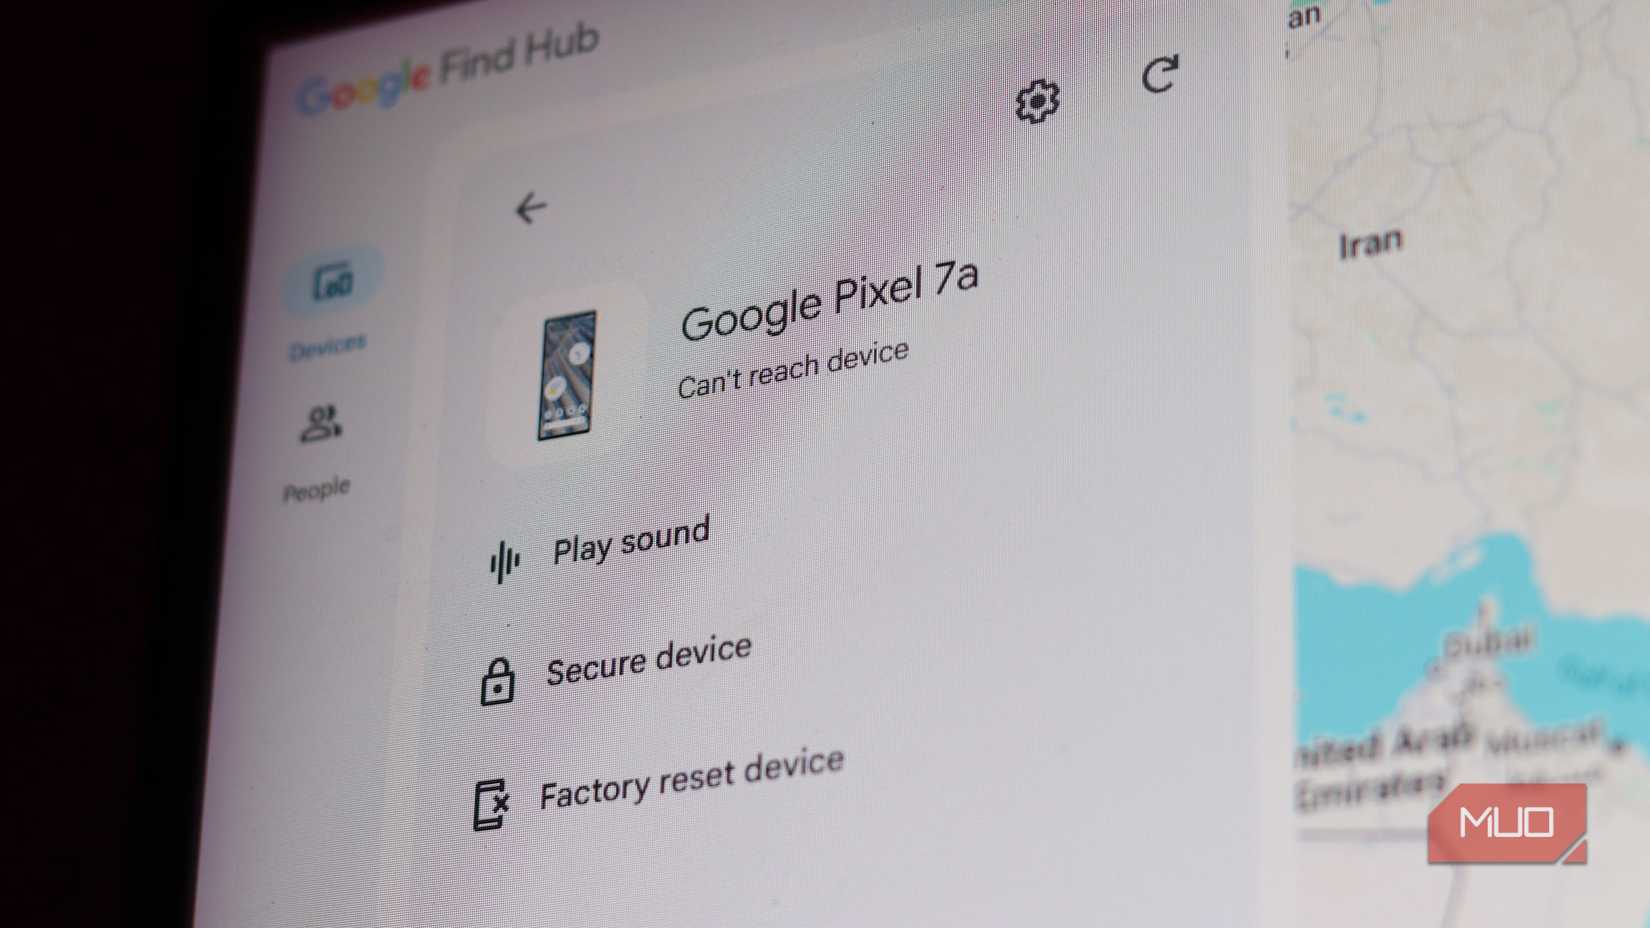
Com senhas, perder o celular é extremamente frustrante, mas administrável. Você pode acessar a conta em outro lugar, tocar em "Esqueci minha senha", redefinir a senha por e-mail e recuperar o acesso. Não é perfeito, mas é familiar e, o mais importante, recuperável. Códigos de acesso mudam essa dinâmica e a rede de segurança se torna mais complexa. Aliás, você deveria Realize esta rápida verificação de segurança para garantir que você possa recuperar sua conta do Gmail..
Se sua senha for específica para um dispositivo, vinculada a um único telefone ou chave de segurança física, perder ou danificar esse dispositivo pode bloquear o acesso a várias contas simultaneamente, caso você não tenha um backup. A maioria das pessoas evita isso sincronizando suas senhas por meio de um serviço em nuvem, como o iCloud Keychain ou o Google Password Manager, então uma falha no telefone não é o fim do mundo. O verdadeiro problema surge se você perder o acesso a toda a sua conta na nuvem. Nesse caso, a recuperação se torna muito mais complicada.
Para ser justo, a maioria dos serviços ainda mantém as rotas de fuga tradicionais, como recuperação por e-mail ou SMS. O Google também oferece códigos de recuperação offline e recomenda fortemente imprimi-los ou anotá-los e guardá-los em um local seguro. Há uma certa ironia nisso. O futuro da segurança de login, em seu ponto mais vulnerável, depende de um pedaço de papel guardado em uma gaveta.
A forma mais eficaz de backup é a duplicação de dispositivos. Isso significa registrar uma segunda senha em outro dispositivo ou Uma ferramenta pequena e separada, como o YubiKey. Para garantir que você sempre tenha um backup físico. Funciona, mas raramente é recomendado. A maioria dos serviços permite que você adicione uma única senha, declare vitória e deixe o resto como exercício para o usuário. Uma única senha é uma prova de conceito. Um plano de recuperação é o sistema real. Atualmente, a maioria das pessoas só tem a prova.
As senhas ainda são necessárias em todos os lugares, portanto, os códigos de acesso adicionam uma camada extra de segurança.
Mais trabalho, mesmos riscos, marketing excelente.
Eis a parte que o marketing de chaves de acesso tende a ignorar: para a maioria dos serviços, as chaves de acesso são um complemento, não uma substituição completa. Algumas empresas pioneiras, como a Microsoft, permitem que os usuários removam suas senhas por completo. Agora você pode. Mudar para o uso de uma conta Microsoft sem senha. Ao remover sua senha das configurações de segurança e confiar exclusivamente em biometria ou chaves de segurança, você resolve o problema. No entanto, a maioria dos principais serviços, incluindo Google e Amazon, ainda exige uma senha tradicional cadastrada como medida de segurança adicional.
Isso cria uma situação delicada. As chaves de acesso são ótimas para impedir ataques de phishing, já que não há nada que um invasor possa usar para te enganar e te levar a inserir informações. Ao mesmo tempo, sua conta ainda está vinculada a uma vulnerabilidade antiga. Se o banco de dados de uma empresa for comprometido e os hashes das senhas forem vazados, não importa que você esteja fazendo login com uma chave de acesso agora. Sua senha ainda estava nos servidores da empresa, esperando que algum problema acontecesse.
Enquanto mais empresas não seguirem o exemplo da Microsoft e removerem as senhas por completo, ficaremos presos em uma fase de transição.
Admirador, mas não convencido.
Nada disso sugere que as senhas sejam um beco sem saída. A tecnologia em si representa um progresso significativo, e a resistência ao phishing por si só representa uma grande mudança no mundo da... A Microsoft indica isso. Para bloquear mais de 7000 ataques baseados em senhas por segundo. A adoção também está se acelerando. De acordo com Sinal de autenticaçãoEm 2025, as chaves de acesso representavam 62% dos desafios de autenticação em grandes conjuntos de dados do mundo real, e quase 57% dos usuários já sabiam o que era uma chave de acesso.
No entanto, "melhor no papel" e "pronto para todos" não são a mesma coisa. Até que os códigos de acesso funcionem perfeitamente em todos os seus dispositivos e possam de fato substituir as senhas, em vez de ficarem sobrepostas a elas, manter uma senha forte e exclusiva e a autenticação de dois fatores é uma abordagem sensata. A senha não está morta; ela está apenas esperando que sua substituta seja implementada.