Os smartwatches Bluetooth tornaram-se parte integrante de muitas tarefas do nosso dia a dia, proporcionando fácil acesso a notificações, ajudando a monitorar o condicionamento físico e até mesmo a fazer ligações, tudo no conforto do pulso. À medida que estes dispositivos vestíveis continuam a evoluir, é fundamental que algumas questões de privacidade e proteção de dados sejam abordadas.
Você pode estar se perguntando se os smartwatches são vulneráveis a hackers. Na verdade, sim, os smartwatches Bluetooth podem ser hackeados, o que pode colocar em risco as suas informações pessoais. Um hacker pode usar essas informações para roubar seus dados pessoais, como senhas, contatos e histórico de chamadas. Também pode ser usado para espionar você ou controlar seu telefone ou computador associado a ele.
Neste artigo, discutiremos como proteger seu smartwatch Bluetooth contra hackers. Analisaremos os riscos para os smartwatches Bluetooth e daremos algumas dicas que você pode seguir para mantê-los seguros. Verificar Razões pelas quais seu relógio inteligente pode ser um risco de segurança.
Links Rápidos
Como funcionam os relógios inteligentes Bluetooth?
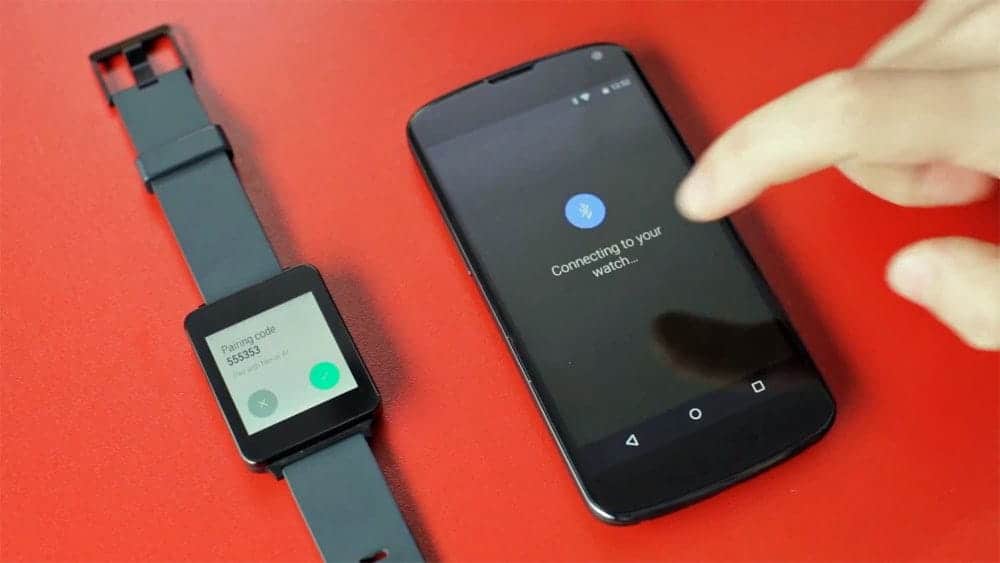
Os smartwatches Bluetooth se conectam ao seu smartphone por meio de uma tecnologia chamada Bluetooth Low Energy (BLE), que usa a mesma banda do Bluetooth normal, mas usa canais diferentes para transmitir dados. Para mais detalhes, utiliza 40 canais, 2300 a 2.4835 MHz.
A principal diferença entre o Bluetooth normal e o BLE é que ele consome muito menos energia do que o protocolo normal, como se pode perceber pelo próprio nome. Os dispositivos baseados em BLE, neste contexto o seu relógio inteligente, comunicam-se através do envio de pacotes de dados chamados beacons.
Esses sinais anunciam a presença do seu smartwatch para dispositivos ao alcance. O dispositivo que escuta esses sinais, que neste caso é o seu smartphone, responde com um pacote de dados com uma solicitação SCAN. O smartwatch então responde à solicitação SCAN com mais dados.
A forma como os dados são organizados entre o seu smartwatch e o smartphone é determinada pelo Global Attribute Profile, ou GATT. O GATT contém uma lista de recursos, propriedades e serviços do dispositivo que permitem ao dispositivo de escuta estabelecer a funcionalidade do dispositivo de publicidade e como acionar diferentes ações. Se um invasor conseguir interceptar os sinais do dispositivo de publicidade, ele também poderá inspecionar as informações no arquivo GATT e usá-las estrategicamente de forma indevida.
Ameaças e vulnerabilidades de segurança comuns
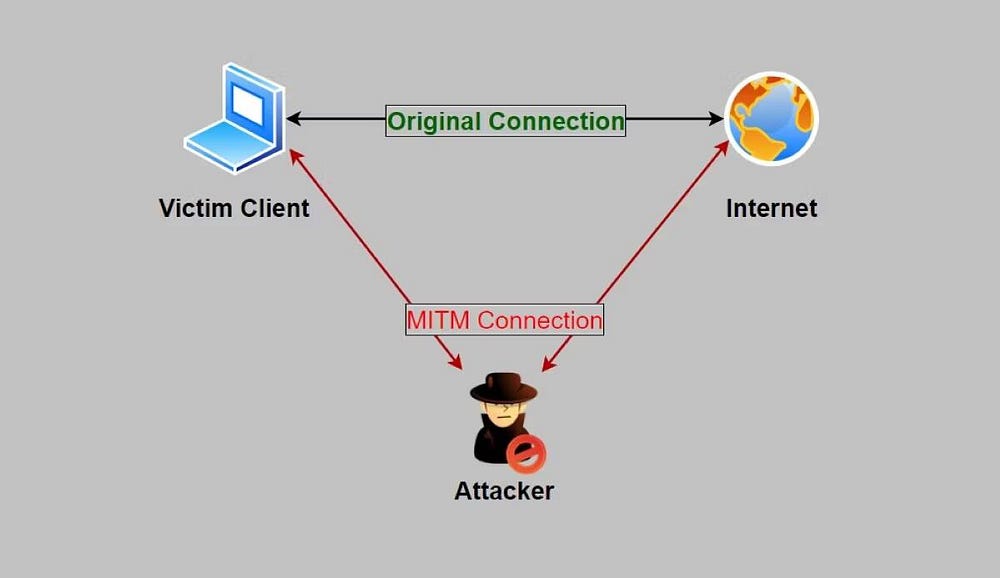
Os smartwatches Bluetooth estão sujeitos a muitas ameaças e vulnerabilidades. Aqui estão alguns ataques comuns:



- aplicativos maliciosos: Smartwatches têm como objetivo usar aplicativos em grande escala. Um aplicativo em seu smartwatch é responsável por determinar como seu smartwatch funciona. Criou-se uma relação de dominação e escravização entre o aplicativo e o smartwatch. Seu smartwatch confia e executa todos os comandos enviados pelo aplicativo de console. Se um invasor comprometer o aplicativo e inserir código malicioso nele, ele poderá interferir nos dados e funções do smartwatch.
- Ataques man-in-the-middle (MITM)Smartwatches baratos geralmente não implementam nenhuma forma de criptografia nos dados trocados entre seu telefone e o smartwatch, o que torna mais fácil para um invasor realizar um ataque man-in-the-middle (MITM), interceptar os dados e inspecionar o Informação.
- Além disso, uma vez que um invasor consiga descobrir como operar certas funções em seu smartwatch, ele poderá enviar pacotes maliciosos ao seu smartwatch para adulterá-lo. Por exemplo, um invasor pode facilmente alterar a data e a hora do seu smartwatch ou, pior, forçar uma atualização de firmware do seu smartwatch.
- Vulnerabilidade de segurança de firmwareFirmware: Firmware é um software imutável e de baixo nível, responsável por garantir que seu smartwatch funcione corretamente. Ele controla tudo no seu relógio inteligente. Às vezes, pode haver vulnerabilidades no firmware que podem ser aproveitadas para causar danos generalizados.
Como se proteger
Antes de comprar um smartwatch, faça uma pesquisa completa sobre seu histórico de vulnerabilidades e implementações de segurança, juntamente com seus outros recursos. Evite comprar smartwatches de baixo custo e, se o fizer, tente mantê-los desemparelhados se sair de casa. Além dessas práticas, aqui estão algumas etapas cruciais a serem seguidas:
- Mantenha o firmware dos seus dispositivos atualizado. Assim que uma nova atualização de firmware chegar, certifique-se de instalá-la.
- Certifique-se de não instalar aplicativos desconhecidos de sites suspeitos ou usar aplicativos piratas, pois aplicativos não verificados podem hackear seu dispositivo.
- Se possível, ative o emparelhamento por PIN para que seu smartwatch só seja emparelhado com seus dispositivos confiáveis após inserir o PIN para maior segurança.
تحقق من Os smartwatches de luxo valem o preço?
Agora você sabe como manter seu smartwatch Bluetooth seguro
Smartwatches são ótimos dispositivos para aumentar sua produtividade, monitorar sua saúde ou apenas carregá-los como uma declaração de moda. No entanto, sem garantir que as práticas adequadas sejam implementadas, seu smartwatch pode ser vítima de invasores. O principal problema da maioria dos smartwatches é a falta de uma camada de criptografia no tráfego de dados. A criptografia Bluetooth é crucial para manter seus dados seguros. Agora você pode visualizar O que é criptografia Bluetooth e como ela funciona?