As extensões de navegador melhoram a funcionalidade do navegador, e a maioria de nós tem pelo menos uma extensão de terceiros instalada. Sempre mantenho uma coleção de extensões do Chrome instaladas. Para aumentar a produtividade, e algumas dessas ferramentas são realmente indispensáveis para mim, bloqueadores de anúncios, ferramentas de captura de tela de página inteira e ferramentas de comparação de preços parecem inofensivas o suficiente.

No entanto, algumas dessas extensões, incluindo aquelas com milhares de avaliações cinco estrelas, podem ver suas senhas enquanto você as digita em sites. Existe uma falha de segurança na forma como os navegadores compartilham dados da página com as extensões, o que lhes concede acesso irrestrito a tudo em uma página da web, e algumas já foram flagradas vazando informações confidenciais do usuário como resultado disso.
Links Rápidos
Vulnerabilidade no DOM revela sua senha
Como os complementos leem o que você escreve como texto simples?

Pesquisadores da Universidade de Wisconsin-Madison descobriram Extensões de navegador podem acessar senhas inseridas em sites, mesmo aqueles que estão em conformidade com o mais recente padrão de segurança Manifest V3 do Chrome. A equipe analisou mais de 7000 sites e descobriu que aproximadamente 15% deles armazenam informações confidenciais, como senhas, números de cartão de crédito e números de seguro social, diretamente no código HTML da página como texto simples.
Isso acontece devido à forma como os navegadores lidam com o DOM (Document Object Model), a estrutura que representa tudo em uma página da web. Quando você digita uma senha, seu navegador armazena esse valor em um elemento DOM que qualquer extensão com as permissões apropriadas pode ler. As extensões podem explorar isso de três maneiras principais: registrando as teclas digitadas para capturar cada tecla pressionada, acessando diretamente o código-fonte HTML para obter os valores armazenados e abusando das APIs do DOM para extrair valores dos campos de entrada enquanto você digita. O último método é o mais preocupante porque ignora qualquer ofuscação visual, como pontos ou asteriscos, que apenas ocultam a senha da sua tela, não do código em execução em segundo plano.
A ironia é que os navegadores são projetados intencionalmente dessa forma. Gerenciadores de senhas legítimos precisam ler e preencher esses campos para funcionar corretamente. Mas esse mesmo acesso cria uma brecha para extensões maliciosas. Mesmo o mais recente padrão Manifest V3 do Chrome, projetado para melhorar a segurança das extensões, não estabelece uma barreira de segurança entre as extensões e o conteúdo da página da web. Pesquisadores criaram uma extensão de prova de conceito disfarçada de assistente de IA, a enviaram para a Chrome Web Store e ela foi aprovada, demonstrando com que facilidade uma extensão maliciosa pode passar despercebida.
Armadilha das permissões
Aditivos confiáveis se tornaram prejudiciais da noite para o dia
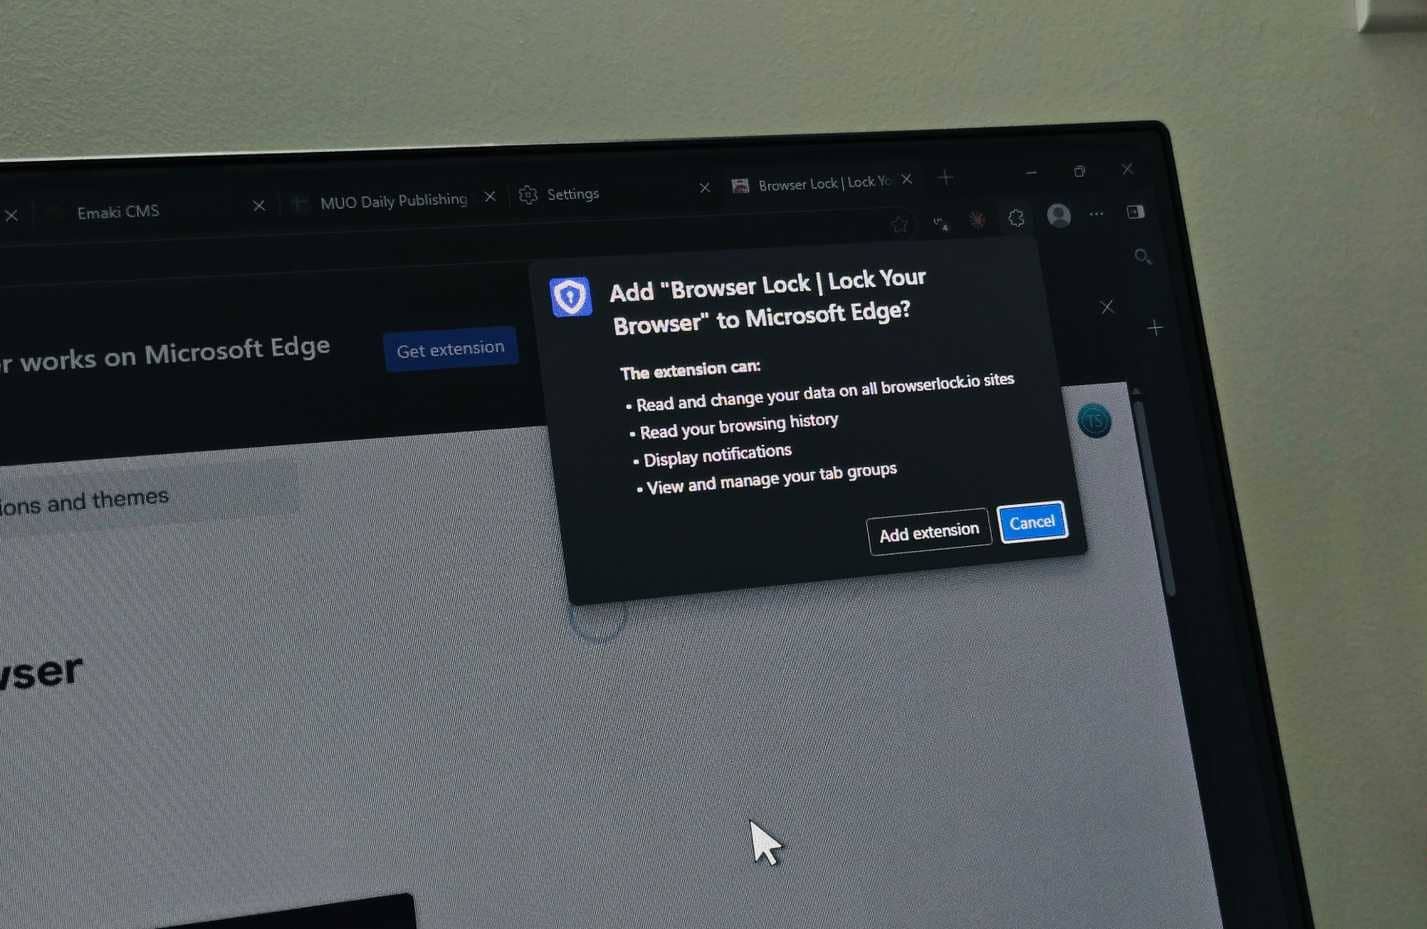
A maioria de nós instala extensões que foram verificadas pelas lojas oficiais dos navegadores, o que facilita a confiança nelas. Clicamos nos avisos de permissão sem pensar, incluindo aqueles que dizem Lendo e alterando todos os seus dados nos sites que você visita.Essa única permissão é tudo o que a extensão precisa para acessar tudo o que você digita, incluindo senhas.
O que agrava a situação é que algumas extensões operam com reputação ilibada por anos antes de se tornarem maliciosas. A campanha ShadyPanda, ativa desde 2018, colocou quase 4.3 milhões de usuários do Chrome e do Edge em risco ao enviar atualizações maliciosas para extensões anteriormente legítimas. Algumas dessas extensões funcionaram sem problemas por sete anos antes de receberem sua primeira carga maliciosa. O WeTab, uma extensão de nova aba para o Microsoft Edge com mais de três milhões de instalações e milhares de avaliações positivas, foi flagrado injetando links maliciosos e enviando dados de navegação para servidores na China, sem que os usuários percebessem qualquer alteração.
A extensão MEGA.nz para o Chrome foi comprometida em 2018, vazando nomes de usuário, senhas e chaves de criptomoedas de aproximadamente 1.6 milhão de usuários em um período de quatro horas, antes que alguém percebesse. Em 2024, a extensão CyberHaven para navegadores foi sequestrada por meio de um ataque de phishing OAuth e usada para vazar cookies, tokens de sessão e dados de contas de anúncios do Facebook de mais de 400000 usuários. A extensão Trust Wallet para navegadores sofreu uma violação semelhante, resultando no roubo de quase US$ 7 milhões em criptomoedas.
Como você deve ter percebido, esses não são complementos obscuros de desenvolvedores desconhecidos. Eles eram populares, bem avaliados e confiáveis por milhões de pessoas, até deixarem de ser.



O que você pode fazer para se proteger
Reduzir a área de ataque em todos os navegadores.
Se você pensa que trocar o Chrome pelo Firefox resolve esse problema, está enganado. A campanha de extensão inativa do DarkSpectre atingiu recentemente o Firefox com a Operação GhostPoster, na qual os atacantes ocultaram código JavaScript malicioso dentro de arquivos de imagem PNG usando esteganografia. As extensões afetadas foram baixadas mais de 840,000 vezes em diversos navegadores, e algumas permaneceram ativas por até cinco anos antes de serem descobertas pelos pesquisadores.
Desde então, a Mozilla removeu e desativou os complementos afetados nos navegadores dos usuários, mas os usuários do Chrome e do Edge que possuem as mesmas extensões comprometidas ainda precisam desinstalá-las manualmente. Isso comprova que não se trata apenas de um problema específico do Chrome, mas sim de um problema em todo o ecossistema de extensões de navegador, portanto, mudar para um navegador diferente não é uma solução.
A melhor maneira de se proteger é manter o número de extensões instaladas ao mínimo. Verifique regularmente as extensões instaladas e remova qualquer uma que não tenha usado recentemente. Recentemente removi extensões antigas do Chrome. Percebi que estava instalando extensões que não usava há meses. Antes de instalar qualquer coisa nova, verifique as credenciais do desenvolvedor, leia avaliações recentes em busca de algo suspeito e desconfie de qualquer extensão que solicite permissões extensas que você claramente não precisa.
Seu navegador provavelmente já possui recursos integrados que substituem extensões populares. Por exemplo, o Chrome agora inclui um gerenciador de senhas nativo, tradução de páginas, lista de leitura e ferramentas de captura de tela, tornando muitas extensões populares desnecessárias. Menos extensões significam menos pontos de entrada potenciais para invasores.
Para proteger suas contas, Substitua as senhas por chaves de acesso. Sempre que possível, habilite a autenticação de dois fatores em todos os serviços que a suportam. Senhas não podem ser interceptadas acessando o DOM, pois não há nada para ser gravado. Mantenha seu navegador atualizado e fique atento a comportamentos suspeitos, como a abertura automática de abas para páginas de jogos de azar, conteúdo adulto ou marketing de afiliados — isso geralmente indica que uma extensão está com problemas. Os pesquisadores de Wisconsin também recomendam que os sites alterem a forma como lidam com campos de entrada sensíveis para que as senhas não sejam expostas no HTML, mas isso é algo que os desenvolvedores precisam corrigir, não algo que você possa controlar.
Devemos prestar um pouco mais de atenção ao que instalamos.
As extensões mais perigosas não são aquelas projetadas para serem maliciosas desde o início, mas sim as populares e bem mantidas que são compradas por agentes maliciosos ou comprometidas por meio de um ataque à cadeia de suprimentos sem o conhecimento dos usuários. Num dia, elas bloqueiam anúncios ou gerenciam abas, e no dia seguinte, estão coletando silenciosamente suas credenciais por meio de uma atualização que você nem percebeu.
Não existe uma solução única para esse problema. As lojas de extensões dos navegadores estão fazendo o possível com análises automatizadas e verificações manuais, mas campanhas passivas demonstraram que podem permanecer indetectáveis por anos. O melhor que você pode fazer é manter sua lista de extensões curta, questionar as permissões e usar senhas e autenticação de dois fatores como uma rede de segurança caso algo inevitavelmente passe despercebido.