De repente, você recebe uma mensagem ameaçadora. O remetente anônimo alega que você deve dinheiro ou que um membro da família está com problemas. A menos que você pague o valor ou forneça dados pessoais, ele o ameaçará com consequências. Perturbador, para dizer o mínimo.
As ameaças cibernéticas aumentam constantemente à medida que avançamos para o mundo digital, à medida que os invasores procuram oportunidades para tirar vantagem das vulnerabilidades de segurança e roubar informações confidenciais. Dentre essas ameaças, o ataque Quid Pro Quo se destaca como uma das formas maliciosas que os invasores utilizam para manipular a vítima e roubar informações. Você já ouviu falar desse tipo de ataque? E você sabe como pode se proteger contra isso de forma eficaz?
Neste artigo, aprenderemos sobre o ataque Quid Pro Quo e como ele funciona. Exploraremos os detalhes desse tipo de ataque e como ele é realizado pelos invasores. Mas não se preocupe, também temos um plano preciso para nos defendermos contra esse ataque malicioso. Verificar O que é malware de injeção de processo e como você pode evitá-lo?
Links Rápidos
Quid Pro Quo
A frase latina “Quid Pro Quo” refere-se à troca de valor – conseguir uma coisa por outra. No contexto de ataques ou golpes, o sistema de troca apresenta algumas diferenças:
- Extorsão: O invasor acessa ou afirma ter dados pessoais confidenciais, como fotos, mensagens ou histórico de navegação. Ele ameaça tornar a informação pública, a menos que a vítima pague um resgate.
- Engenharia social: O invasor cria um cenário urgente, como uma fatura de emergência ou uma fatura urgente. Ele tenta manipular a vítima para que envie dinheiro imediatamente ou forneça informações pessoais.
- Suborno/presentes: O invasor oferece à vítima pagamentos, presentes, acesso a oportunidades exclusivas ou outros benefícios em troca de dados confidenciais, fotos/vídeos inapropriados, reuniões, etc.
O denominador comum é que o agressor pede à vítima que desista de algo de valor para obter algo em troca, o que muitas vezes leva a fraude financeira, roubo de identidade ou exploração.
Como os ataques Quid Pro Quo têm como alvo as vítimas?
Embora esses ataques ocorram frequentemente pela Internet, os invasores podem usar vários meios.
1. Telefonemas
Infelizmente, os ataques de troca de telefone ainda são muito comuns. A pessoa que liga finge ser uma figura de autoridade e pressiona a vítima a fazer algo inapropriado ou ilegal. aqui estão alguns exemplos:
- Chamada falsa de agente do IRS: Esta pessoa diz que é do IRS e que você deve impostos atrasados. Eles ameaçam você com prisão ou outros problemas legais se você não pagar o dinheiro imediatamente por telefone. Uma farsa completa! O IRS não faz ameaças por telefone como esta.
- Chamada falsa do provedor de serviços: Alguém está ligando fingindo ser de uma empresa de serviços ou de outro provedor de serviços. Ele afirma que seu serviço será interrompido a menos que você pague imediatamente uma conta vencida ou forneça informações pessoais. É melhor desligar e entrar em contato diretamente com a empresa.
- Chamada de emergência familiar falsa: O golpista finge ser um membro da família ou amigo que se envolveu em um acidente ou problema jurídico. Onde você é obrigado a transferir dinheiro imediatamente para ajudar. Sempre verifique se há uma emergência ligando para a outra família ou para o hospital antes de enviar dinheiro.
O denominador comum é que quem liga cria um senso de urgência e medo de fazer você agir precipitadamente antes de verificar os detalhes. Verificar Melhores aplicativos de gravação de chamadas para Android que você deve usar.
2. Aplicativos de e-mail e mensagens



O e-mail é um dos meios mais comuns de ataque de troca. Um invasor pode facilmente direcionar suas solicitações para um grande número de vítimas.
Uma mensagem comum para um invasor é um e-mail informando que ele contém informações embaraçosas ou privadas sobre você. Ele geralmente ameaça divulgá-lo ao público em geral, a menos que você pague ou faça o que ele pede. Provavelmente, isso nada mais é do que chantagem. É melhor excluir esse tipo de mensagem e evitar interagir com ela. O invasor pode ser dissimulado e só quer assustá-lo e fazê-lo obedecer.
Outro truque é o phishing para obter informações confidenciais, como senhas ou detalhes de cartão de crédito. O e-mail pode alegar que há um problema com uma de suas contas que você precisa verificar com urgência. Mas, na realidade, o hacker só quer que você insira seus dados no site falso. Não morda a isca! Faça login diretamente no site oficial da plataforma em vez de clicar em qualquer link fornecido por e-mail.
Alguns hackers jogam com a simpatia e pedem cartões-presente ou transferências de dinheiro para ajudar em alguma emergência ou azar. Eles dizem que vão pagar quando puderem, mas você pode dizer adeus a esse dinheiro assim que enviá-lo a eles.
Assim como o e-mail, os aplicativos de mensagens fornecem aos invasores um meio eficaz de comunicação em massa. Eles podem enviar ameaças e instruções de pagamento diretamente para o seu telefone. A intimidade na comunicação por mensagens de texto como meio pode fazer com que esses ataques pareçam mais violentos e pressionados.
O principal é nunca enviar dinheiro ou informações confidenciais a pessoas aleatórias por mensagem de texto ou e-mail.
3. Sites de redes sociais e sites de namoro
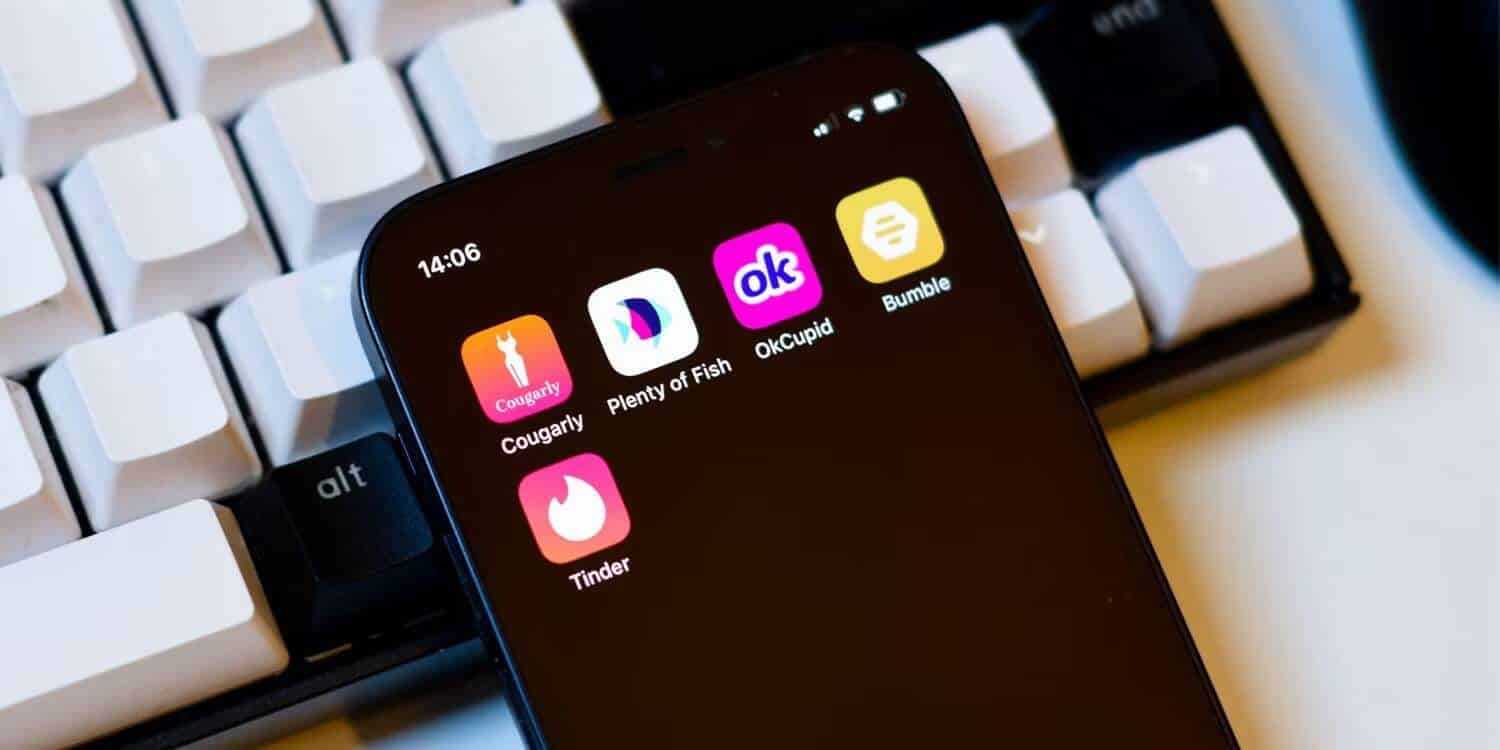
As redes sociais e as plataformas de encontros são uma mina de ouro para a recolha de dados sensíveis e críticos de diferentes pessoas. Um invasor de 'swap' pode perseguir seus arquivos e atividades pessoais para obter acesso a qualquer coisa potencialmente embaraçosa.
Ele pode enviar mensagens diretas assustadoras prometendo favores ou benefícios em troca de fotos privadas, bate-papos, reuniões, etc. É melhor não lidar com esses tipos de solicitações suspeitas. Nada de bom pode resultar de brincar com pessoas mal intencionadas.
Você também pode encontrar contas que oferecem presentes, doações, promoções ou apresentações sobre influenciadores, mas somente se você fizer algo primeiro. Tenha cuidado, porque essas ofertas inacreditáveis são provavelmente tentativas de tirar vantagem de você.
Contas falsas que se apresentam como marcas, celebridades ou outras entidades que exigem curtidas, compartilhamentos e repostagens em troca de produtos e serviços gratuitos, influência, etc., podem parecer atraentes. Mas geralmente é melhor evitar participar dessas táticas de manipulação, mesmo que seja de graça.
Até mesmo amigos ou conhecidos podem pressioná-lo a fornecer serviços inadequados antes de apoiá-lo com seguidores, curtidas, comentários e muito mais. Quando o apoio vem com termos prejudiciais, talvez seja hora de repensar esses relacionamentos.
Como se proteger de ataques de troca (Quid Pro Quo)
Existem muitas pessoas misteriosas na web hoje em dia. Portanto, é importante saber como se proteger de ataques de swap.
Em primeiro lugar, a vigilância é fundamental. Tenha muito cuidado com e-mails de spam, chamadas, mensagens diretas, etc. que façam ofertas ou ameaças ousadas. Verifique se há sinais óbvios de fraude, como urgência, detalhes pouco claros, erros ortográficos e gramaticais, etc.
Pergunte a si mesmo: Uma empresa ou pessoa legítima realmente se comunicaria dessa forma? O IRS não ligará para exigir pagamento imediato e nenhum príncipe nigeriano lhe dará riquezas repentinamente. É tudo uma questão de considerar a possibilidade de uma situação acontecer. verificar m A maioria dos golpes de fraude na Internet de todos os tempos.
Falando em ligações, não forneça informações pessoais ou confidenciais a chamadores indesejados. Entidades oficiais como o seu banco terão seu nome e dados. Ele não ligará para você de repente e pedirá que você confirme alguma coisa. É mais seguro desligar e ligar novamente para um número oficial.
O mesmo vale para links e anexos. Proceda com extremo cuidado. Os phishers são sorrateiros e criam e-mails falsos que parecem legítimos. Portanto, role os links e verifique os URLs reais antes de clicar neles. Certifique-se de que corresponde ao site real. Não abra anexos de remetentes aleatórios, pois eles podem conter malware.
Mantenha suas contas de mídia social fechadas também. Os fraudadores exploram informações para usar em ataques. Desative mensagens diretas de pessoas que você não segue e evite compartilhar publicamente detalhes pessoais. Quanto menos encontrarem, melhor.
Use senhas fortes e exclusivas e ative a autenticação de dois fatores sempre que possível. Isso protege suas contas caso alguém obtenha suas informações de login. Certifique-se de usar um gerenciador de senhas também!
Faça backup de seus dados regularmente também. Como os hackers podem bloquear seus arquivos e exigir o pagamento por uma chave de descriptografia, os backups permitem restaurá-los sem pagar resgate.
E, claro, não envie dinheiro, cartões-presente ou informações confidenciais a estranhos on-line, por qualquer motivo. As organizações de assistência jurídica não lhe enviarão mensagens desta forma. Você deve doar apenas para grupos verificados no site oficial.
E por último, mas não menos importante, mantenha seus aplicativos antivírus, firewalls e hardware atualizados. Os hackers tentam explorar quaisquer falhas de segurança disponíveis. É melhor realizar atualizações de software automaticamente sempre que possível, para que você não precise se preocupar com isso. Verificar Como os cibercriminosos usam inteligência artificial para fraudes emocionais e românticas.
Cuidado com hackers carregando presentes
Todos nós adoramos receber coisas grátis ou acessar conteúdo exclusivo. Mas não deixe que a ganância faça de você um alvo fácil para esses vigaristas!
Lembre-se: se uma oferta parece boa demais para ser verdade on-line, quase sempre não é. Jogue pelo seguro e seja mesquinho com suas informações pessoais. Você pode ver agora Dicas para proteger a privacidade de seus filhos ao postar nas redes sociais.