Nestes dias de ataques e violações cibernéticas frequentes e crescentes, é importante que todas as organizações melhorem sua segurança e tomem medidas para garantir que seus ativos estejam seguros. A tríade de segurança da informação é um modelo vital para melhorar a postura de segurança de cada empresa e infraestrutura. Então, qual é exatamente a tríade da CIA? Como isso ajuda você a criar e manter um sistema seguro? Verificar Riscos de segurança cibernética do trabalho remoto e como resolvê-los.
Links Rápidos
O que é a tríade da CIA?
A Tríade de Segurança da Informação (CIA) é um acrônimo para Confidencialidade, Integridade e Disponibilidade. É um modelo utilizado para orientar a segurança de todo sistema ou empresa.
A tríade CIA tem como foco a segurança da informação ou segurança dos dados, ou seja, é um modelo de segurança da informação que inclui três componentes básicos: confidencialidade, integridade e disponibilidade. Esse modelo define metas e objetivos para aplicativos de segurança de dados e informações e ajuda as empresas a se defenderem contra ameaças digitais, como violação/vazamento de dados, ataques de malware, phishing, violação de credenciais, ataques baseados na Web e muito mais.
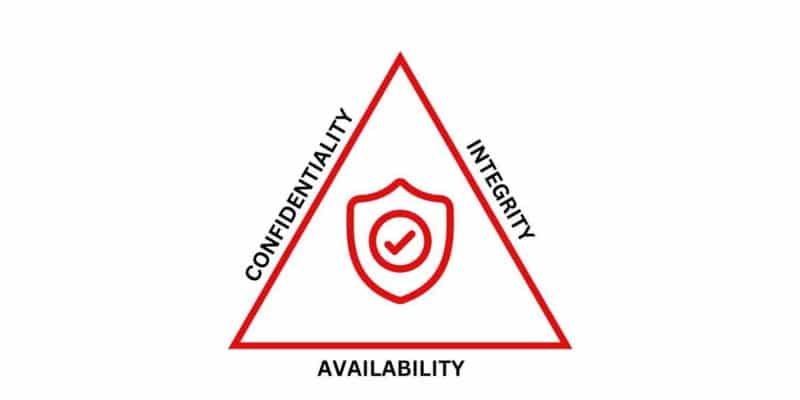
A tríade da CIA pode ser comparada a um triângulo. Ele fornece um conjunto de três regras e princípios relacionados que devem ser respeitados para criar um sistema seguro. Se um dos três principais componentes do CIA não for atendido, o sistema não será seguro.
A tríade da CIA serve como base para políticas e infraestruturas de segurança eficazes; Com ele instalado, fica mais fácil para os profissionais de segurança criar políticas e analisar as próprias vulnerabilidades de segurança.
confidencialidade
A confidencialidade trata da privacidade dos dados e ativos da sua empresa. Isso significa que apenas funcionários e contas autorizados devem ter acesso a dados privados. Qualquer conta não autorizada não poderá ler, escrever ou executar dados ou comandos no sistema.
Se você possui uma conta em uma empresa, antes de acessar ou modificar os dados da sua conta, você deve primeiro fazer login. O processo de inserção de seus dados é o banco de dados da empresa para verificar sua identidade. Isso é feito para manter seus ativos confidenciais. Se um hacker obtiver acesso à sua conta e seus dados, sua confidencialidade foi violada.
Alguns exemplos de violações de confidencialidade incluem ataques MitM (MitM), detecção de pacotes, injeção de SQL, ataques cibernéticos diretos em uma organização ou vazamentos acidentais de dados.
Muitas vezes, a confidencialidade é violada porque as senhas não são armazenadas com segurança. Criptografar senhas e usar autenticação sem senha, como aplicativos gerenciadores de senhas e provedores de serviços de logon único, ajudam a melhorar a confidencialidade de seus ativos e, por sua vez, sua segurança. A autenticação multifator também deve ser implementada em toda a empresa para verificar a identidade de cada usuário e garantir que eles tenham autorização para acessar e modificar dados.



integridade
Na segurança cibernética, integridade refere-se à credibilidade, confiabilidade e autenticidade dos ativos e dados armazenados em um sistema. Quando alguém usa seu site ou aplicativo para transferir dados, esses dados chegam até eles sem nenhuma forma de adulteração?
A integridade garante que todos os ativos que você possui ou aos quais foi confiado o cuidado sejam precisos, completos e consistentes o tempo todo. A integridade pode ser comprometida por cibercriminosos que atacam o sistema e alteram dados, registros e informações críticas.
Formas de garantir a integridade do seu sistema incluem criptografia, uso de resumos de mensagens e marcas d'água digitais. Esses métodos permitem verificar os dados no início e no final da transferência para garantir que nenhuma modificação tenha sido feita. Outros métodos incluem o uso de sistemas de controle de versão e detecção de intrusão.
A integridade se presta a outro conceito importante em segurança cibernética: não repúdio.
Isenção de responsabilidade significa recusa ou objeção à validade de um contrato ou transação. O não repúdio garante que o remetente não possa negar que uma mensagem foi enviada ao destinatário e vice-versa. O remetente recebe um comprovante de entrega e o destinatário um comprovante de identidade do remetente. Dessa forma, ambas as partes têm a garantia da integridade do que está sendo transmitido. O não repúdio também usa criptografia e assinaturas digitais.
Disponibilidade
Se a confidencialidade e a integridade dos dados são garantidas e ainda não estão acessíveis, então tudo é inútil, certo?
Disponibilidade na tríade CIA significa que todos os dados e ativos em uma empresa ou sistema devem estar sempre acessíveis a usuários autorizados. Para conseguir isso, todos os bancos de dados, infraestrutura técnica e sistemas — tanto de software quanto de hardware — devem ser mantidos e executados regularmente.
Um exemplo de violação de disponibilidade é um ataque de negação de serviço (DoS). Um ataque de negação de serviço (DoS) ocorre quando um cibercriminoso sobrecarrega um sistema com muito tráfego e o torna inacessível aos usuários. Outros exemplos de violações de disponibilidade incluem ataques Estouro de buffer falhas de hardware e erros humanos simples.
Para reduzir as violações de disponibilidade, você deve sempre ter várias cópias de backup dos dados. Também é necessário implementar o conceito de redundância em infraestruturas de hardware e software, como servidores, bancos de dados e redes de aplicativos. Redundância é a prática de manter várias instâncias da mesma infraestrutura de armazenamento para garantir a disponibilidade em todos os momentos. No caso de um ataque, o próximo dispositivo ou dispositivo pode operar o dispositivo atacado sem problemas. Verificar O que é o gerenciamento do modo de segurança na nuvem e por que é importante?
Por que a tríade da CIA é importante?
A tríade CIA é um conceito muito importante em segurança cibernética porque serve como guia e lista de verificação para proteger sistemas e ativos. Com a tríade da CIA, tornou-se mais fácil para empresas e pessoal de segurança criar sistemas confiáveis e seguros.
Na resposta a incidentes, o Trinity da CIA é essencial para identificar as partes exatas do Trinity que foram comprometidas e ajuda a equipe a responder adequadamente. Verificar Melhores maneiras de incentivar as pessoas a trabalhar em segurança cibernética.
Confidencialidade, integridade e disponibilidade: o que é mais importante?
Seria difícil escolher o mais importante dos três conceitos, pois cada um é completamente diferente e essencial para a segurança de qualquer sistema. Em certos casos, um pode ser escolhido em detrimento do outro. Por exemplo, em uma tentativa de manter a confidencialidade do sistema durante um ataque cibernético, pode ser necessário abrir mão da disponibilidade.
Mas lembre-se, se um componente da tríade da CIA for hackeado, a segurança desse sistema é insuficiente. Verificar Maneiras econômicas de implementar a segurança cibernética dentro do orçamento.
Melhore sua segurança usando o CIA Triad
A tríade CIA desempenha um papel importante na melhoria e manutenção da postura geral de segurança de sua organização. Com esses três componentes principais implantados, sua empresa poderá se manter segura contra agentes de ameaças e cibercriminosos. Também pode servir como um guia na realização de treinamentos de conscientização e segurança para sua empresa. Você pode ver agora Melhores cursos online para iniciar uma carreira de segurança cibernética.