Se você acha que a privacidade é a única coisa em risco, Uso do Facebook Acontece que há mais com que se preocupar. O Facebook pode ser uma ferramenta importante para os cibercriminosos invadirem contas e roubarem informações de terceiros.
Mas como eles podem fazer isso e o que eles ganham? Aqui estão as maneiras cruciais que os hackers usam o Facebook para obter acesso aos seus dispositivos e roubar informações confidenciais - às vezes até roubando sua conta do Facebook.
Links Rápidos
1. Uso de anúncios no Facebook
Eu me pergunto quanto $$$ #Facebook torna a venda de anúncios com malware? #malvertisementpic.twitter.com/kff2D4W1kd
-CM ◔_◔ (@ n3onli8) 17 de novembro de 2017
Se você acha que os anúncios são irritantes, imagine os anúncios realmente baixando malware em seu computador. Isso é o que pode acontecer com anúncios falsos chamados malvertising.
Nos últimos anos, o Facebook aumentou a segurança em sua plataforma de veiculação de anúncios. No entanto, houve vários casos em que os criminosos ultrapassaram as restrições de uma rede social.
Este programa malicioso pode roubar suas credenciais, informações bancárias, dados pessoais e muito mais.
Embora o Facebook tenha ganhado mais controle sobre o problema, o malvertising ainda é algo com o qual os usuários devem estar atentos.
2. Ataques de engenharia social para roubar contas
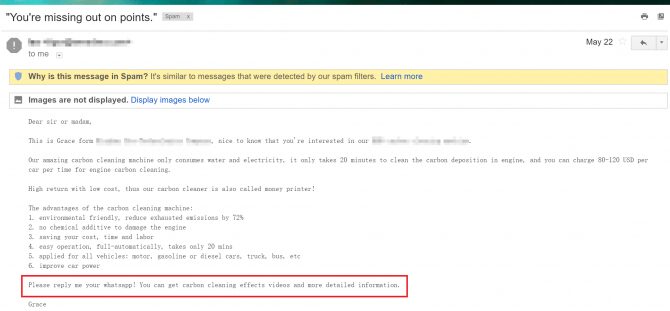
"Um e-mail de phishing socialmente projetado que usa a descrição do trabalho do alvo para tentar solicitar mais informações e enviar malware."
Os fraudadores usam a engenharia social para manipular o alvo para divulgar informações confidenciais usando métodos sociais e psicológicos.



Eles são comumente usados em Phishing Porque é mais provável que você acredite na fraude personalizada em torno de suas informações pessoais. Este tipo de phishing tem sua própria subcategoria: Spear Phishing.
Mas onde os fraudadores encontram essas informações? Na maioria das vezes, ele é obtido em seu perfil do Facebook. Mesmo que você tenha proteções de privacidade que impeçam o público de ver a maioria das suas informações, não é incomum que fraudadores lhe enviem um pedido de amizade para obter uma visão melhor dos seus detalhes.
É melhor não aceitar pedidos de amizade de estranhos. Você também deve definir a maioria dos seus detalhes para خاص أو Somente amigos.
Cada detalhe que os fraudadores podem ver pode ajudar a tornar os e-mails de phishing mais confiáveis. Muitas vezes, eles nomearão um de seus amigos do Facebook como a pessoa que deu a eles suas informações de contato, eles podem comentar sobre novos empregos ou contatos e podem personalizar o e-mail de acordo com sua localização.
3. Links do Facebook Messenger para hackear e espalhar vírus
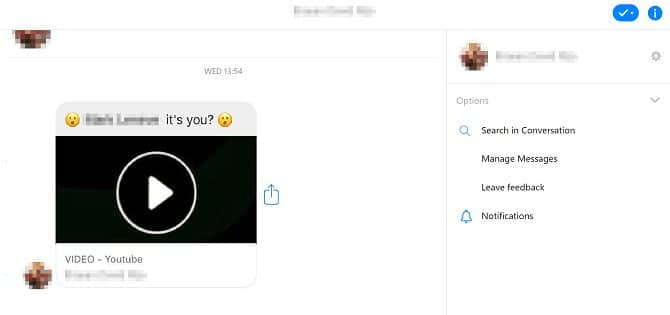
Uma das regras gerais da internet é que, se um contato enviar a URL em uma mensagem com pouco contexto ou explicação, você não deve clicar nela. Isso ocorre porque os links maliciosos enviados por meio de aplicativos de mensagens são um dos métodos mais comuns de hackear contas e espalhar vírus. Dado que Messenger Tendo esse acesso massivo, isso o torna o acéfalo para os hackers.
Como tal, muitos malwares usam o Facebook Messenger para se espalhar.
Infelizmente, se você não estiver pronto, pode ser fácil clicar em um desses links por reflexo.
Não clique em links!
Se ao menos seu amigo provavelmente lhe enviou um link que gostaria que você visse, envie uma mensagem a ele e pergunte sobre isso. Os robôs de malware automatizados não costumam conversar.
Se você clicar em um link e um site solicitar que você baixe um arquivo - novamente, não faça isso. É a confiança inerente dos usuários nas mensagens dos amigos que torna essa forma de malware particularmente eficaz.
Você também deve garantir que tenha proteção anti-malware adequada para evitar downloads automáticos de scripts em sites.
4. Baralhe aplicativos e questionários no Facebook
A maioria de nós sabe quanta informação os testes (e outros aplicativos) do Facebook podem realmente obter de sua conta. O escândalo Cambridge Analytica trouxe a questão aos olhos do público. Na verdade, algumas semanas depois que a notícia de suas violações se espalhou, foi revelado como um teste chamado myPersonality também coletou informações do usuário e as deixou expostas devido à falta de segurança.
Embora o Facebook esteja suprimindo esses tipos de aplicativos, eles ainda estão lá. A coleta de dados é um dos problemas que esses aplicativos representam, mas também têm sido usados para introduzir malware ou roubar credenciais de contas.
Os testes de atenção são uma maneira fácil para anunciantes e fraudadores coletar dados do usuário. Muitos usuários não hesitam em conceder ao teste ou ao aplicativo acesso à sua conta do Facebook.
Às vezes, os testes também incluem código malicioso que se infiltra em seu computador assim que é acessado. Se você acha que concordou em acessar um aplicativo indescritível, leia nosso guia sobre como Revogue o acesso do aplicativo ao Facebook e aumente sua privacidade.
5. Operações fraudulentas comuns por meio de postagens de seu diário
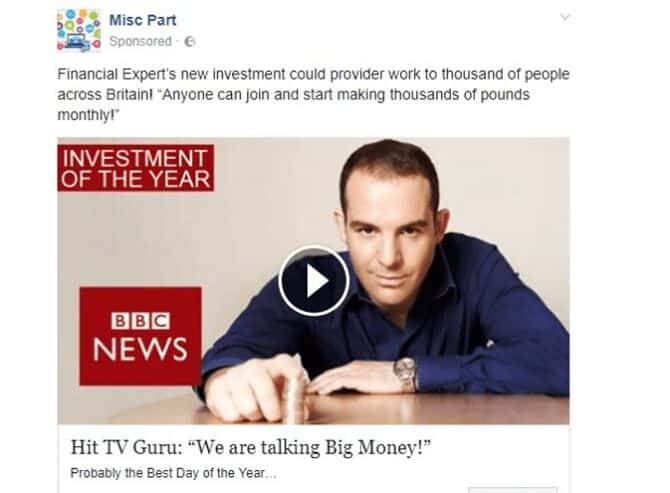
Essa é outra forma de anúncios falsos, mas em vez de depender do Facebook para veicular anúncios na plataforma, os golpistas compartilham postagens do Facebook em seus diários ou páginas. Essas postagens levam a malware ou sites fraudulentos.
Os fraudadores às vezes promovem essas postagens por meio de ferramentas de anúncios do Facebook. Mas também é postado e compartilhado por usuários regulares e falsificadores. Isso é especialmente verdadeiro para sites de golpes que prometem algum tipo de recompensa, como uma oportunidade de ganhar dinheiro.
Outras vezes, o hacker toma posse de uma conta de usuário comum e a usa para espalhar um golpe em seu diário, marcando vários de seus amigos. Como a postagem vem de uma conta conhecida, o hacker espera que os usuários sigam o link da postagem e caiam no esquema.
Freqüentemente, os sites compartilhados nessas postagens tentam reproduzir a aparência de sites de notícias legítimos. No entanto, quando o usuário visita a página, o site tenta introduzir malware no dispositivo do usuário ou um pop-up é exibido.
Muitas vezes, esses pop-ups apresentam um produto falso, oferecem um item gratuito aos usuários ou promovem um serviço falso como “Uma oportunidade incrível de Bitcoin“. Quando os usuários clicam neste pop-up, uma página pede que eles insiram informações de pagamento ou outras credenciais. Essas informações são então usadas para roubar dinheiro, identidades ou acessar contas de usuários.
Como evitar malware e vírus no Facebook
O Facebook pode parecer um campo minado para navegar em termos de riscos de privacidade e segurança cibernética. Mas se você for infectado com malware, existem opções disponíveis para ajudar com Remoção de vírus do Facebook.