Existe um prazo específico relacionado ao recurso Inicialização Segura do Windows que se aproxima em meados de 2026 e pode afetá-lo. Antes do carregamento do Windows, o recurso Secure Boot verifica o processo de inicialização do sistema.Mas para isso, depende de certificados de criptografia e, infelizmente, muitos desses certificados antigos de Inicialização Segura expiram em junho de 2026.

Isso significa que os sistemas que não migrarem a tempo poderão não conseguir aceitar futuras atualizações de inicialização. Em computadores onde as futuras atualizações de firmware ou segurança dependem dos certificados de Inicialização Segura mais recentes, alguns dispositivos podem simplesmente não iniciar. A Microsoft já começou a distribuir novos certificados, portanto, não há motivo para pânico. No entanto, é importante entender como tudo funciona para evitar surpresas desagradáveis.
Links Rápidos
Qual a função dos certificados de Inicialização Segura durante a inicialização do Windows?
O sistema de confiança que decide se o seu computador tem permissão para inicializar.

Antes mesmo que os drivers e o software antivírus entrem em ação, a Inicialização Segura (Secure Boot) faz seu trabalho. Toda vez que você inicializa o computador, o firmware do sistema usa um conjunto de certificados confiáveis armazenados diretamente no firmware UEFI para verificar se os componentes críticos de inicialização, principalmente o Gerenciador de Inicialização do Windows, foram assinados por uma autoridade confiável. Se a assinatura não puder ser verificada em relação a um certificado confiável, o processo de inicialização é encerrado imediatamente.
Essa verificação é uma etapa crucial na cadeia de confiança. As chaves privadas da Microsoft assinam os componentes de inicialização do Windows, e os certificados correspondentes são armazenados no banco de dados de assinaturas dependentes (Dependent Signatures Database) do firmware. Esses certificados definem os carregadores de inicialização confiáveis para operação. O KEK (Key Exchange Database) garante que somente uma entidade confiável possa modificar os carregadores de inicialização autorizados, mantendo os certificados que controlam quem pode atualizar o banco de dados.
O ponto principal é que os certificados de Inicialização Segura (Secure Boot) têm datas de expiração. Após expirarem, o firmware do seu computador não poderá mais confiar nos certificados expirados como uma âncora confiável. Este é um mecanismo de segurança deliberado, projetado para limitar a exposição a longo prazo a chaves de assinatura comprometidas ou desatualizadas.
Certificados que irão expirar
As chaves de assinatura mais antigas da Microsoft, nas quais o Windows se baseia há mais de uma década.
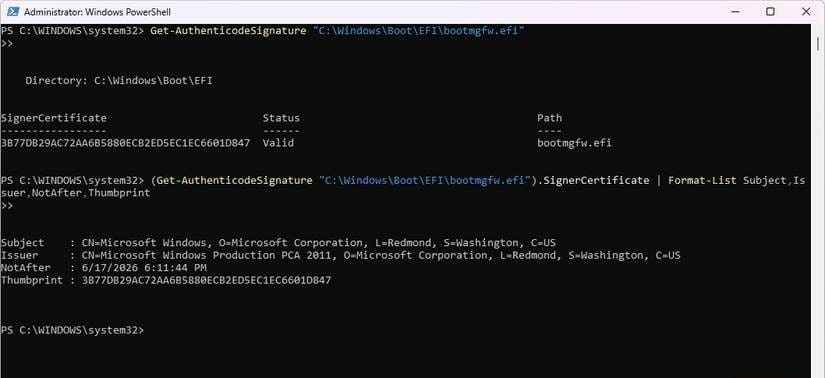
Muitos dos certificados afetados foram criados em 2011 e expirarão em algum momento de 2026. Os seguintes certificados estão sendo descontinuados e substituídos:
| Janela de validade | O certificado está sendo gradualmente descontinuado. | Certificados alternativos | O que este certificado controla? |
|---|---|---|---|
| Junho de 2026 | Microsoft Corporation KEK CA 2011 | Microsoft Corporation KEK CA 2023 | Ele autoriza atualizações nos bancos de dados de confiança do Secure Boot. |
| Junho de 2026 | Microsoft UEFI CA 2011 | Microsoft UEFI CA 2023 e Microsoft Option ROM UEFI CA 2023 | Permite a execução de bootloaders, drivers e ROMs opcionais. |
| Outubro de 2026 | Produção PCA 2011 do Microsoft Windows | Windows UEFI CA 2023 | Assina o Gerenciador de Inicialização do Windows e os componentes principais de inicialização. |
Desde o Windows 8, esses três certificados têm sido a base da Inicialização Segura em computadores Windows. O certificado Microsoft UEFI CA 2011 está sendo substituído por dois certificados para melhorar a precisão da segurança. Embora não se espere que todos os sistemas que não utilizam os certificados mais recentes apresentem falhas repentinas, eles podem ser excluídos de futuras atualizações ou proteções da Inicialização Segura.
Você pode visualizar o certificado atual em seu computador executando o seguinte comando do PowerShell: (Get-AuthenticodeSignature “C:WindowsBootEFIbootmgfw.efi”).SignerCertificate | Format-List Subject,Issuer,NotAfter,Thumbprint



Por que os computadores afetados podem parar de inicializar após a atualização?
Como as transferências e revogações de certificados podem quebrar a confiança em uma startup?
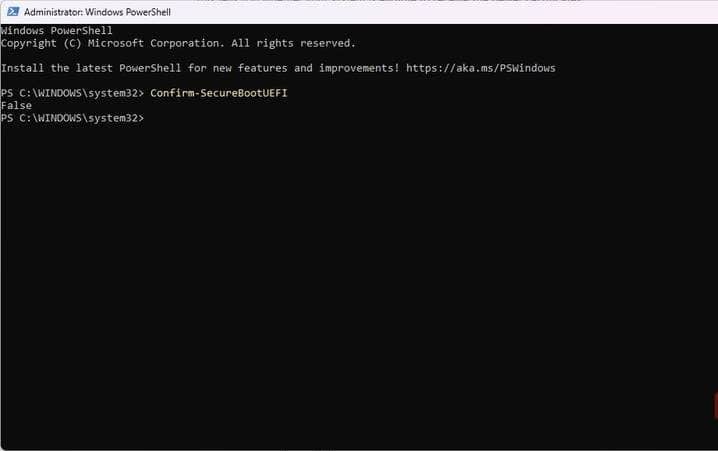
É improvável que você experimente falhas de Inicialização Segura no dia em que seus certificados expirarem. No entanto, uma atualização de firmware ou de segurança pode afetar o que seu computador está disposto a confiar e, nesses casos, as falhas podem começar. Esse comportamento foi observado após Resposta da Microsoft Para o bootkit UEFI BlackLotus, que permitia que bootloaders maliciosos fossem executados mesmo em sistemas com a Inicialização Segura ativada.
A correção da Microsoft para essa vulnerabilidade não foi suficiente. Como investigação mais aprofundada, a Microsoft começou a desativar componentes de inicialização vulneráveis. Ela também reforçou seus requisitos de inicialização segura.
Os certificados mais recentes de 2023 agora são essenciais para a proteção e revogação do Secure Boot. Na prática, isso significa que, mesmo que seu computador pareça estar funcionando perfeitamente, o Secure Boot pode bloquear a inicialização se a atualização exigir confiança em certificados mais recentes que ele não possui. Nesta fase, você pode ter apenas algumas opções de reembolso restantes..
Como a Microsoft está migrando computadores para os certificados de Inicialização Segura mais recentes.
Atualizações automáticas, regras de elegibilidade e por que alguns dispositivos são ignorados.
A Microsoft iniciou uma implementação gradual, antes de 2026, começando com o que chama de sistemas de "alta confiança". Esses sistemas possuem firmware atualizado, um histórico de atualizações estável e já têm a Inicialização Segura ativada. Os sistemas elegíveis recebem a nova certificação por meio do Windows Update, mas só podem instalá-la em conjunto com o firmware do sistema.
As máquinas virtuais (VMs) baseadas no Windows que usam a Inicialização Segura UEFI geralmente dependem do mesmo modelo de confiança e obtêm certificação pelo mesmo processo que as máquinas físicas. Isso inclui VMs executando Hyper-V e Azure. Qualquer VM que não aceite as certificações mais recentes enfrentará o mesmo destino que as máquinas físicas.
As atualizações do Windows KB5074109 e KB5073455 para 2026 já começaram a distribuir esses certificados. No entanto, limitações de firmware podem significar que apenas procedimentos manuais consigam concluir a distribuição em determinados dispositivos.
Você pode executar este comando no PowerShell, e ele confirmará o valor diferente de zero de Atualizações disponíveis Seu computador está qualificado para receber atualizações de certificado: Get-ItemProperty -Path “HKLM:SYSTEM:CurrentControlSetControlSecureBoot” | Format-List
O que você está fazendo agora para garantir que seu computador ainda funcione em 2026?
Há duas coisas importantes que você precisa fazer agora: certifique-se de que a Inicialização Segura (Secure Boot) esteja ativada e que o firmware do seu sistema esteja atualizado. A ferramenta Informações do Sistema do Windows pode mostrar se a Inicialização Segura está ativada. No entanto, qualquer atualização de firmware deve vir do fabricante do seu computador ou da plataforma que gerencia o firmware virtualizado.
Se o seu sistema for compatível, a atualização geralmente ocorrerá silenciosamente em segundo plano. Preste atenção especial a dispositivos com configurações de inicialização dupla ou computadores com resquícios do processo de inicialização antigo, pois eles têm menos probabilidade de receber uma atualização automática. Talvez seja necessário acessar este caminho de registro: HKEY_LOCAL_MACHINE_SYSTEM CurrentControlSetControl SecureBoot Definindo o valor de registro Atualizações disponíveis Para um valor diferente de zero. Você pode considerar usar um editor mais seguro para alterar os valores do registro..