Vamos dar uma olhada no método de “Detecção de comunicação não autorizada” que é feito em seu computador Windows, que pode levar à violação de dados de seu computador e até mesmo você precisa rastrear essa conexão e evitar a conexão que parece não ser autorizada. Isso também pode fazer com que os dados sejam usados para fins ilegais. Portanto, dê uma olhada em todo o guia discutido abaixo para continuar.

Seu computador faz conexões com fontes externas sempre que você se conecta à Internet. Essas conexões são completamente seguras e desaparecem quando estão sob seu controle. Mas pode haver algum tipo de comunicação que pode ocorrer em seu computador sem sua permissão. Se isso acontecer, você pode perder seus dados privados, que são direcionados a algumas fontes externas anônimas. Quando você encontrar conexões não autorizadas em seu computador, não pare. Você tem que encontrar maneiras de detectar essas conexões. Aqui neste artigo, escrevemos sobre um método pelo qual você pode detectar conexões não autorizadas em seu computador Windows. Se você estiver interessado em aprender sobre esses métodos, vá e leia o método abaixo. Esta é a parte introdutória do post, então leia a seção principal deste post abaixo!
Na verdade, um dos meus laptops estava funcionando de forma anormal devido a uma desconexão e então pensei em rastrear as conexões que meu laptop estava fazendo. Então decidi rastrear os links de saída e obtive alguns resultados surpreendentes. Eu precisei encerrar algumas conexões para proteger a rede de se envolver em alguma atividade ilegal. E agora estou compartilhando a mesma coisa com você, então você também pode usá-los para proteger seu dispositivo.
Como detectar conexões não autorizadas em seu computador Windows
Aqui usamos dois métodos possíveis que o ajudarão a analisar as conexões que chegam ao seu dispositivo e você pode gerenciá-las facilmente de acordo com seu desejo. Portanto, siga o próximo passo a passo para fazer o procedimento apropriado.
Nº 1 usando o PowerShell
Nisto, você usará um recurso interno do Windows acessando o PowerShell e vendo a atividade de conexões ocultas.
# 1 para acessar conexões usando PowerShell , Primeira pressão Win + X. O menu Power User será aberto. Esta lista fornece maneiras fáceis de diferentes ferramentas no Windows.
# 2 Em seguida, faça uma opção PowerShell (Admin). Você precisa de benefícios de administrador para operar este recurso.
# 3 Após o progresso mencionado acima, escreva isto:
netstat -abf 5> activity.txt
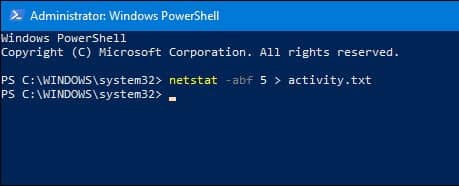
Depois disso, pressione Enter. Agora seu computador começará a registrar os links feitos e a disponibilizá-los para o documento de conteúdo.
# 4 Agora deixe o programa rodar por alguns minutos. Você pode continuar a lidar com algo diferente que deseja.



# 5 Reproduza os fatos pressionando Ctrl + C.
# 6 Agora basta digitar “atividade.txt“E pressione Entrar Para ver os dados registrados pelo programa.
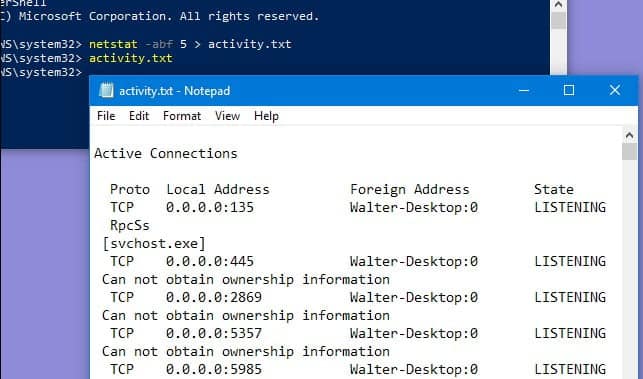
# 7 Finalmente, abra o registro .txt no Bloco de Notas.
# 8 Este arquivo do Bloco de notas é colocado no System32 conforme mostrado abaixo, caso você precise consultá-lo posteriormente.
# 9 Se você descobrir algo em um estado que não está vendo, pesquise online. Na ausência de algo que possa não ser seguro para o seu computador ou proteção, procure novamente para descobrir como se livrar dele.
Por meio do uso de TCPView
O TCPView da Microsoft é uma ferramenta que pode ser acessada pela Internet para mostrar conexões. Você pode usar este portal para visualizar sua atividade de comunicação e descobrir atividades ocultas.
Como usar TCPView:
1. Vá para o site de download TCPView.
2. Continue onde diz para baixar TCPView.
3. Após o download, remova os logs do arquivo. fecho eclair.
4. Para concluir, execute o log do aplicativo TCPView. E no aplicativo, você pode ver todas as atividades de rede que ocorrem em seu PC com Windows.
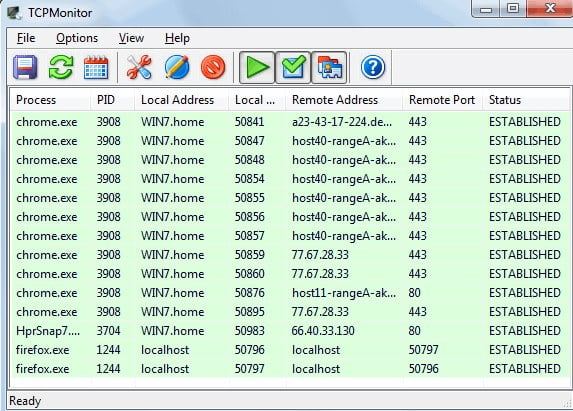
Especificamente, a partir deste ponto, o dispositivo começará a exibir todas as conexões atuais que o seu computador está usando. Caso não haja chance de ver algo do qual você não tem certeza, clique com o botão direito do mouse na ação e clique em “Whois…” para obter mais dados sobre ela. Enquanto o programa está sendo executado, linhas de informações especiais aparecem com linhas vermelhas, amarelas ou verdes. Essas linhas circulares fazem você pensar sobre quaisquer modificações nos procedimentos. O recurso verde mostra um link de ferramenta aberto recentemente e, quando for fechado, aparecerá em vermelho. Os recursos amarelos indicam uma mudança nesta associação. Este programa funciona rapidamente, e a Galeria retorna para diferentes partes das conexões regularmente, tornando às vezes chato tocar em uma linha específica.
Conclusão
Depois de ler este artigo, você deve saber como detectar conexões não autorizadas feitas por um computador com Windows. Essas informações são fornecidas com o objetivo de ajudá-lo e esperamos que já tenha se beneficiado com as informações fornecidas. As informações completas são fornecidas em uma linguagem de fácil leitura. Vamos passar para a seção de comentários, escrevendo opiniões e sugestões. Além disso, tente reservar algum tempo para compartilhar esta postagem com outras pessoas também.