Existem muitas tecnologias de rede que funcionam discretamente sempre que você carrega uma página da web específica. No entanto, embora a maior parte do anonimato ajude a servir páginas da Web e a mantê-lo seguro, algumas práticas de rede que passam despercebidas deixam você vulnerável a invasores.
Deep Packet Inspection (DPI) não é algo sobre o qual o usuário médio da Internet fala todos os dias. No entanto, isso pode afetar muito a sua privacidade. É usado para analisar dados que passam pelas redes. Apesar dos seus benefícios na melhoria da segurança e eficiência da rede, o DPI pode ser usado para espionar as atividades online dos utilizadores, colocando a sua privacidade em risco. Neste artigo, veremos como se proteger dos perigos da inspeção profunda de pacotes e forneceremos dicas e truques para se manter digitalmente seguro. Verificar Diferenças entre VPN e proxy: como escolher o melhor para proteger sua privacidade online?

Links Rápidos
O que é inspeção profunda de pacotes (DPI)?
A inspeção profunda de pacotes (DPI), também conhecida como detecção de pacotes, é um método de examinar o conteúdo dos pacotes de dados à medida que chegam a um ponto de verificação designado na rede. É como ter a segurança do aeroporto monitorando você antes de embarcar em um avião, exceto que o DPI faz isso para pacotes de dados, garantindo que nenhum pacote malicioso entre ou saia da rede.
O DPI funciona usando regras predefinidas do administrador da rede ou ISP. Ele não apenas pode detectar pacotes de dados maliciosos ou que violam regras, mas também identificar o aplicativo ou serviço de onde o pacote se originou, assim como uma ferramenta. Traceroute. Além disso, o DPI também pode trabalhar com filtros, permitindo identificar e redirecionar o tráfego de rede proveniente de um serviço online ou endereço IP específico.
DPI é uma prática muito eficaz para proteger sua rede. É frequentemente utilizado por administradores de rede como sistema de detecção de intrusões ou mesmo como sistema de prevenção de intrusões, graças às suas capacidades de rastreamento de pacotes. Também é usado por organizações que permitem que os funcionários tragam seus próprios computadores para o trabalho e se conectem aos servidores da empresa usando uma VPN para evitar a propagação acidental de spyware, malware ou worms.
Como também pode funcionar com filtros, permite que os administradores de rede controlem quais aplicativos podem enviar dados pela rede. Além disso, também pode ajudar a lidar melhor com o tráfego de rede, favorecendo pacotes de dados de aplicativos de alta prioridade em detrimento de outros para garantir uma conectividade tranquila.
Por último, mas não menos importante, os ISPs utilizam frequentemente a prática de DPI para evitar que os atacantes enviem pedidos maliciosos através das suas redes, protegendo os dispositivos mais vulneráveis, como os dispositivos IoT, que não têm necessariamente as melhores medidas de segurança. Também pode ajudar os ISPs a bloquear tentativas ataques DDoS em dispositivos IoT e organizar o conteúdo da web de acordo com bancos de dados específicos da região.
Como a Deep Packet Inspection (DPI) difere da filtragem de pacotes tradicional?
As técnicas comuns de filtragem ou inspeção de pacotes verificam apenas as informações no cabeçalho de um pacote de dados, incluindo informações como endereço IP de destino, endereço IP de origem e número da porta.
O DPI, por outro lado, lê uma gama muito mais ampla de metadados, bem como os dados associados a cada pacote que o dispositivo manipula. Isso significa que o DPI obtém vários detalhes do cabeçalho do pacote de dados e dos dados reais que ele carrega. Além disso, o DPI também pode identificar o remetente e o destinatário de pacotes de dados individuais, incluindo o aplicativo de onde eles se originaram, algo que as técnicas regulares de filtragem de pacotes não podem fazer.



Isso torna o DPI uma forma mais eficaz de filtrar pacotes de rede. O DPI também pode encontrar ameaças ocultas nos fluxos de dados da rede e relatar quaisquer tentativas de exfiltração de dados, invasões de malware ou violações das políticas de conteúdo da rede. Verificar Como o hacker ataca servidores FTP e o que você pode fazer para evitá-lo?
Como o DPI afeta sua privacidade online?
Embora o DPI tenha sido criado para proteger os usuários contra ameaças de rede, ele o faz de maneira totalmente invasiva. ISPs ou empresas costumam usar esse método de filtragem para bloquear sites ou conteúdos específicos de suas redes.
No entanto, quando você considera que o DPI passa por todos os pacotes de dados que saem do seu computador, isso se torna instantaneamente um pesadelo de privacidade. Houve muitos casos documentados de uso de DPI para fins indevidos, incluindo censura governamental de informações na Internet e em marketing ou publicidade, onde as empresas podem monitorar o comportamento do usuário e vender dados de navegação ou outros dados para empresas de marketing ou publicidade.
A principal preocupação aqui é que o DPI possa identificar o destinatário ou remetente de um pacote de dados específico. Isso significa que se sua rede estiver comprometida ou você estiver conectado a uma rede mal-intencionada que executa DPI em pacotes de dados que viajam por todas as suas atividades na Internet, ela poderá ser facilmente rastreada.
Este é outro motivo para ficar longe Redes Wi-Fi públicas A menos que você esteja em um lugar confiável. É considerada uma lista Nossas dicas de segurança de rede Também é útil para ajudar a proteger sua rede doméstica.
Como se proteger da inspeção profunda de embalagens
A boa notícia é que existem várias maneiras de proteger seus preciosos pacotes de dados contra espionagem de DPI. Embora exijam algum conhecimento técnico, a maioria das ferramentas de proteção DPI inclui extensa documentação e explicações sobre como a ferramenta funciona. Portanto, se você tiver um pouco de tempo disponível, poderá se proteger bastante bem do DPI.
DNS sobre HTTPS
DNS Over HTTPS, ou DoH, é uma medida de segurança projetada para impedir que ISPs usem DPI para monitorar seus clientes e vender esses dados para empresas de marketing ou publicidade ou quaisquer outras empresas interessadas em seus dados de uso da Internet.
Com o DoH, as consultas e respostas DNS são criptografadas antes de serem enviadas pelos protocolos HTTP ou HTTP/2. Essa criptografia garante que os invasores não possam falsificar ou modificar o tráfego DNS – uma das principais funções habilitadas pelo DPI. Além disso, como o DoH oculta solicitações de resolução de nomes, seu ISP ou qualquer pessoa que esteja espionando sua rede não conseguirá ver sua atividade online.
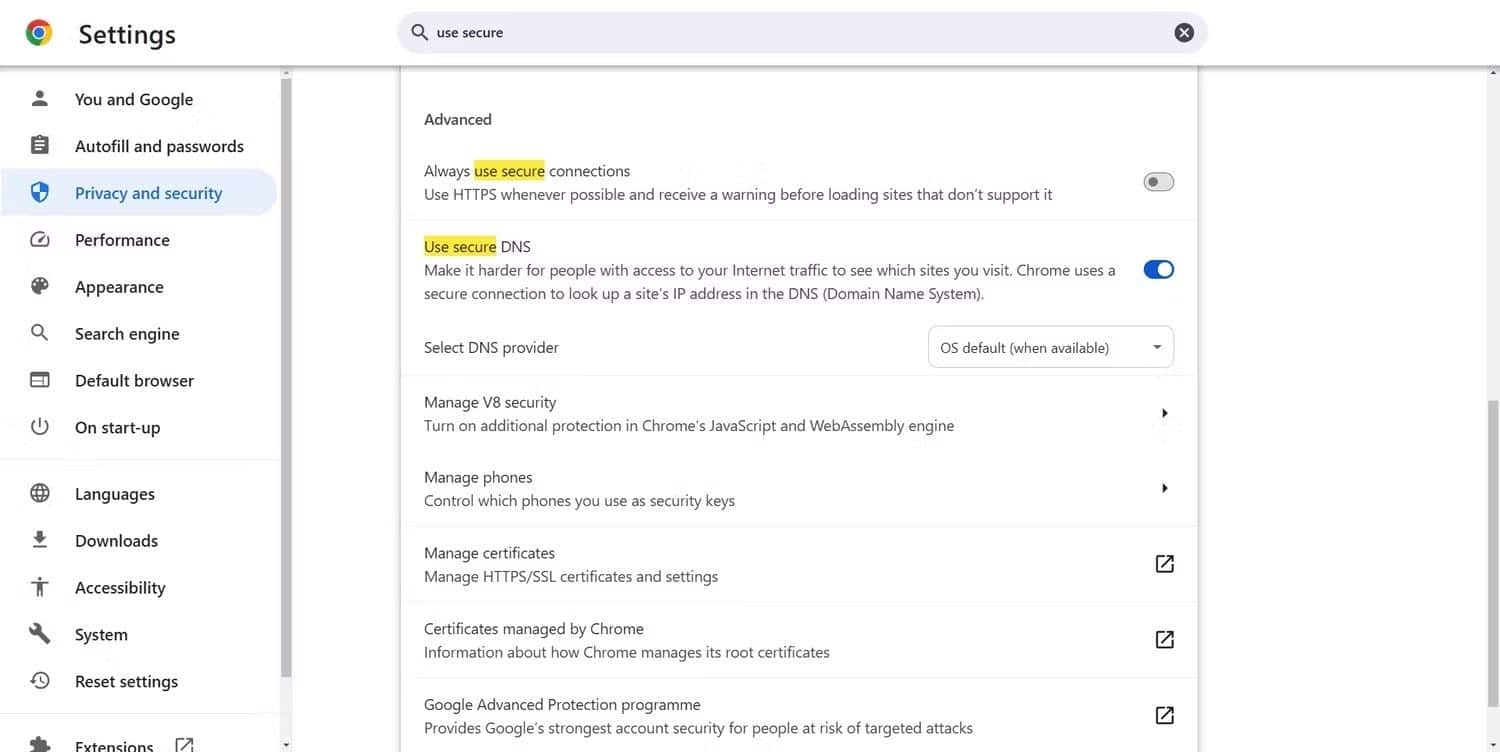
Também é fácil de usar nos navegadores mais populares, incluindo Chrome, Edge, Firefox e qualquer outro navegador habilitado para Chromium, ativando a opção DNS seguro. Você também pode habilitá-lo no Windows, Linux ou macOS simplesmente alterando o endereço DNS que seu computador usa. Você deveria revisar Lista de nossos servidores DNS Para melhorar sua segurança na Internet se você estiver procurando opções.
No entanto, as outras opções DNS seguro e DNS sobre HTTPS protegem apenas solicitações de DNS. Ele não pode proteger contra outras formas de inspeção profunda de pacotes.
AdeusDPI
GoodByeDPI é um utilitário de evasão de DPI gratuito e de código aberto para Windows. Ele pode funcionar com Windows 7, 8, 8.1, 10 ou 11, desde que você conceda acesso administrativo em seu computador. Ele lida com conexões DPI usando divisores ópticos ou espelhamento de porta, que não bloqueia nenhum dado, respondendo mais rápido que o destino solicitado.
Ele bloqueia DPI passivo e ativo e deve funcionar na maioria dos ISPs sem qualquer configuração adicional. No entanto, se a configuração padrão da ferramenta não puder contornar o DPI do seu ISP, o AdeusDPI GitHub fornece instruções úteis sobre como solucionar o problema.
Simulação de DPI falso
Se estiver usando Linux ou macOS, você pode usar Spoof-DPI em vez da ferramenta anterior. Semelhante ao GoodByeDPI, o Spoof-DPI é um utilitário de bloqueio de DPI simples e leve, de código aberto e gratuito para uso/download.
Dependendo se você está usando Linux ou macOS, existem várias maneiras de instalar a ferramenta, conforme detalhado em nossa página GitHub DPI falso. Lembre-se também de que o Spoof-DPI não substitui o DPI das solicitações HTTP, mas ainda serve uma conexão proxy para todas as solicitações HTTP. Ele também não descriptografa nenhuma solicitação HTTPS e, portanto, não requer nenhum certificado SSL.
A Deep Packet Inspection (DPI) pode representar uma ameaça à sua privacidade online ao analisar seus dados sem o seu conhecimento. Para se proteger, você pode usar ferramentas de criptografia, como redes privadas virtuais (VPNs) e aplicativos de criptografia fortes. Também é importante manter-se atualizado sobre as políticas de privacidade e práticas de segurança das redes que você utiliza. Seguindo essas dicas, você pode reduzir efetivamente os riscos e proteger sua privacidade digital. Você pode ver agora Principais recursos de soluções eficazes de privacidade de dados.