A partir do Chrome 68, o Google colocou todos os sites não HTTPS em Categoria negativa chamada "inseguro". Como o Google diz, sites com essa classificação de aviso são vulneráveis a espionagem. Sem seu bloqueio premium, o Chrome não considera mais nenhuma página da web segura o suficiente.

Isso é especialmente verdadeiro quando você deseja compartilhar suas informações de login e pagamento. O problema real ocorre quando o site é rotulado como "Perigoso" com uma enorme marca vermelha. Isso deve bloqueá-lo completamente para qualquer tipo de navegação.

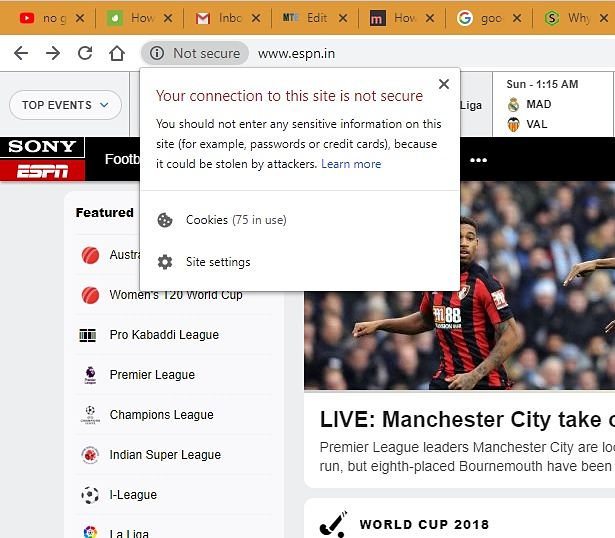
Desde que os novos padrões SSL foram aplicados pelo Chrome, isso deixou os usuários finais confusos. Muitos não têm certeza se desejam ou não evitar completamente as páginas da web sinalizadas. Até mesmo um site como a ESPN tem o emblema "não seguro" no momento. De alguma forma, parece um exagero se você visitar esse site com frequência.
Links Rápidos
Como remover o erro? Prefixar páginas da web com HTTPS
A solução do Chrome para remover o erro é simplesmente prefixar "https" na barra de endereço. Deve, em teoria, forçar o servidor da web a redirecionar para uma conexão SSL segura. No entanto, nem sempre funciona bem. Isso ocorre porque muitos dos principais sites não se preocuparam em implementar o novo protocolo. Da perspectiva do usuário final, visitar o site pode não representar qualquer risco.
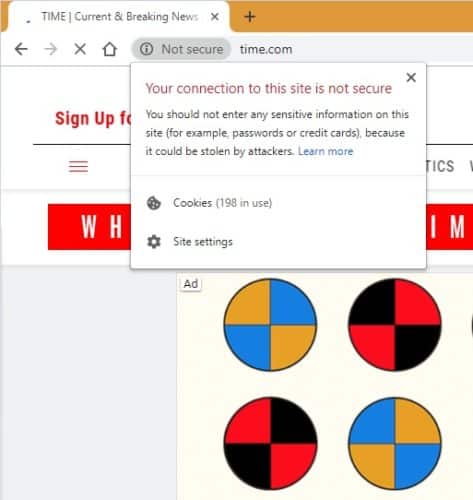
A verdade é que ter uma tag "insegura" nem sempre significa que um site é realmente inseguro. Consulte a seção sobre "riscos óbvios" para obter mais informações.
Como aplicar páginas da web para aplicar SSL
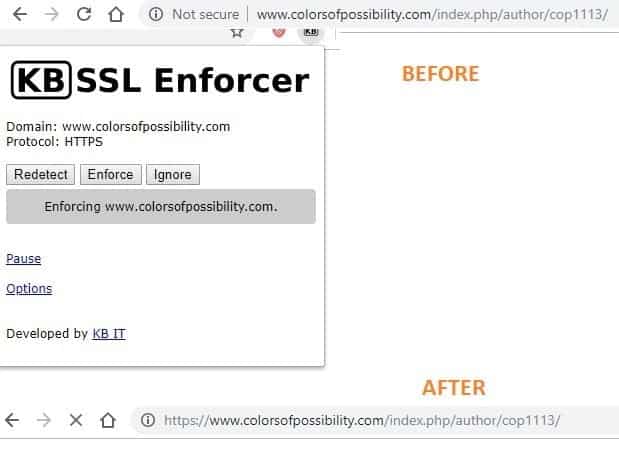
Com uma extensão chamada KB SSL Enforcer , É possível forçar as páginas da web a redirecionar o usuário para SSL. Na maioria dos casos, além de evitar ver o aviso, você também pode navegar com mais segurança no protocolo SSL.
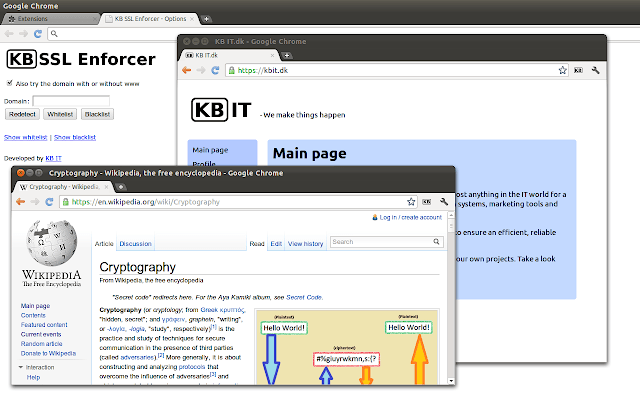
Novas regras SSL devem ser aplicadas apenas, conforme mostrado abaixo. Novamente, pode não funcionar para todos os sites porque pode não ter nenhuma regra para redirecionar páginas HTTP para HTTPS.
Assuma riscos informados
Se você deseja proceder com cautela, independentemente de um erro “inseguro”, então apenas corra o risco consciente e navegue sem se preocupar. Embora seja bom ter o Google procurando por você, nem todos os webmasters estão lá para roubar suas informações.
Vamos encarar. Essas páginas HTTP regulares estão sempre lá e podem ser mais seguras do que o que o Google diz. As causas técnicas dos erros SSL incluem certificados SSL expirados, erros em imagens, CSS, JavaScript, outros erros, TLS incompatível, etc.
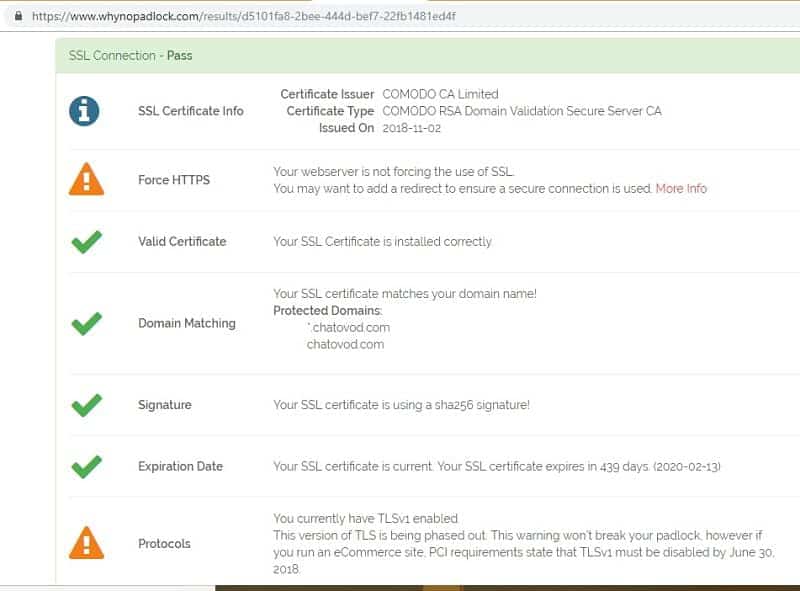
Se você simplesmente deseja saber se um site é bom o suficiente para navegação ocasional, existe uma ferramenta da web chamada Whynopadlock. com Dá-lhe a imagem completa. No exemplo acima, parece que o site de bate-papo está passando por uma conexão SSL, mas pode ter um programa TLS desatualizado. Nem todos os sites precisam impor HTTPS para segurança real.
Conclusão
Existem muitas vantagens nos sites SSL. Eles não apenas criptografam suas informações de navegação de terceiros, mas também ISPs que só podem ver a página inicial. Um aviso “inseguro” é realmente reconfortante para os surfistas regulares, especialmente quando se trata de pagamentos.
Em casos reais, isso pode significar seriamente que o site foi hackeado. Ninguém gosta quando "outras pessoas podem ver ou alterar as informações que você envia ou recebe por meio do site".
No entanto, por enquanto, isso não significa que os sites HTTP sejam sempre inseguros. No final das contas, é uma questão de escolha e você deve usar de discrição.