A qualquer momento, um monte de informações é enviado entre o seu PC com Windows 10 e o vácuo infinito da Internet. Isso é feito usando um processo pelo qual os processos baseados em rede procuram TCP O UDP é uma "porta" livre para se comunicar com a Internet. Primeiro, seus dados são enviados às portas remotas no destino ou local ao qual seus processos estão tentando se conectar e, em seguida, são recebidos nas portas locais novamente em seu computador.

Na maioria das vezes, o Windows 10 sabe como gerenciar portas e garantir que o tráfego seja direcionado por meio das portas corretas para que esses processos possam se conectar com o que precisam. Mas às vezes dois processos podem ser atribuídos a uma única porta, ou talvez você apenas queira obter uma imagem melhor do tráfego da rede e o que está acontecendo dentro e fora dela.
Portanto, decidimos escrever este guia que mostrará como obter uma visão geral de suas portas e ver quais aplicativos estão usando essas portas.
Links Rápidos
Método de Prompt de Comando
Provavelmente, a maneira mais simples de descobrir qual porta está sendo usada por qual processo é usar o método confiável do prompt de comando.
Clique no botão "Iniciar" e digite cmd Em seguida, clique com o botão direito em "Prompt de comando" quando ele aparecer nos resultados da pesquisa. Clique em “Executar como administrador”.
Uma vez no prompt de comando com privilégios de administrador, digite o seguinte comando:
netstat-ab
Isso exibirá uma lista de portas que pode ser bastante longa, juntamente com os processos do Windows que as estão usando. (Você pode pressionar Ctrl + A , Então Ctrl + C Para copiar todas as informações para a área de transferência). Em um computador normal, haverá dois endereços IP principais contendo portas em seu computador.
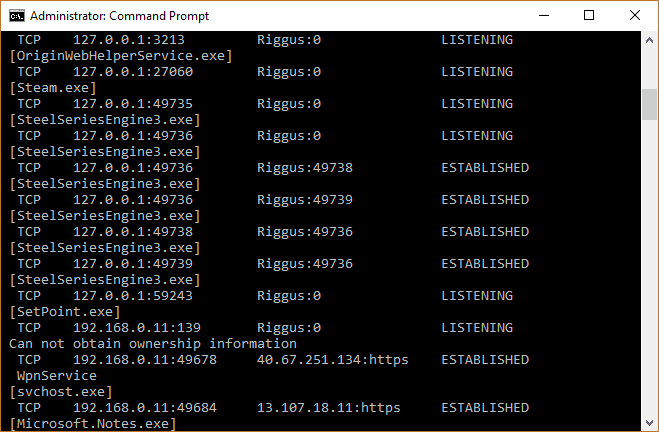
O primeiro, em nosso caso, é "127.0.0.1". Esse endereço IP é conhecido como “localhost” ou “endereço de loopback” e qualquer processo que escuta as portas aqui se comunica internamente na rede local sem usar nenhuma interface de rede. A porta real é o número que você vê após os dois pontos (veja a imagem abaixo).
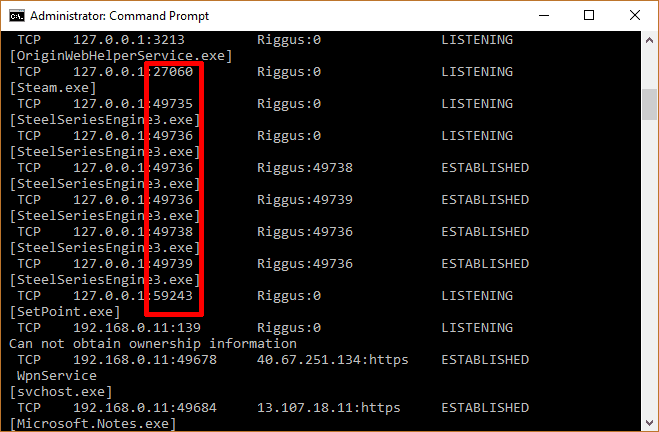



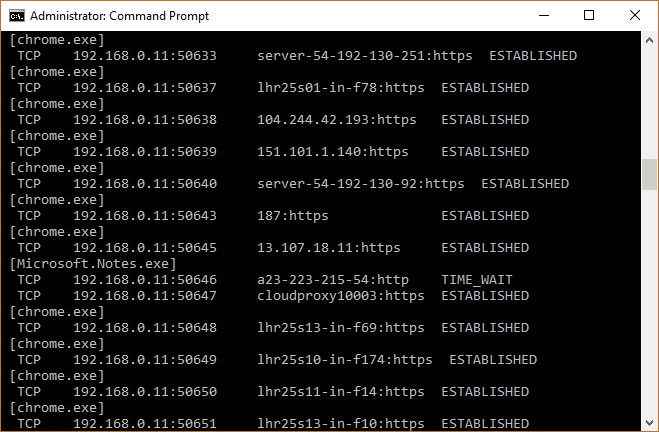
Provavelmente, a maior parte dos seus processos está ouvindo portas com o prefixo “192.168.xxx.xxx”, que é o seu endereço IP. Isso significa que os processos que você vê listados aqui são para ouvir comunicações de sites remotos da Internet (como sites). Novamente, o número da porta é o número após os dois pontos.
TCPView
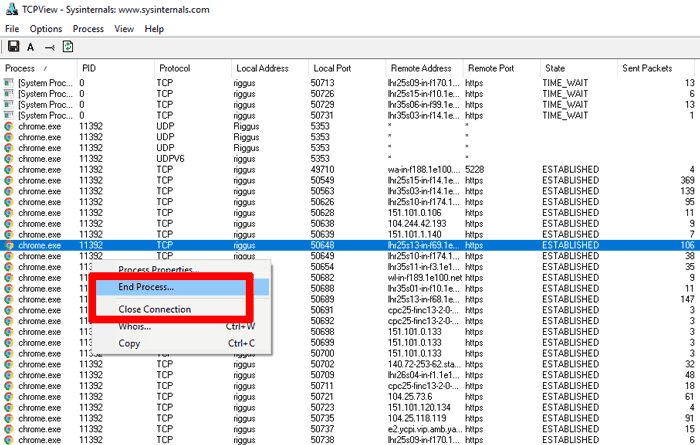
Se você não se importa em instalar um aplicativo de terceiros e deseja ter mais controle sobre o que acontece com todas as portas, pode usar um aplicativo leve chamado TCPView. Este aplicativo exibirá imediatamente uma lista de processos e portas associados.
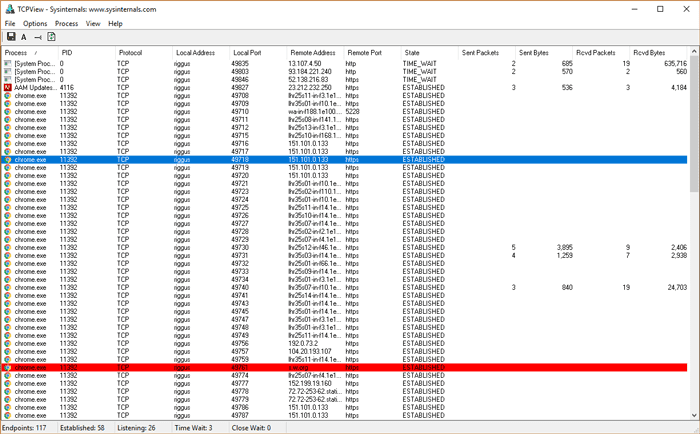
O que o torna melhor do que o prompt de comando é que você pode ver ativamente, fechar portas e enviar seus pacotes. Basta olhar para os destaques verdes, vermelhos e amarelos. Você também pode reorganizar a lista clicando nos cabeçalhos das colunas, tornando mais fácil encontrar o processo desejado ou dois processos separados competindo pela mesma porta.
Se você encontrar um processo ou conexão que deseja fechar, basta clicar com o botão direito do mouse nesse processo. Você pode então selecionar “Finalizar Processo”, que é exatamente a mesma função do Gerenciador de Tarefas do Windows. Ou você pode clicar em "Fechar conexão" para deixar o processo aberto, mas ele deixará de escutar em uma porta específica.
Conclusão
Essas são duas das melhores maneiras de verificar quais portas estão em uso, quais não estão e se há algum processo que deve ou não escutar nas portas. Isso lhe dá mais controle sobre as conexões de rede que estão sendo feitas constantemente com o seu computador e é mais importante do que nunca manter a compreensão.