A vulnerabilidade do endpoint do gerente de negócios do Facebook permite que um aplicativo de terceiros comprometa uma página conta do Facebook Com permissões limitadas, a vítima perderá permanentemente o acesso de administrador à página.
Por padrão, a interface não permite App do Facebook Para aplicativos de terceiros para adicionar ou modificar funções de administrador de página (funções de página como administrador, editor, analista, etc.). Aplicativos de terceiros têm permissão para realizar todas as operações, como postar em seu nome, postar fotos, etc., exceto para adicionar funções de administrador, porque se o aplicativo permitir adicionar ou remover administradores, ele pode adicionar alguns usuários como administradores à página e remover permanentemente o proprietário real.

Por outro lado, há um endpoint para páginas de negócios chamado userpermissions, que permite a adição ou remoção de funções de administradores de páginas de empregos que realmente lidam com os negócios do Facebook.
A próxima solicitação tornará o usuário alvo o administrador da página.
Solicitação: POST / /userpermissions HTTP/1.1 Host: graph.facebook.com Content-Length: 245 role=MANAGER&user= &negócios= &access_token= Resposta: Verdadeiro
Após alguns minutos de teste, percebi que remover o parâmetro de trabalho da solicitação não causou nenhum erro e nos permite adicionar qualquer pessoa como o novo administrador da página e excluir o administrador da página real na página não comercial em que o aplicativo tem permissão de administrador.
Isto é! Qualquer que seja o aplicativo, se ele tiver permissão manager_pages do administrador, ele pode hackear todas as páginas da sua conta do Facebook em apenas alguns segundos.
Captura de página:
Solicitação: POST / /userpermissions HTTP/1.1 Host: graph.facebook.com Content-Length: 245 role=MANAGER&user= &access_token= Verdadeiro
Remover vítima:
Solicitação: Excluir / /userpermissions HTTP/1.1 Host: graph.facebook.com Content-Length: 245 user= &access_token= Resposta: Verdadeiro
Isso é tudo! A página de destino foi hackeada!
Essa vulnerabilidade foi relatada à equipe de segurança do Facebook e agora está completamente resolvida.
A caixa de diálogo de permissões será semelhante a esta
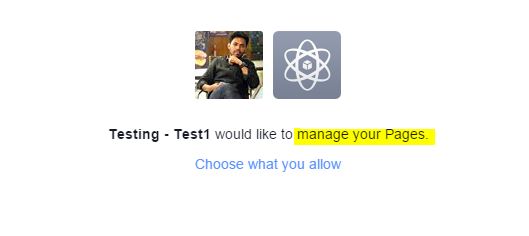
Se manager_pages for necessário, observe que este aplicativo será capaz de gerenciar suas páginas (postar casos, postar fotos, etc.)
As pessoas não precisam se preocupar, você ainda pode modificar as permissões que concedeu aos aplicativos O outro aqui.
Você também pode ler como Ganhe dinheiro com blogs Em nosso artigo. É prova AZ O blog ajuda você a obter sua primeira verificação.